WEBサイト
CISAの悪用確認リストに11月20日付けで4件が加わり、期限は3日後の11月23日 ── 担当サイトとクライアントの資産台帳に、4つの製品名があるかを数える13項目(2026年11月時点)
目次
- 01 何が起きたか — 2026年11月20日付けで4件が加わり、期限はどれも3日後の11月23日だった
- 02 なぜ・背景 — 期限は米国の連邦機関への義務で、一般のサイトの担当は優先順位の目安として読む
- 03 用語 — 期限・台帳・侵害の調べ、リストを読むときに出てくる言葉
- 04 型別 — 適用範囲、確かめていないこと、確かめる手順
- 05 明日、担当サイトで確認できること
- 06 代替・他の選択肢 — 台帳を引く以外にも、4製品の有無を知る道はある
- 07 当サイトで確かめたこと — この記事の時点では、確かめていない
- 08 このテーマの、ここまで — 「悪用確認リストを、自分の担当の期限に読み替える」を、当サイトが扱ってきた記録
- 09 この記事のまとめ
01 何が起きたか — 2026年11月20日付けで4件が加わり、期限はどれも3日後の11月23日だった
出典について
この記事は、2026年11月22日に開いて読んだページの内容を書いている。CISA(米国のサイバーセキュリティ・社会基盤安全保障庁)の悪用確認リスト(Known Exploited Vulnerabilities Catalog)とそのJSON形式の配布ファイル、2026年6月10日付けのBOD 26-04(拘束的運用指令)とその実施の手引き、リストの使い方を説明したCISAのページである。英語の原文の引用は、この記事には入れていない。日本語に読み替えて書いた。製品の中身や悪用のされ方は、この記事では扱わない。
11月20日付けの4件を、表に並べる
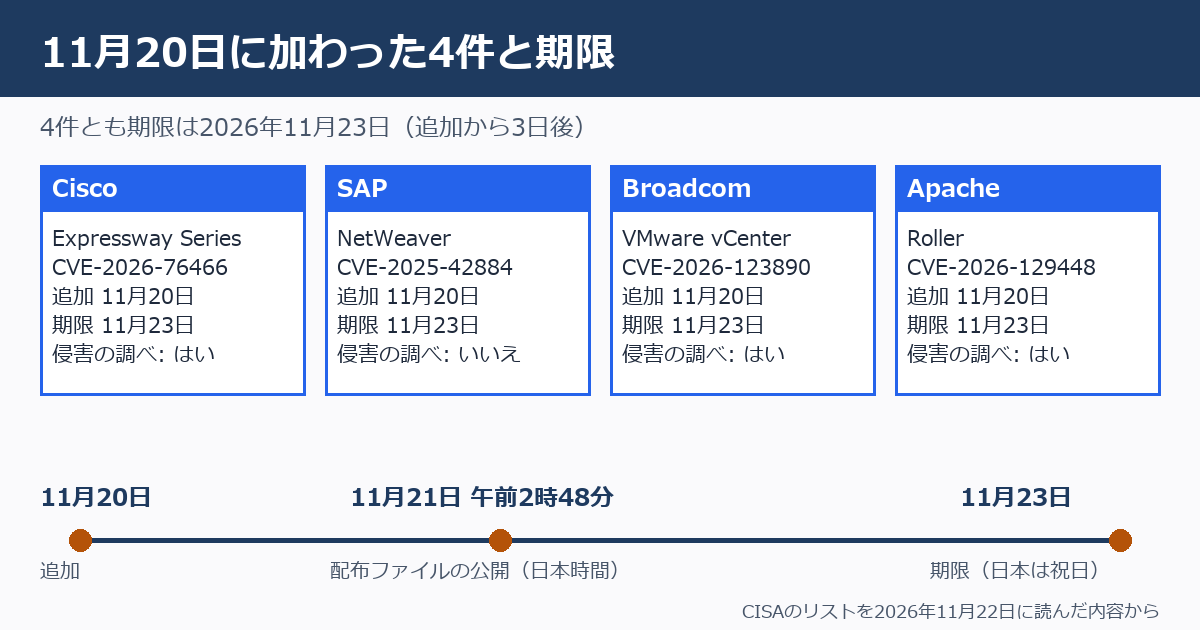
CISAの悪用確認リストには、2026年11月20日付けで4件が加わった。この記事の筆者は、リストを開いて4件の製品名・CVE番号・追加日・期限を読み、あわせてCISAが配っているJSON形式のファイルで同じ値かを照らした。配布ファイルのバージョンは「2026.11.20」で、登録は全部で1,790件と書かれていた。4件とも期限は2026年11月23日で、追加の日から3日後である。
| 提供元・製品 | CVE番号 | 追加日 | 期限 | 侵害の調べが必要かの欄 | ランサムウェアでの使用の欄 |
|---|---|---|---|---|---|
| Cisco・Expressway Series | CVE-2026-76466 | 2026-11-20 | 2026-11-23 | はい | 不明 |
| SAP・NetWeaver | CVE-2025-42884 | 2026-11-20 | 2026-11-23 | いいえ | 不明 |
| Broadcom・VMware vCenter | CVE-2026-123890 | 2026-11-20 | 2026-11-23 | はい | 不明 |
| Apache・Roller | CVE-2026-129448 | 2026-11-20 | 2026-11-23 | はい | 不明 |
「侵害の調べが必要かの欄」は、リストの原文では「Forensic triage required per BOD 26-04」という名前の欄である。意味は、対処のほかに、その機器がすでに侵害されていないかの調べを求めるかどうか、である。4件のうちSAPだけが「いいえ」だったが、期限はSAPも3日で、ほかの3件と同じだった。この欄の値と期限の長さの関係は、筆者が読んだページからは言い切れない。
前の週の追加分と、期限の長さが違う
同じ週の11月17日と18日にも、リストへの追加があった。11月18日に加わったLiteLLMの期限は12月2日、11月17日に加わったPuppet Enterpriseの期限は12月1日で、追加から14日後である。11月18日のSynology DiskStation Manager・REDCap・Apache Axisは、11月20日の4件と同じく期限が3日後の11月21日だった。つまり、同じ週のリストの中に、期限が3日の行と14日の行が混ざっている。この5件の中身は、当サイトの記事「CISAの悪用確認リストに11月17日〜18日でApache Axis・Synology DSM・LiteLLM・REDCap・Puppet Enterpriseの5件が加わり、期限は11月21日から12月2日」で別に書いた。今回の記事は、その続きの4件を、台帳で数える段取りに絞る。
期限の日付と、日本の日付
リストの日付は、米国の日付で書かれていると読むのが自然である。配布ファイルには、ファイルの公開時刻が「2026-11-20T17:48:39Z」(協定世界時)と書かれていた。これを日本時間に直すと、11月21日の午前2時48分になる(変換は筆者)。日本の担当者が、11月20日の追加を知るのは、早くても11月21日の朝以降である。期限の11月23日は、日本では祝日の勤労感謝の日にあたる。期限を日本の営業日に読み替えるなら、祝日の前に、窓口の返事をもらう段取りを決める必要がある。
02 なぜ・背景 — 期限は米国の連邦機関への義務で、一般のサイトの担当は優先順位の目安として読む
悪用確認リストに載る3つの条件
CISAのページによると、リストに載せる条件は3つである。1つ目は、CVE番号がついていること。2つ目は、実際に悪用されたという確かな証拠があること。3つ目は、提供元の更新など、はっきりした対処があること。2つ目の悪用には、成功した悪用のほかに、悪用を試みた記録も含まれると、同じページに書かれている。「載った」は、「あなたのサイトが被害にあった」という意味ではなく、「どこかで悪用が確認された」という意味である。
期限を決めているのは、連邦機関向けの指令
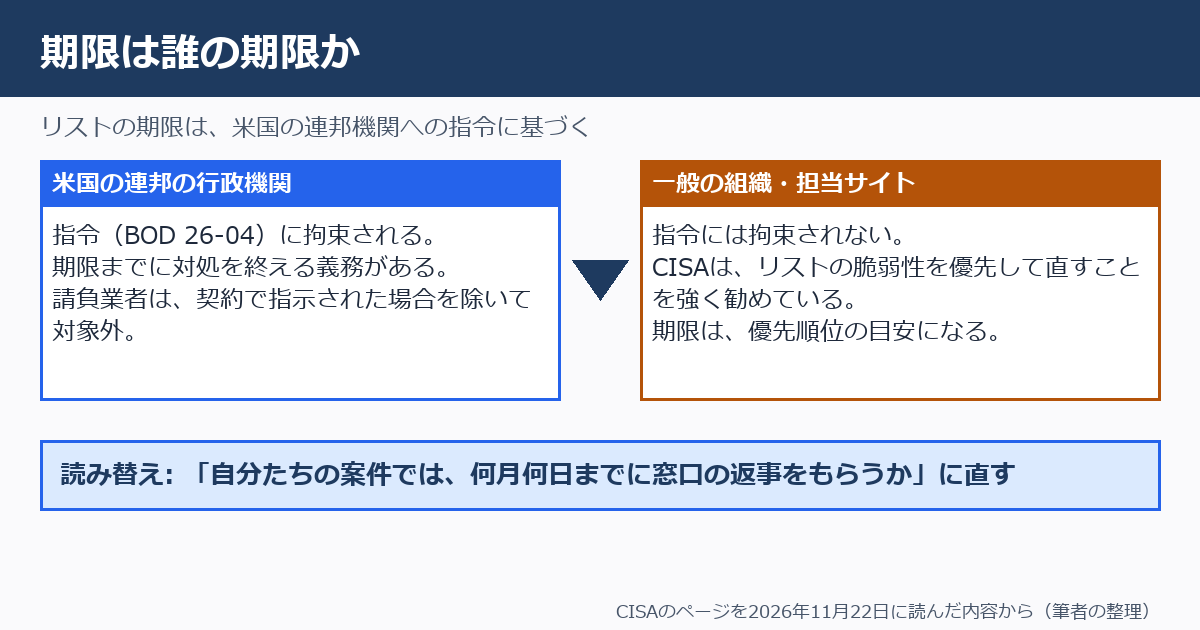
リストの「期限」の欄は、2026年6月10日付けのBOD 26-04(拘束的運用指令)に基づく。指令の文面によると、拘束されるのは「連邦の文民の行政機関」で、請負業者には、契約で指示された場合を除いて適用されないと書かれていた。指令には、対処の期限を、暦の日数で数えると書かれている。期限の長さは、リストの行ごとの条件(悪用された結果の大きさや、外部に公開されているかなど)で決まる表がある、と読めた。この表の細かい中身は、この記事の筆者は読み切れていない。
一般の組織には、「優先して直す」ことを強く勧めている
CISAのリストの説明ページは、この指令に拘束されない民間企業や地方の自治体にも、リストの脆弱性を優先して直すことを強く勧めている。つまり、日本のクライアントや担当サイトに、11月23日までに直す法的な義務があるわけではない。ただ、悪用が確認されたものから先に直す、という優先順位の根拠として、リストの期限は使える。この読み替えは、当サイトの記事「CISAの悪用確認リストにPHPの2件が載り、期限の欄は10月29日だった。拘束されるのは米国の連邦機関で、一般のサイトは優先順位の目安として読む」と同じである。
期限の短さを、クライアントにどう伝えるか
「期限が3日」と、そのままクライアントに書くと、義務があるかのように読まれて、慌てさせることがある。伝えるのは3点に絞る。1つ目は、悪用が確認された脆弱性のリストに、4製品が加わったという事実。2つ目は、担当の設備のうち、台帳で見た範囲に該当があるか、確認中の数。3つ目は、次に連絡する日時である。期限の日付は、「米国の連邦機関向けの期限で、私たちは優先順位の目安として読んでいる」と、出どころを添えて書く。
注意
リストに載った製品を担当サイトで使っているかは、ページを開いただけでは分からない。ディレクターが見るのは、クライアントと委託先の資産台帳である。台帳に製品が載っていない、または台帳が無い案件は、「無い」ではなく「分からない」に分ける。分からないものを「無い」にして報告すると、後で訂正が要る。
03 用語 — 期限・台帳・侵害の調べ、リストを読むときに出てくる言葉
この記事で使う言葉
表は、読んだページの説明をもとに、筆者が書いたものである。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| 悪用確認リスト(KEV) | 実際に悪用された脆弱性を、CISAがまとめた一覧。CVE番号、追加日、期限、対処の指示が付く | CISA |
| CVE番号 | 脆弱性1件ごとに付く識別番号。同じ製品に複数の番号が付くこともある | CISA |
| 期限 | 米国の連邦機関が、対処を終える期限。一般の組織には、優先順位の目安になる | BOD 26-04 |
| BOD 26-04 | 2026年6月10日付けの、連邦機関向けの指令。リストの期限の決め方を定める | CISA |
| 侵害の調べ | 機器がすでに侵害されていないかを調べること。リストでは「Forensic triage」と書かれる欄で示される | BOD 26-04 |
| 資産台帳 | 使っているサーバー、機器、ソフト、サービスを1行ずつ書いた一覧。製品名・版・持ち主・置き場所の列を持つ | 筆者の整理 |
| 持ち主 | その行の運用を決める人。クライアントの担当者、制作会社、保守会社のこともある | 筆者の整理 |
| 提供元の案内 | 製品を作った会社が出す、脆弱性の説明と対処の案内。リストの備考欄にリンクが付く | CISA |
| 対処 | 更新を入れる、設定で止める、使うのをやめる、のいずれか。リストの指示は、提供元の手順に沿って軽減すること、軽減できないときは使用をやめること | CISA |
CVE番号だけで台帳を引かない
11月20日の4件のうち、Apache Rollerの行には、別のCVE番号(CVE-2026-82384)と同じ根本の問題を扱っているが、対象の版が広い、という説明が付いていた。同じ製品の問題が、複数のCVE番号で出ることがある。台帳をCVE番号で引くと漏れることがあるので、製品名で引くのが先である。
用語
「備考欄」は、リストの各行の下にある欄で、提供元の案内へのリンクと、BOD 26-04の説明へのリンクが入る。ディレクターが自分で開く先は、この備考欄のリンクである。この記事の筆者は、備考欄のリンクのうち4つの提供元のページも開こうとしたが、本文を読み取れなかった(4章で書く)。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲: 誰に関係する話か
この記事の対象は、複数のクライアントの案件を持ち、サイトや周辺の仕組みの更新の連絡をする立場の人である。自分でサーバーを動かさない人でも、クライアントや委託先に聞く役目は残る。逆に、4つの製品のどれにも関わらない案件は、「使っていない」と持ち主に確かめて記録するだけで済む。確かめた記録が残ることが、後で効く。
確かめていないこと
次の点は、筆者が読んだページからは確かめられなかった。第1に、4製品の対象になる版の範囲。提供元の案内は、備考欄にリンクがあるが、Ciscoのページには接続できず、Broadcomのページは開いたが本文を読み取れず、SAPの案内は2025年分の一覧のページが開いただけで、Apacheの案内のページは本文が表示されなかった。第2に、4製品がどんな場所で使われやすいか。この記事は、製品の役割は書かない。第3に、期限が3日の行と14日の行の分かれ方。第4に、日本のクライアントのうち何割が、この4製品のどれかを使っているか。
手順: 5つの順番で数える
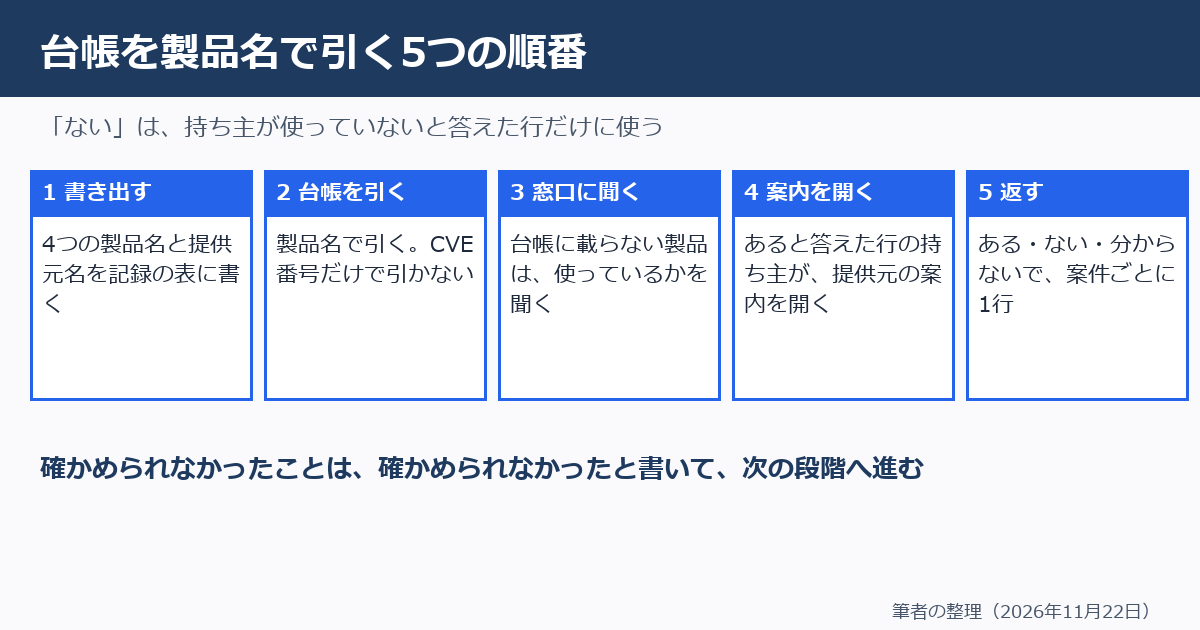
手順は、筆者が考えたもので、公式の手順ではない。1つ目は、4つの製品名と提供元名を、記録の表に書く。2つ目は、担当する案件の台帳を、製品名で引く。3つ目は、台帳に載らない製品を持つ窓口(クライアントの情報システム担当、制作会社、保守会社)に、「使っているか」を聞く。4つ目は、「ある」と答えた行の持ち主に、提供元の案内を開いてもらい、対処が出ているかを聞く。5つ目は、結果を「ある・ない・分からない」の3つで、案件ごとに1行にして、クライアントへ返す。どの段階でも、確かめられなかったことは「確かめられなかった」と書いて、次の段階へ進む。
台帳が古いかを、見分ける
台帳を製品名で引いて「0件」と出ても、台帳が古ければ、それは「ない」の証拠にならない。見分けるのは3点である。台帳の最終更新日、前回の更新から行の数が変わっているか、持ち主の欄が空欄の行がいくつあるか。最終更新日が1か月以上前なら、「0件」の横に「台帳が古い可能性あり」と書く。台帳を作り直す時間が無いときは、その案件を、窓口への確認の対象に回す。
「ない」と「分からない」を分けて書く
返事は、「ない」は、持ち主が「使っていない」と答えた行だけに使う。台帳が無い、窓口が不在、返事が来ていないものは、「分からない」にする。期限の前日に、窓口の返事が揃わないことは多い。そのとき、「分からない」の数を、そのまま報告に書く。数が見えると、クライアントは、誰に追加で聞くかを決められる。
実務のヒント
窓口に送る文は、「次の4つの製品を、貴社の設備で使っていますか。使っている場合は置き場所と担当者を教えてください」の1通にまとめる。4つを別々に聞くと、返事が4通に増える。返事の形を「はい・いいえ・分からない」の3つにしておくと、表にそのまま写せる。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、悪用確認リストのページと、担当する案件の資産台帳を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。台帳の列の名前は、会社や案件で違うので、近い名前の列で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- CISAの悪用確認リストを開き、追加日が2026年11月20日の行が4件あることを数え、製品名・CVE番号・期限の欄を、画面に出たとおりに記録の表へ書き写し、確認した日付も書く
- 4つの製品名(Cisco Expressway Series・SAP NetWeaver・VMware vCenter・Apache Roller)を、担当する案件の資産台帳の検索欄に1つずつ入れ、出た行の数を製品ごとに書く(出なければ「0」と書く)
- 台帳が無い案件と、製品名の列が空欄の案件を数え、その数を書いて、案件名の横に「台帳なし」と付ける
- 案件ごとに、クライアントの情報システム担当と、制作会社・保守会社の窓口を、1人ずつ名前で書き出す
- 窓口に送る「4つの製品を使っているか」の1通を書き、返事の形を「はい・いいえ・分からない」の3つに決めて、送る日時を記録の表に書く
- 台帳の「提供元」の列で、Cisco・SAP・Broadcom・Apacheを検索し、出た行の製品名を見て、4製品に当たるかを1行ずつ「当たる・当たらない・分からない」で書く
- 「はい」と答えた行について、持ち主の名前、置き場所(自社の設備・クラウド・委託先)、社内の外から届く状態かを、持ち主に聞いて書く(分からないものは「分からない」と書く)
- 期限の11月23日を、自分たちの期限に読み替えて、「窓口の返事をもらう日時」を案件ごとに1つ書く(11月23日は日本では祝日なので、前日までに決める)
- リストの備考欄にある提供元の案内を、「はい」の行の持ち主に送り、「対処が出ている・まだ・開けなかった」のどれかを返してもらって書く
- 「はい」の行が1件でもある案件について、クライアントへの一報を3行で書く(何が加わったか・担当の設備にあるか・いつまでに何を確かめるか)。送る相手を1人決める
- 「0」と書いた案件について、台帳の最終更新日を書き、1か月以上前なら「古い可能性あり」と付ける
- 提供元の案内で「対処がまだ」の行について、対処が出るまでにできることを、持ち主に1つ聞いて書く(聞くだけで、決めるのは持ち主)
- 次の追加分でも同じ表を使えるよう、列(製品名・CVE番号・追加日・期限・台帳の行数・窓口・返事の日時・結果)を1枚の表にして、保存場所を書く
06 代替・他の選択肢 — 台帳を引く以外にも、4製品の有無を知る道はある
知る方法を並べる
表は、一般的な運用を、筆者が整理したものである。公式の文書に、どれを選ぶべきという記述は無い。
| 方法 | 向いている場面 | 注意すること |
|---|---|---|
| 台帳を製品名で引く | 台帳が最近まで更新されている案件 | 台帳に載らない製品は出ない。最終更新日を一緒に書く |
| 窓口に1通で聞く | 台帳が無い、または古い案件 | 返事が揃わないときは、「分からない」の数をそのまま書く |
| 脆弱性管理の道具で調べる | クライアントや委託先が、そうした道具を使っている案件 | 道具の対象外の製品がある。道具に出ないことを、「ない」と言い切らない |
| リストの更新の通知を受け取る | 追加を毎回、早く知りたいとき | CISAのページには、追加を知らせるメールの案内がある。届いた後の台帳の引き方は、自分たちで決める |
| 委託先に書面で照会する | 運用を委託先に任せている案件 | 回答の期限と、「確認できない」の書き方を、先に決めておく |
外から見える情報には、限りがある
4つの製品が内側の設備で使われている場合、外からの応答だけでは、使っているかを読み取れないことが多い。自分のサイトの公開ページの状態を見るには、🔧 WEBサイト総合分析・レポートツールが使える。自分が運用を任されたサイトについて、外から見える状態を確かめるときは、🔧 WEBサイトの外からできるセキュリティ対策監査ツールが使える。どちらも、今回の4製品を使っているかは判定しない。台帳と窓口への確認の代わりにはならない。
3日の行と14日の行が混ざるとき、どちらから聞くか
11月17日から20日の間に、期限が3日の行と14日の行が、リストに混ざって加わった。担当する案件が多いと、窓口に聞く順番を決める必要がある。公式の文書に、聞く順番の記述は無いので、これは筆者の考えである。期限が近い行の製品名を先に聞き、期限が遠い行の製品名は、同じ連絡の後ろに添える。1通に全部の製品名を入れておくと、窓口は1回の返事で済み、ディレクターは返事を待つ回数が減る。
期限を過ぎたときの書き方
窓口の返事が、期限の11月23日までに揃わないことがある。そのときは、期限を過ぎた日付と、揃っていない行の数、次に聞く日時を、1行ずつ書く。期限に間に合わせることより、どこまで確かめたかを残すことが、あとで説明するときの材料になる。クライアントへの一報の型は、11月のコアアップデートが続いている間、クライアントに何と言うかに、別の話題で書いた。断定しない言い方と、次に見る日を書く点は同じである。
実務のヒント
クライアントへの一報には、「確認した範囲」と「確認できていない範囲」を並べて書く。「ない」とだけ書くと、確認していない部分まで安全と読まれる。「台帳の3件を確認し、2件はない、1件は返事待ち」のように書く。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月22日の時点で確かめていないこと
この記事は、CISAのページを2026年11月22日に読んで書いた。当サイトの運営の側で、4つの製品が関わる設備があるかを、05章の項目で確かめた結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から13項目目までを、当サイトの運営で順に行い、結果を、この章の末尾に日付つきで追記する。書くのは、「ある」「ない」「分からない」の3つのどれか、確かめた日、確かめ方の種類(担当者に聞いた、台帳を見たなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。
08 このテーマの、ここまで — 「悪用確認リストを、自分の担当の期限に読み替える」を、当サイトが扱ってきた記録
期限を読み替えた記録
当サイトは、悪用確認リストの追加を、担当サイトの期限に読み替える記事を、何本か書いてきた。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、期限を自分のサイトの期限に読み替える方法を、実際の日付で扱った記録である。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、期限の前日に届いた知らせを、条件で読んだ記録である。今回の4件も、期限が追加の3日後である点は同じである。
Webサーバーの重大な修正を、知った日のうちに当てたは、知った日と当てた日の間の日数を書いた記録である。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、更新の順番と、更新の後に確かめることをまとめた記事である。
当サイトのほかの記事との対応
入口の機器の台帳については、当サイトの記事「VPN機器のIvanti Connect Secureの2件が悪用確認リストに載り、期限の欄は11月2日と13日に分かれた」が、期限の欄が分かれる場合を扱った。多要素認証を回避されうる入口の数え方は、当サイトの記事「SonicWallのSSLVPNは、SAMLで掛けた多要素認証を別の方式の資格情報で回避されうるとして、11月6日に悪用確認リストへ載った。期限は11月20日」が扱っている。担当サイトの一覧の作り方は、当サイトの記事「PHPの修正版が出た日に「どのサイトが当たるか」を数分で答えるには、担当サイトの一覧が要る」にある。この記事は、そのどれとも違い、追加された4製品の名前で台帳を引き、「ある・ない・分からない」を窓口に返してもらうところに絞っている。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。4件の製品の中身や、どう悪用されうるかは、守る側の記事として書かない。確認の項目は、読んだページの内容から筆者が選んだもので、公式が確認項目として出したものではない。
2026年11月22日 — この記事の確認日
この記事の内容は、2026年11月22日に、ページを開いて読み、日本語でまとめた。CISAのリストと配布ファイル、BOD 26-04とその手引きの内容は、日本語で読み取って書いた。次に確かめる日は、期限の翌日の11月24日を目安にする。
このサイトで書いている人