WEBサイト
CISAの悪用確認リストに11月17日〜18日でApache Axis・Synology DSM・LiteLLM・REDCap・Puppet Enterpriseの5件が加わり、期限は11月21日から12月2日 ── 事務所のNAS・社内ツール・AIの中継ツールの在りかを台帳で確かめる13項目(2026年11月時点)
目次
01 何が起きたか — CISAの悪用確認リストに、11月17日〜18日で5件が加わった
出典について
この記事は、2026年11月19日に開いて読んだ次のページの内容を書いている。CISAのKnown Exploited Vulnerabilities Catalog(悪用が確認された脆弱性の一覧・以下KEV)、Apache Axisのセキュリティの告知のページ、SynologyのSynology-SA-24:20、LiteLLMについてのGitLabの脆弱性データベースの記載、Puppetの件についてのRed HatのCVEのページである。KEVの一覧は、1,786件のうち先頭の20件だけを読んだ。REDCapの提供元の告知は、開いていない。LiteLLMとPuppetは、製品の提供元の告知ではなく、第三者のデータベースを読んだ。英語のページは、内容を日本語に読み替えて書いた。英語の原文の引用は、この記事には入れていない。
一覧に載った5件を、日付と一緒に並べる
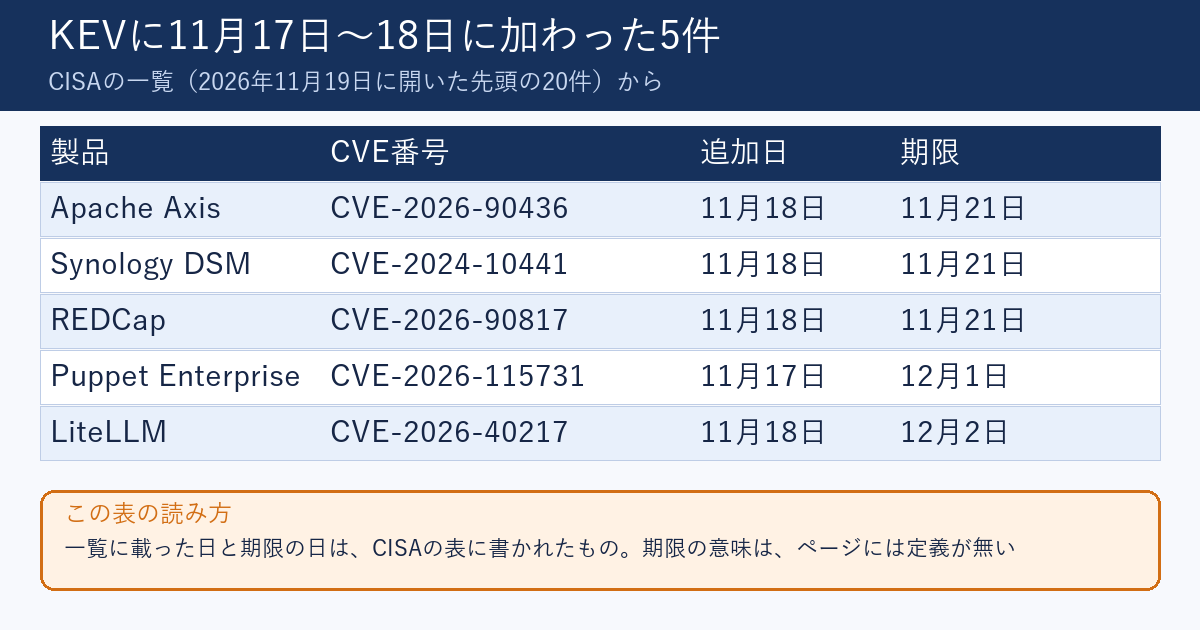
KEVの先頭の20件には、2026年11月17日と18日に加わった脆弱性が5件あった。CISAの表では、追加の日と、対応の期限の日が、並べて書かれている。次の表は、その5件を、読んだとおりに並べたものである。製品の名前と日付は表の記載のまま、脆弱性の種類は日本語に読み替えた。
| 製品 | CVE番号 | 脆弱性の種類(読み替え) | 追加の日 | 期限 | フォレンジック・トリアージ |
|---|---|---|---|---|---|
| Apache Axis | CVE-2026-90436 | 安全でないリフレクション(外から指定された名前のクラスを読み込む) | 2026年11月18日 | 2026年11月21日 | 必要 |
| Synology DiskStation Manager(DSM) | CVE-2024-10441 | 出力の符号化・エスケープの不備 | 2026年11月18日 | 2026年11月21日 | 必要 |
| REDCap(Vanderbilt University) | CVE-2026-90817 | コードの注入 | 2026年11月18日 | 2026年11月21日 | 必要 |
| Puppet Enterprise(Perforce) | CVE-2026-115731 | 信頼できないデータの逆シリアル化 | 2026年11月17日 | 2026年12月1日 | 不要 |
| LiteLLM(BerriAI) | CVE-2026-40217 | 保護されていない別の経路 | 2026年11月18日 | 2026年12月2日 | 不要 |
表の「フォレンジック・トリアージ」は、CISAの表にある、BOD 26-04に従って、被害の有無を調べる最初の仕分けの調査(forensic triage)が必要かを示す項目である。「必要」と書かれた3件は、期限がどれも11月21日で、更新に加えて、フォレンジック・トリアージも、CISAが「必要」としている。期限が近いほど、また調査が必要と書かれているほど、後回しにしにくいことが、表から読み取れる。
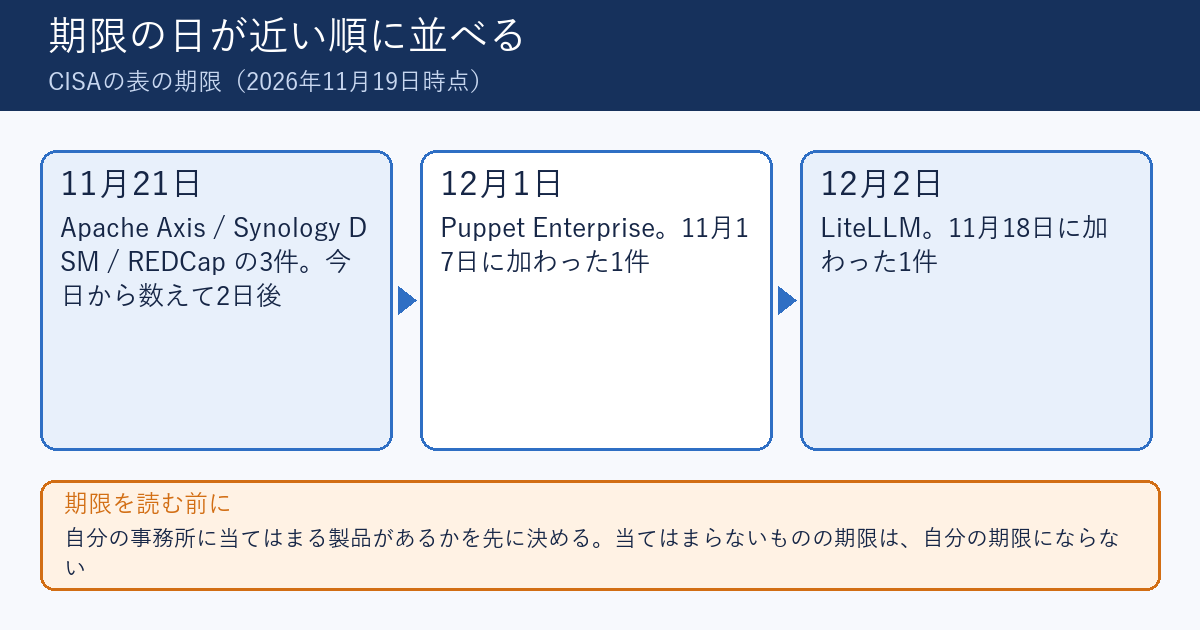
期限の日は、今日から数えて何日後か
この記事を確認した2026年11月19日から数えると、11月21日の期限は2日後、12月1日は12日後、12月2日は13日後である。3件が、2日後に期限を迎える。事務所や社内で、これらの製品を使っているかどうかを、今日のうちに聞いて回れるかが、順番を決める。
02 なぜ・背景 — 「うちには関係ない」は、台帳が無いと言えない
製品ごとに、読んだ内容を並べる
Apache Axisは、告知のページによると、Axis 1.xの1.4までが対象で、このシリーズは公式に保守が終わっている(EOL)。内容は、受け取ったSOAPのエラーの応答を読み込むときに、応答に書かれた名前のクラスを読み込んでしまう、というものである。ページには、この処理がサービスの処理の手前で行われるので、サービス側に設定した認証の仕組みでは防げないと書かれている。修正の方針は、Axis 1.xの新しいリリースを出す予定は無く、Axis 2/Javaなど別のSOAPの部品へ移るか、告知に示されたコミットの修正を当てることである。ページの最終更新は、2026年11月6日だった。
SynologyのDSMは、Synology-SA-24:20によると、重大度は「Critical」で、CVSS 3.1の基本値は9.8である。内容は、DSMとBeeStation OSのシステム用の部品にある、出力の符号化・エスケープの不備で、遠隔の相手が任意のコードを実行できる可能性がある、とされている。修正済みの版として、DSM 7.2は7.2-64570-4以降、7.2.1は7.2.1-69057-6以降、7.2.2は7.2.2-72806-1以降が書かれている。アドバイザリの初版の公開は2024年11月5日で、ページの更新は2025年3月28日だった。回避策の欄は「なし」で、対策は更新だけと読める。つまり、1年以上前から修正版があり、2026年11月18日になって、悪用が確認されたものとして一覧に入った、という形である。
LiteLLMは、GitLabの脆弱性データベースによると、カスタムコードを使う防護の機能にある、隔離の仕組み(サンドボックス)から抜け出せる欠陥である。影響を受ける版は1.81.8以上、1.83.10未満で、修正版は1.83.10と書かれている。公開日は2026年5月11日、CVSS 3.1の基本値は8.8である。既定の設定では、その機能に届くのに、プロキシの管理者の認証が要ること、既定のDockerイメージでは、このプロセスがroot権限で動くことも書かれている。提供元の告知ではなく、第三者のデータベースの記載であることは、記録にも書いておく。
Puppet Enterpriseは、Red Hatのページによると、Puppet Serverのレポート処理で、信頼できないデータを逆シリアル化する欠陥である。CAが署名したエージェントの証明書を持つクライアントが、サーバー上でコードを実行できるとされ、証明書の自動署名が緩く設定されている環境では、認証を受けていない相手が証明書を取得して悪用できる可能性も書かれている。暫定策として、証明書の自動署名を避けることが挙がっている。CVSS 3.1の基本値は9.9で、ページに公開日の記載は無かった。REDCapは、KEVの表に載った情報(コードの注入・追加日と期限・調査が必要)以外を、この記事では確かめていない。
共通するのは、「入れた人が、もう見ていない」製品
5件を並べて、筆者が気づいた共通点は、入れた人や、使っている人が、日常では画面を見ない製品が多いことである。事務所の隅にあるNAS、社内の特定の部署だけが使うデータ収集の道具、AIサービスへの呼び出しを1か所にまとめる中継の仕組み、サーバー構成を管理する道具、古いSOAPの部品。これらは、サイトの画面を作る日常の仕事からは遠い。ただし、共通点は筆者の読みで、公式が書いたものではない。個々の製品が、どのくらいの数で使われているかも、読んだページには書かれていなかった。
期限の読み方
KEVの表には、追加の日と、期限の日が並んでいる。ページには、期限の日の意味の説明が無かった。ページの冒頭は、一覧を、脆弱性の管理で優先順位をつけるための入力として使うよう勧めている。各項目の対応の文には、BOD 26-04「リスクにもとづくセキュリティ更新の優先順位付け」への言及がある。期限の意味と、拘束の範囲(誰が従うべき期限なのか)は、当サイトのCISAの悪用確認リストにPHPの2件が載り、期限の欄は10月29日だった。拘束されるのは米国の連邦機関で、一般のサイトは優先順位の目安として読むで、扱っている。この記事は、期限を、自分の担当の優先順位の目安として読む立場で書く。
注意
期限は、自分の事務所にその製品がある場合にだけ、自分の期限になる。製品が無いのに、期限の日付だけを記録に写すと、あとで読む人は、対応が必要だったのかを判断できない。「製品が無い」と判断した場合は、誰が、いつ、何で確かめたかを、1行で書く。
03 用語 — 今回の知らせを読むときに出てくる言葉
この記事で使う10の言葉
表は、読んだページの説明をもとに、筆者が整理したものである。意味の右に、どのページを読んだかを書いた。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| KEV | CISAが管理する、実際に悪用が確認された脆弱性の一覧。優先順位をつけるための材料として使うよう、ページが勧めている | CISA |
| CVE | 脆弱性に付ける世界共通の識別番号 | CISA |
| 追加の日と期限 | 一覧に載った日と、表に書かれた対応の期限の日。期限の意味は、ページに定義が無い | CISA |
| フォレンジック・トリアージ | CISAの表で、被害の有無を調べる最初の仕分けの調査(forensic triage)が必要かを、必要・不要で示す欄 | CISA |
| EOL | 提供元の保守が終わったこと。Apache Axis 1.xは、告知のページがEOLと書く | Apache Axis |
| 逆シリアル化 | 保存や送信のために変換されたデータを、プログラムの中の形に戻すこと。信頼できないデータで行うと問題になる、とPuppetの件で書かれている | Red Hat |
| NAS | ネットワークにつなぐ、ファイルの置き場の機器。SynologyのDSMは、その機器を動かすOSの名前 | Synology |
| 中継の仕組み(プロキシ) | LiteLLMで、複数のAIサービスへの呼び出しを、1か所にまとめて受ける部分 | GitLab |
| サンドボックス | プログラムの動ける範囲を限って隔離する仕組み。LiteLLMでは、そこから抜け出せることが問題とされた | GitLab |
| 証明書の自動署名 | Puppetで、接続してきた機器の証明書を、確認なしで署名する設定。緩い設定が危険と書かれている | Red Hat |
「更新が出ている」と「更新を当てた」は、別の言葉
SynologyのDSMのように、修正版が1年以上前から出ている製品でも、事務所のNASが当てているとは限らない。記録に書くときは、「修正版が出ている」と「手元の機器に当てた」を、別の欄にする。当てたかどうかは、機器の画面か管理者の返事で確かめた日付があるときだけ、「当てた」と書く。
版の番号の読み方
DSMの版は、7.2.1-69057-6のように、数字がハイフンでつながって書かれる。LiteLLMは1.83.10のように、ドットでつながる。数字の並びを、頭から順に、桁ごとに比べる。1.83.10は、1.83.9より新しい。見た目の桁数だけで、大小を決めない。記録の表には、手元の版と、告知に書かれた版を、そのまま並べて書く。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲: 誰に関係する話か
この記事が対象にするのは、事務所や社内で、NAS、社内の業務ツール、AIの中継の仕組み、サーバー管理の道具を使っていて、サイトの運営や制作に関わっている人である。製品を使っていないと、はっきり分かっている人にとっては、この5件は対象製品の話ではない。ただし、その確認の記録は、残す。
運用を事業者や制作会社に任せている場合も、関係はある。更新を行うのは事業者でも、知らせを受けて、使っているかを問い合わせる役割は、窓口の人に残るからである。
確かめていないこと
次のことは、読んだページから確かめられなかった。第1に、REDCapの提供元の告知の中身である。開いていないため、対象の版も、修正の版も、この記事には書けない。第2に、Puppet Enterpriseの修正済みの版の番号である。Red Hatのページを読んだが、提供元の告知は開いていない。第3に、KEVの先頭の20件より後の項目である。1,786件のうち先頭の20件だけを読んだので、そこに載っていない件は、この記事の範囲の外にある。第4に、悪用が、どのような相手に、どのくらいの数で行われているかである。読んだページには、書かれていなかった。第5に、期限の日の意味である。CISAのページに定義が無く、この記事では推測で補っていない。
手順: 5つの順番で確かめる
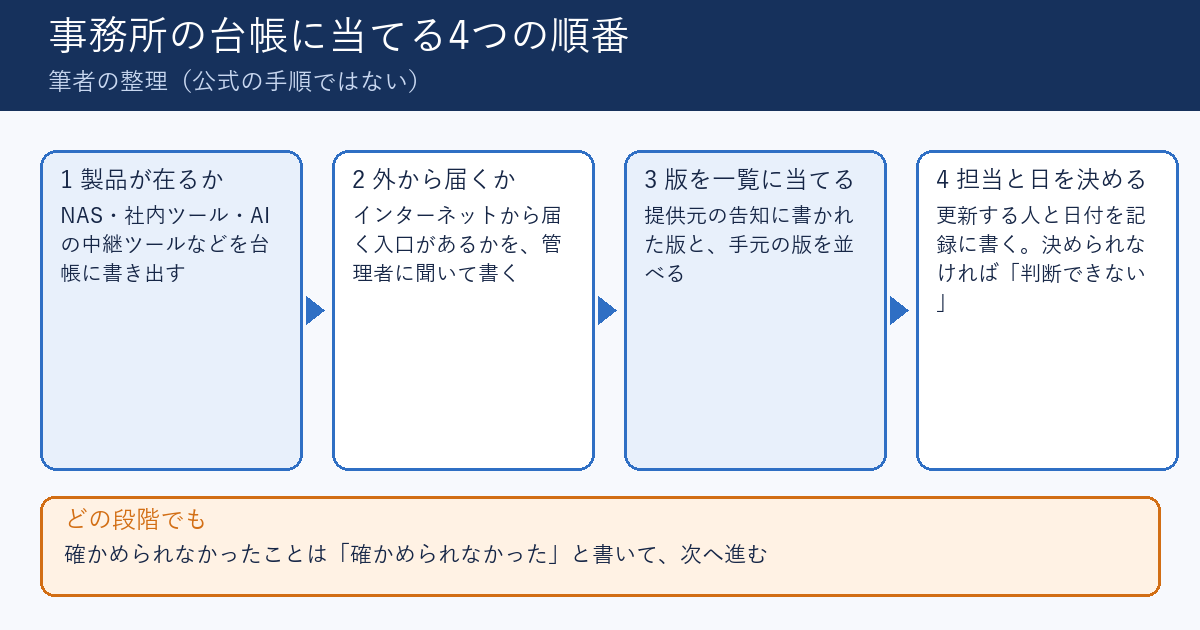
手順は、筆者が整理したもので、公式の手順ではない。1つ目は、事務所と社内にある、NAS、業務ツール、AI関連のツール、サーバー管理の道具を、台帳に書き出す。2つ目は、5件の製品が台帳にあるかを探す。3つ目は、見つかった物が、インターネットから届く入口を持つかを、管理者に聞いて書く。4つ目は、手元の版を、提供元の告知に書かれた版に並べる。5つ目は、更新の担当と日を決める。どの段階でも、確かめられなかったら「確かめられなかった」と書いて、次の段階へ進む。
記録の表に書く文の形
1つの物の行は、たとえば次の形にする。「物の名前/置き場/5件のどれに当たるか/外から届く入口があるか(はい・いいえ・不明)/手元の版/告知の版/当たるか(当たる・当たらないと読める・判断できない)/更新の担当と日付/確かめた人と日付」。「判断できない」を選べる列にしておくと、分からないことを、空欄で残さずに済む。
実務のヒント
管理者に聞くときは、「更新していますか」と聞くより、「製品の名前、手元の版の番号、インターネットから届く入口の有無、最後に更新した日を教えてください」と聞く。4つが返ってくれば、告知に書かれた版と並べて、自分でも確かめられる。
管理者から返事が来たときの読み方
返事が「更新済みです」だけのときは、何を、いつ更新したのかが読み取れない。更新した版の番号と、更新した日の2つを聞き直す。「うちは古いので関係ありません」という返事も、記録の表に書く前に、版の番号を聞く。Apache Axisの件で見たとおり、古いシリーズ(EOL)の製品は、修正版が出ない。古いから対象外、ではなく、古いから、更新の道が無いこともある。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、KEVのページ、各製品の告知、管理者の連絡先を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前は、製品や時期で違うことがあるので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 事務所と社内で使っている、NAS・業務ツール・AI関連のツール・サーバー管理の道具を、台帳に1行ずつ書き出し、行の数を書く(分からないものは「不明」と書く)
- 台帳の行に、Apache Axis・Synology DSM・REDCap・Puppet Enterprise・LiteLLMの5つの名前があるかを探し、見つかった行の数を書く(無ければ「0」と書く)
- 5つの名前が見つかった物ごとに、使っている人か管理者の名前を1人書く(分からなければ「不明」と書く)
- 委託先や制作会社が管理している製品に、5つの名前があるかを、メールか電話で1社ずつ聞く文を下書きし、聞く先の数を書く
- Axisの入った製品に心当たりがないか、サイトの裏で動く古い連携の部品や、受け取ったSOAPの仕組みの有無を、開発者か事業者に聞いて、「在る・無い・不明」で書く
- NASのSynology DSMがある場合は、機器の管理画面でDSMの版の番号を書き写し、SynologyのアドバイザリのDSM 7.2・7.2.1・7.2.2の3つの版の番号と並べて書く
- LiteLLMがある場合は、版の番号を書き写し、1.83.10と並べて、「同じ・新しい・古い」のどれかを書く(読めなければ「読めない」と書く)
- Puppet Enterpriseがある場合は、証明書の自動署名を使っているかを、管理者に聞いて書く(分からなければ「不明」と書く)
- 見つかった物ごとに、インターネットから届く入口があるかを、管理者に聞いて「はい・いいえ・不明」で書く
- KEVのページを開き、5件の追加の日と期限の日を、画面に出たとおりに記録の表へ書き写し、日付の確認日も書く
- 期限が2026年11月21日の3件(Apache Axis・Synology DSM・REDCap)について、台帳の行があるものを、更新の担当と日付の欄を埋める優先の対象として、先に1行ずつ並べ替える
- 製品の提供元の告知が開けたか、開けなかったかを、5件それぞれに書く(開けなければ「開けなかった」と書く)
- ここまでの結果を、確かめた日付と一緒に、「当たる」「当たらないと読める」「判断できない」の3つに分け、それぞれの数を書く
06 代替・他の選択肢 — 台帳をつくる手段は、見える範囲が違う
台帳をつくる手段を並べる
表は、一般的な運用を、筆者が整理したものである。公式の文書に、どの手段を選ぶべきという記述は無い。
| 手段 | 分かること | 注意すること |
|---|---|---|
| 管理者や委託先に、4つの項目を聞く | 製品の名前、版、外から届く入口の有無、最後に更新した日 | 返事の日付と、返した人の役割を、記録に残す |
| 契約の書類や請求書を見る | 契約している製品の名前と区分 | 実際に動いている版と、書類の版が、一致しているとは限らない |
| 機器や製品の管理画面を見る | 動いている版、最後の更新の日付 | 自分が管理を任されている機器だけで行う。ほかの人の機器は見ない |
| 外から、自分のサイトの応答を見る | 公開ページの応答の一部 | 社内にだけ置かれた製品は見えない。見えない物は、台帳に残す |
| サイトの総合分析やセキュリティ診断のツールを使う | 自分のサイトの公開ページの状態 | 今回の5件の対象かどうかを決めるものではない |
外から見える情報には、限りがある
事務所のNASや社内の業務ツールは、外から見える応答の情報だけでは、洗い出せないことが多い。外から見えた情報は、管理者に聞くときの材料にとどめる。自分のサイトの公開ページの状態を見るには、🔧 WEBサイト総合分析・レポートツールが使える。外から届く入口がどのくらい見えているかを、自分が運用を任されたサイトについて見るときは、🔧 WEBサイトの外からできるセキュリティ対策監査ツールが使える。どちらも、今回の5件の対象かどうかは、判定しない。
更新の前後に、何を比べるか
更新する前に、その製品が止まったとき、誰が困るかを、書き出しておく。NASは、ファイルの置き場なので、再起動の間は、ファイルが開けない。AIの中継の仕組みは、止まると、それを経由する機能が動かなくなる。更新の前に、止まる時間帯と、止まったときの影響を、使っている人に伝える。更新のあとは、機器の画面で、更新後の版の番号を書き写し、更新前の番号と並べて、記録の表に書く。
実務のヒント
更新を依頼するときは、依頼の文に、更新の前後に比べてほしいもの(版の番号、最後の更新の日付、使っている人が最初に開く画面)を書く。依頼の側で決めておけば、更新の後に「更新しました」と返ってきたときに、何を見て更新済みと言ったのかが、分かる。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月19日の時点で確かめていないこと
この記事は、公式のページを2026年11月19日に読んで書いた。当サイトの運営の側で、5件の製品のどれかが使われているかを、05章の項目で確かめた結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から13項目目までを、当サイトで順に行い、結果を、この章の末尾に日付つきで追記する。書くのは、「当たる」「当たらないと読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類(管理者に聞いた、管理画面を見たなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。11月21日の期限の日を過ぎたら、その日の記録も追記する。
実務のヒント
確かめた結果は、見つけた日と、確かめた人の役割だけを書く。「いつ、誰の役割が、何を見たか」の3つがあれば、あとから読み返せる。確かめた版の番号を、記事や共有の資料に書くかどうかは、公開の範囲を見て決める。
08 このテーマの、ここまで — 「悪用確認リストを、自分の担当に当てる」を、当サイトが扱ってきた記録
期限と版を、自分のサイトに当てた記録
当サイトは、悪用確認リストの知らせを、自分のサイトに当てる記事を、何本か書いてきた。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、期限の日に自分のサイトで確かめたことと、期限を自分のサイトの期限に読み替える方法を扱った。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版の番号だけでなく、対象になる条件で当てる読み方を扱った。今回の5件は、サイトの本体ではなく、サイトの周りにある機器と道具に当てる点が違う。
記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だったは、ウェブサーバーの更新の知らせを、記事を公開した日に当てた記録である。PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、修正が入ったかを、版の番号以外の値で確かめた記録である。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、更新の順番と、更新の後に確かめることをまとめた記事である。
当サイトのほかの記事との対応
悪用確認リストの期限の読み方は、CISAの悪用確認リストにPHPの2件が載り、期限の欄は10月29日だった。拘束されるのは米国の連邦機関で、一般のサイトは優先順位の目安として読むが扱っている。サイトを作る道具の更新の台帳は、GitLabの脆弱性が10月29日にCISAの悪用確認リストへ載り、期限の欄は11月1日だった。対象は自前で動かす側で、GitLab.comは修正済みと提供元が書くが扱った。修正の公開から、悪用確認までの日数の読み方は、Adobe Commerce / Magentoの脆弱性は、修正の公開から105日後にCISAの悪用確認リストへ載ったが扱っている。サーバーの外にある製品を台帳に足す考え方は、JPCERT/CCはPHPの注意喚起を10月29日に更新し、ファイアウォール製品の特定の版で侵害の成功を示唆する痕跡が報告されたと追記したが扱った。この記事は、そのどれとも違い、事務所のNASや社内ツール、AIの中継の仕組みを、台帳に書き出すところに絞っている。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。5件の脆弱性が、どのように悪用されているかは、読んだページに詳しく書かれていなかったので、判断しない。確認の項目は、読んだページの内容から筆者が選んだもので、公式が確認項目として出したものではない。
2026年11月19日 — この記事の確認日
この記事の内容は、2026年11月19日に、ページを開いて読み、日本語でまとめた。CISAの一覧、Apache Axis、Synology、GitLab、Red Hatのページは、内容を日本語で読み取って書いた。英語の原文の引用は、この記事には入れていない。KEVは先頭の20件だけを読んでいる。次に確かめる日は、期限の日の2026年11月21日、またはKEVの一覧に新しい項目が加わった日のどちらか早い日を目安にする。
現在の貴方のIPアドレス
このサイトで書いている人