 WEBサイト
VPN機器のIvanti Connect Secureの2件が悪用確認リストに載り、期限の欄は11月2日と13日に分かれた ── 担当サイトへの入口の機器の台帳・アカウント・ログを確かめる13項目(2026年11月時点)
VPN機器のIvanti Connect Secureの2件が悪用確認リストに載り、期限の欄は11月2日と13日に分かれた ── 担当サイトへの入口の機器の台帳・アカウント・ログを確かめる13項目(2026年11月時点)
目次
- 01 何が書いてあるか — Ivanti Connect Secureの2件が10月30日に悪用確認リストへ載り、期限の欄は11月2日と11月13日に分かれた
- 02 なぜ・背景 — 遠隔接続の機器は、担当サイトの「入口」の一部になる
- 03 用語 — 出てくる言葉を、先にそろえる
- 04 型別 — 適用範囲、確かめられないこと、確かめる手順
- 05 明日、担当サイトで確認できることチェックリスト
- 06 代替・他の選択肢 — すぐに更新できないときの考え方
- 07 当サイトで確かめたこと — 管理の入口に、VPNの機器は置いていなかった
- 08 このテーマは、ここまで — 悪用確認リストを追った記事の流れ
- 09 この記事のまとめ
01 何が書いてあるか — Ivanti Connect Secureの2件が10月30日に悪用確認リストへ載り、期限の欄は11月2日と11月13日に分かれた
引用について
この記事は、CISA(米国のサイバーセキュリティ機関)が公開している悪用確認リスト(KEV)の公式のデータ(JSON形式)を、2026年11月2日に開いて確かめた内容を書いている。英文は一字ずつ引き写さず、記事の筆者が日本語に直した要旨で書く。出典に書かれていない筆者の読みと案は、「筆者の読み」「筆者の案」と書いて分ける。確かめられなかったものもある。一覧の「備考」の欄が指すIvantiの告知のページは、11月2日に開いても読み込み中の表示しか出ず、中身を読めなかった。NVD(米国の脆弱性データベース)の3件の記録のページも、同じ日には内容が表示されなかった。このため、影響を受ける版の番号、修正の有無、CVSSの点数は、この記事に書かない。
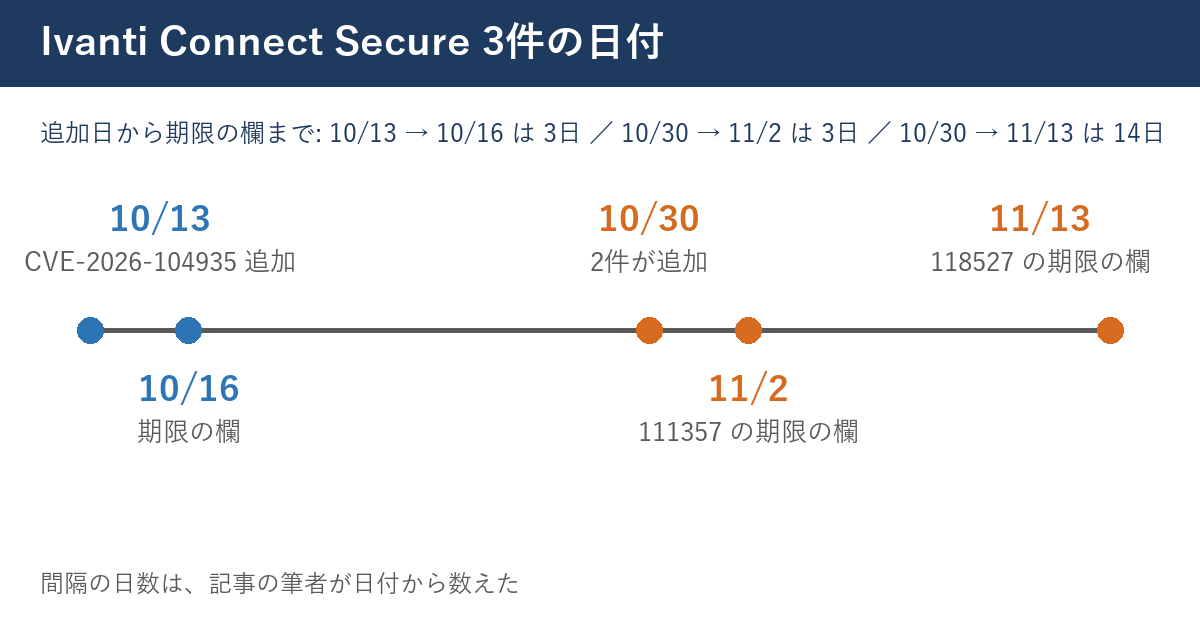
2026年10月30日、CISAの悪用確認リストに、VPN(遠隔地から社内の仕組みに安全につなぐための仕組み)の機器の製品であるIvanti Connect Secureの脆弱性が2件加わった。CVE-2026-111357とCVE-2026-118527である。同じ日に追加されたのに、一覧の「期限」の欄は11月2日と11月13日に分かれている。この記事は、脆弱性の技術的な中身の解説ではなく、自社や担当サイトの「入口」に遠隔接続の機器があるかを確かめ、その機器の台帳・アカウント・ログを数える方法に絞る。
一覧の行を読む
CISAの一覧の公式データから、2026年11月2日に3件の行を読んだ。3件目のCVE-2026-104935は、2件の「備考」の欄が指す告知の名前に入っている番号で、2件の説明にも名前が出てくるため、あわせて並べる。
| 項目 | CVE-2026-111357 | CVE-2026-118527 | CVE-2026-104935 |
|---|---|---|---|
| 一覧の名称 | Ivanti Connect Secure Missing Authentication for Critical Function Vulnerability(訳: 重要な機能に認証が無い脆弱性) | Ivanti Connect Secure Generation of Predictable Numbers or Identifiers Vulnerability(訳: 予測できる番号や識別子が作られる脆弱性) | Ivanti Connect Secure Authentication Bypass by Spoofing Vulnerability(訳: なりすましで認証を回避できる脆弱性) |
| 追加日 | 2026年10月30日 | 2026年10月30日 | 2026年10月13日 |
| 期限の欄 | 2026年11月2日 | 2026年11月13日 | 2026年10月16日 |
| 侵害の調査(フォレンジック・トリアージ)の欄 | あり | なし | あり |
| 説明の要旨 | ローカルの認証済みの攻撃者が、権限を上げられる | 遠隔の認証済みの攻撃者が、内容を攻撃者が決めたファイルを、ディスク上の決まった場所に置ける | 遠隔の認証なしの攻撃者が、任意のコマンドを実行できる |
| ランサムウェアでの利用 | 「不明」 | 「不明」 | 「不明」 |
3件とも、一覧の「必要な対応」の欄は提供元の手順どおりに緩和策を適用するという趣旨で、BOD 26-04の指針に従うこと、緩和策が使えない場合は製品の利用をやめることも続けて書かれている。この欄は3件で同じ文言だった。文言には、CISAの「フォレンジック・トリアージの要件」(侵害されていないかを調べる手順の要件)に従うことも、3件とも書かれている。
期限の欄が分かれた
追加日から期限の欄までの日数を、記事の筆者が数えた。CVE-2026-111357は10月30日から11月2日まで3日、CVE-2026-118527は10月30日から11月13日まで14日である。先に載った3件目のCVE-2026-104935は、10月13日から10月16日までの3日だった。同じ製品でも、期限の欄は「3日」と「14日」の2通りが出ている。
一覧には「侵害の調査(フォレンジック・トリアージ)」の欄があり、CVE-2026-111357とCVE-2026-104935は「あり」、CVE-2026-118527は「なし」だった。BOD 26-04の本文は、この調査が付く行の期限を3日と書く。なぜその行に分けたかは書かれていない。担当サイトの更新の順番を決めるときは、理由を推測せず、期限の欄の日付をそのまま「優先して見る日」として使うのが安全である。
3件目と、2件のつながり
CVE-2026-104935は、遠隔の認証なしの攻撃者が任意のコマンドを実行できるという説明で、10月13日に載り、期限の欄は10月16日だった。今回の2件の説明には、CVE-2026-104935と組み合わせて使えるという趣旨の記述が含まれている。2件の「備考」の欄は、どちらもIvantiの同じ告知のページ(CVE-2026-104935の番号が入ったもの)を指している。
組み合わせの具体的な流れ、つまりどの順番でどの穴を使うのかは、この記事では確かめられていない。一覧の説明文の範囲で言えるのは、「3件は別々の穴だが、一覧は2件を3件目と一緒に考えるよう読める書き方をしている」ところまでである。
この記事が書かないこと
影響を受ける版、修正版の番号、攻撃の手順、実際に攻撃が起きた件数や被害の規模は、確かめられた出典がないため書かない。一覧は「悪用の信頼できる証拠がある」から載せる決まりで、攻撃の規模までは示さない。規模が分からないことは、安全の根拠にならない。
02 なぜ・背景 — 遠隔接続の機器は、担当サイトの「入口」の一部になる
VPNの機器は、サイトの手前に立つ
WEBサイトの運用では、公開のページだけでなく、管理画面、サーバー、データベース、社内の資料置き場などを、社外から安全に開く必要がある。その入口をVPNの機器に集めている会社は多い。筆者の読みでは、担当サイトの管理画面が「社内からしか開かない」設定になっているなら、そこへ入る道は、VPNの機器を通る道とほぼ同じ意味になる。入口の機器に穴があれば、その奥にあるサイトの設定や、公開前の資料まで届く道が開く。
ただし、担当サイトの管理画面がVPNの機器を通るかどうかは、サイトごとに違う。公開のまま鍵と認証だけで守る形、委託先の事務所のネットワークだけから開く形、VPNの機器を通す形のどれかを、まず1つずつ確かめなければならない。この確認が、今回の記事の中心である。
認証が必要な穴でも、急ぐ理由
今回の2件は、説明の上では認証済みの攻撃者が前提になっている。認証が前提の穴は、認証なしの穴より急がなくてよいと考えたくなる。しかし筆者の読みでは、同じ製品に、認証なしで任意のコマンドを実行できる穴(CVE-2026-104935)が一覧に載っていて、2件の説明がそれと組み合わせて使えると書いている以上、「認証が必要だから後回し」とは言いにくい。
注意
上の段落は、筆者の読みである。組み合わせで実際に認証の条件がなくなるのかは、Ivantiの告知を読めていないため確かめていない。告知を読んで確かめるまでは、「後回しにしてよい」とも「すぐに危険」とも断定しない。
期限の欄は、米国の連邦機関向けの日付
一覧の「期限」は、運用指令(BOD 26-04)の下で、米国の連邦機関が対応を終える日として置かれている。日本の会社や、担当サイトの更新の義務ではない。一方で、悪用が確認された脆弱性の一覧に載った事実と、期限の欄の日付は、自社の更新の優先順位の目安として使える。この読み替えの考え方は、すでに当サイトの記事「CISAの悪用確認リストにPHPの2件が載り、期限の欄は10月29日だった。拘束されるのは米国の連邦機関で、一般のサイトは優先順位の目安として読む ── 担当サイトの更新期限に読み替える13項目(2026年10月時点)」にまとめてあるため、ここでは繰り返さない。
追加は金曜日、期限は月曜日
2026年10月30日は金曜日で、11月2日は月曜日である。1件目の期限の欄は、週末をまたいで3日後に置かれた。土日に機器の更新を止めている会社もある。その場合、更新できる日が実質的に月曜日の1日しか残らないため、金曜日の夕方にこのニュースを見た担当者が、月曜日の朝に何をするかを前もって決めておく価値がある。これは出典の記述ではなく、日付から読める事実の並びである。
03 用語 — 出てくる言葉を、先にそろえる
VPN(遠隔接続)の機器
用語
VPNは、外のネットワークから、社内のネットワークへ、暗号をかけた専用の道でつなぐ仕組みである。Ivanti Connect Secureは、その道の入口になる機器の製品の名前である。入口の機器に、利用者の名前とパスワード、証明書、接続の記録が集まる。
権限の昇格
権限の昇格は、一度入れた攻撃者が、もっと強い権限(管理者に近い権限)を手に入れることを指す。一覧の説明は、CVE-2026-111357について、ローカルの認証済みの攻撃者が権限を上げられると書く。「ローカル」は、機器の上で操作できる状態を指し、外から直接ではない。
認証済みと認証なし
認証済みは、名前とパスワードなど、機器に利用者として入る手続きを済ませた状態を指す。認証なしは、その手続きなしで届くことを指す。同じ「遠隔」でも、認証なしのほうが、条件が少ない。
「組み合わせて使える」
一覧が「組み合わせて使える」と書く意味は、複数の穴を続けて使えるということである。たとえば、1件目の穴で入口を通り、2件目の穴で機器の中の権限を上げる、という流れが考えられる。ただし、これは筆者が考えた例である。一覧の説明文は、互いに組み合わせられるとだけ書き、順番は書いていない。担当者が気にするのは、「1件ずつ見て軽く読む」と、全体の危険を過小に見積もる点である。
04 型別 — 適用範囲、確かめられないこと、確かめる手順
🅰 適用範囲 — この記事が役に立つ人
この記事が役に立つのは、次の3つのどれかに当てはまる人である。1つ目は、自社で遠隔接続の機器を持ち、担当サイトの管理画面やサーバーにその機器を通って入っている人。2つ目は、運用を委託していて、委託先が遠隔接続の機器を持っている人。3つ目は、どちらか分からない人である。3つ目の人にとっては、「分からない」を言葉にして台帳の1行目に書くことが、最初の仕事になる。
Ivanti Connect Secureを使っていない場合でも、入口の機器の台帳・アカウント・ログを数える手順は、ほかの製品にもそのまま使える。
🅱 この情報が測っていないこと
この記事が根拠にした一覧の行は、どの版が影響を受けるかを示さない。そのため、「うちの機器は当たるのか」は、一覧だけでは決まらない。当たるかどうかの答えは、Ivantiの告知と、機器の管理画面に表示される版の番号を突き合わせて出す。告知の中身は、この記事では確かめられていない。
| 入口の種類 | 確かめる場所 | 聞く相手 |
|---|---|---|
| 公開のまま、認証で守る | 管理画面のアドレスと、認証の方式 | サイトの運用者 |
| 遠隔接続の機器を通す | 機器の製品名、版、管理者、利用者の一覧 | 情報システム担当、機器の保守の委託先 |
| 委託先の事務所のネットワークから開く | 委託先が持つ入口の機器と、アカウント | 委託先の担当者 |
| わからない | 台帳の1行目に「不明」と書く | まず運用者 |
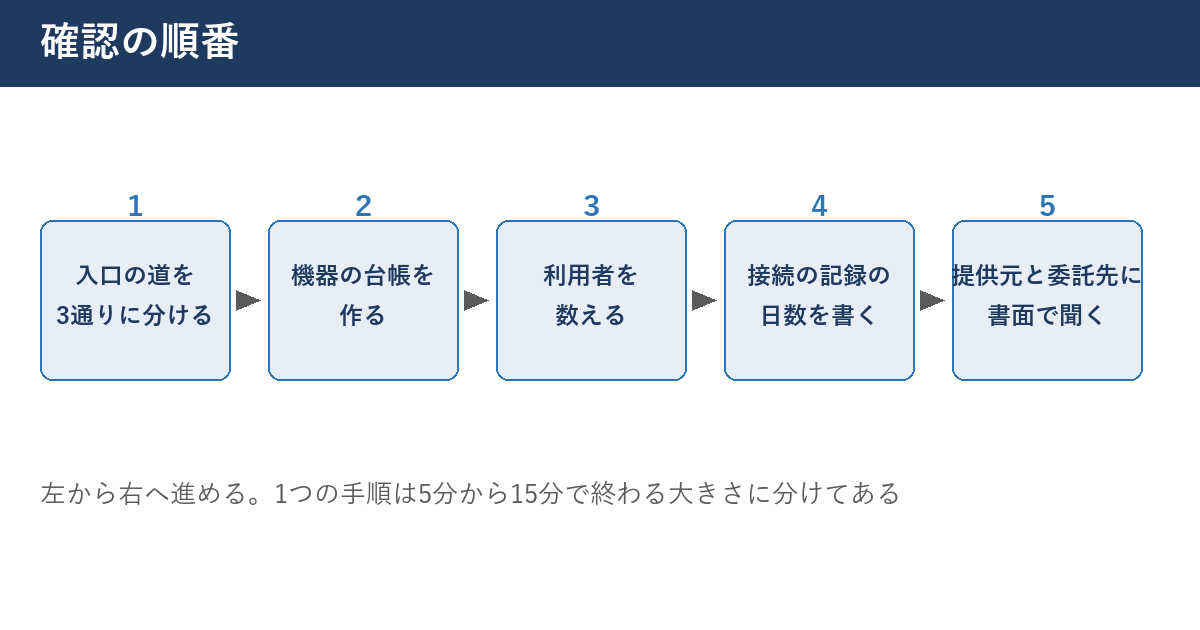
🅲 手順1 — 担当サイトへ入る道を、3通りに分けて書く
担当サイトの管理画面、サーバー、データベースのそれぞれについて、どの道を通って入るかを、運用者に1通のメッセージで聞く。聞き方は、「管理画面を開くとき、会社のVPNにつなぎますか。つなぐなら、製品名を教えてください」のように短くする。答えは「公開のまま」「遠隔接続の機器を通す」「委託先のネットワークから」の3つに分け、メモ帳に書き写す。
🅲 手順2 — 遠隔接続の機器の台帳を作る
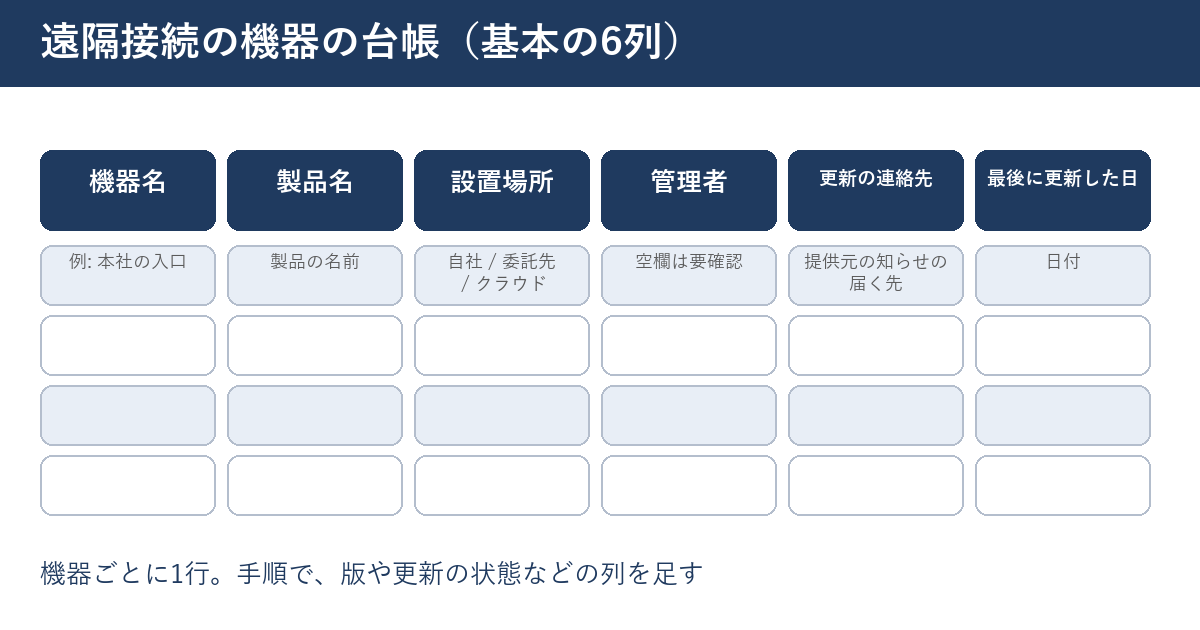
台帳は、表計算ソフトの1枚で足りる。列は、機器名・製品名・設置場所・管理者・提供元の更新の連絡先・最後に更新した日の6つを基本にする。このあとの手順で、版・更新の状態・接続の記録の日数・見る人・最後に確認した日の列を足していく。設置場所は「自社の事務所」「委託先」「クラウド」の3つから選ぶ。管理者の列が空欄なら、それ自体が確認する項目になる。
🅲 手順3 — 機器に登録された利用者を数える
機器の管理画面を開いて、利用者の一覧を見る。管理者の数、普通の利用者の数、最後に接続した日が90日以上前の利用者の数を、数字で書く。退職した人や、終わった案件の外部の人が残っていたら、その名前の数も書く。名前そのものは台帳に書かず、数字だけを残してよい。
外から見える設定の点検には、当サイトの無料ツール🔧 WEBサイトの 外からできるセキュリティ対策監査ツール(会員登録が必要・無料)がある。機器の中の利用者の一覧は外から見えないため、このツールで代わりにはならないが、公開側の設定の見直しの入口になる。
🅲 手順4 — 接続の記録を、何日残して、誰が見るかを決める
入口の機器には、誰がいつ接続したかの記録が残る。この記録を何日分残しているかと、誰が週に何回見るかを、台帳の列に足す。見る人が決まっていない記録は、事件が起きた後にしか開かれない。Webサーバーのアクセスログを分析するときは、🔧 IPA提供 攻撃兆候検出ツール iLogScanner で簡単ログ分析ツール(会員登録が必要・無料)が使える。ただし、このツールはWebサーバーのアクセスログ用で、VPN機器の接続の記録は対象外である。
🅲 手順5 — 提供元と委託先に、書面で聞く
機器の保守を委託しているなら、次の3つを書面で聞く。1つ目は、この2件に該当する版を使っているか。2つ目は、提供元の緩和の手順をいつ当てるか。3つ目は、当てた後に何を確かめるかである。返事が来るまでの間は、台帳の「更新の状態」の列に「確認中・質問した日」と書く。
05 明日、担当サイトで確認できることチェックリスト
以下は、担当サイトへの入口に遠隔接続の機器があるかを確かめ、台帳・アカウント・ログを数える13項目である。1〜3番目は公式の資料の読み取り、4〜6番目は入口の道の確認、7〜9番目は機器の台帳、10〜11番目はアカウントとログ、12〜13番目は提供元と委託先への確認である。1項目は5分以内でできる。チェックの状態は、お使いのブラウザに保存され、サーバーには送られない。
- CISAの悪用確認リストを開き、「Ivanti」で絞って、CVE-2026-111357とCVE-2026-118527の追加日(10月30日)と期限の欄(11月2日、11月13日)をメモ帳に書き写す
- 同じ一覧でCVE-2026-104935の行を開き、追加日(10月13日)と期限の欄(10月16日)を書き写して、3件の期限の欄までの日数を数える
- Ivantiの告知のページを開き、影響を受ける版の表があるかを見て、あれば自社の機器の系列の行を書き写す
- 担当サイトの管理画面を1つ選び、開くときにVPNなど遠隔接続の機器を通すかを、運用者に1通のメッセージで聞く
- 返事が「通す」なら、機器の製品名と設置場所(自社・委託先・クラウド)を、台帳の1行目に書く
- 返事が「分からない」なら、台帳の1行目に「不明・質問した日」と書き、次に聞く相手を1人決める
- 遠隔接続の機器の台帳を表計算ソフトで1枚作り、機器名・製品名・設置場所・管理者・更新の連絡先・最後に更新した日の基本の6列を並べる
- 台帳の管理者の列を見て、空欄の機器の数を数え、空欄があれば管理者の名前を聞く項目に入れる
- 機器の管理画面で表示される版の番号を、台帳の「版」の列に1機器ぶん書き写す
- 機器に登録された利用者の一覧を開き、管理者の数と、最後の接続が90日以上前の利用者の数を数字で書く
- 接続の記録を何日分残しているかを機器の設定画面で見て、台帳に日数を書き、見る人の名前を1人決める
- 保守を委託している場合は、「この2件に該当する版を使っているか」を、委託先へ書面で聞く
- 「当てていない」と返事が来たときのために、理由・当てる予定日・当てた後の確認の3つを聞く質問を書面に足す
チェックが終わったら、台帳の「最後に確認した日」の列に今日の日付を書き、次に確認する日を月に1回で決める。
06 代替・他の選択肢 — すぐに更新できないときの考え方
一覧の「必要な対応」の欄が書く順番
一覧の「必要な対応」の欄は、提供元の手順どおりに緩和策を当てることを求め、緩和策が使えない場合は製品の利用をやめることも続けて書く。この文言は3件とも同じだった。更新(修正版を入れること)そのものを求める書き方ではなく、提供元の手順を読んで、その手順どおりに行う書き方である。提供元の手順の中身が読めていない現時点では、記事の筆者は、手順の中身を推測して書くことはしない。
更新を待つ間に、担当者ができること
以下は、出典に書かれていない筆者の案である。提供元の手順を待つ間、情報システム担当と相談して、次の3つを検討できる。
- 機器の管理用の画面が、社外から開けるかを確かめる。開けるなら、開けられる接続元を事務所のアドレスだけに絞れるかを聞く
- 使っていない利用者を、一覧から外す
- 接続の記録を、普段より短い間隔で見る人を決める
製品を使っていない場合
Ivanti Connect Secureを使っていないと分かったら、台帳の行に「対象外・確認日・誰に聞いたか」を書いて終わる。それでも、入口の機器の台帳・アカウント・ログを数える手順は、ほかの製品で同じような知らせが来たときに、そのまま使える。当サイトの記事「Adobe Commerce / Magentoの脆弱性は、修正の公開から105日後にCISAの悪用確認リストへ載った。月の名前が付いたパッチ名を版の表示で読む ── ECサイトの基盤の更新を確かめる13項目(2026年10月時点)」も、同じ型で書いてある。
07 当サイトで確かめたこと — 管理の入口に、VPNの機器は置いていなかった
2026年11月2日に確かめたところ、当サイトのサーバーへの管理の入口に、VPNの機器(Ivantiの製品を含む)は置いていなかった。これは11月2日時点の確認である。
実務のヒント
知らせを見た日に確かめ切れないときは、「確認中・質問した日・次に見る日」の3つを台帳に書いておくだけで、数日後の自分と、引き継いだ人が助かる。
当サイトの過去の記事では、「期限の日に、自分の環境で確かめたこと」を1本ずつ書いてきた。ブログの記事「PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だった ── 期限の日に当サイトで確かめた4つと、自分の記事の言い過ぎ、期限を自分のサイトの期限に読み替える方法」は、その1つ目の型で、修正が入ったかどうかを値で確かめる方法は、ブログの記事「PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だった ── 修正が入ったかを値で確かめる4つの方法と、3本目の知らせ(CVE-2026-115560)を当サイトで確かめた記録」に書いた。機器の版の表示だけでは、修正が入った証拠にならない場合がある。VPNの機器でも、画面の版の番号と、提供元の告知が書く確かめ方を、両方読むのが安全である。
08 このテーマは、ここまで — 悪用確認リストを追った記事の流れ
これまでの記事
当サイトは、悪用確認リストに載った製品を、担当サイトの更新台帳に落とす形で、1本ずつ書いてきた。
- CISAの悪用確認リストにPHPの2件が載り、期限の欄は10月29日だった。拘束されるのは米国の連邦機関で、一般のサイトは優先順位の目安として読む ── 担当サイトの更新期限に読み替える13項目(2026年10月時点) — 期限の欄を自社の期限に読み替える
- Brotliのデコーダーの脆弱性がCISAの悪用確認リストに載った ── 担当サイトで「圧縮を受け取って解く側」になっている所を数える13項目(2026年10月時点) — 部品の側の台帳
- GitLabの脆弱性が10月29日にCISAの悪用確認リストへ載り、期限の欄は11月1日だった。対象は自前で動かす側で、GitLab.comは修正済みと提供元が書く ── サイトを作る道具の更新台帳を作って確認する13項目(2026年10月時点) — 制作の道具の台帳
- Adobe Commerce / Magentoの脆弱性は、修正の公開から105日後にCISAの悪用確認リストへ載った。月の名前が付いたパッチ名を版の表示で読む ── ECサイトの基盤の更新を確かめる13項目(2026年10月時点) — 追加までの間隔を読む
今回の記事の位置
今回は、サイトそのものではなく、サイトの手前に立つ機器に目を向けた。ここまでの記事はサイトの基盤や部品だったが、遠隔接続の機器は、サイトの外側に置かれ、見落とされやすい。台帳の基本の6列に「管理者」と「更新の連絡先」を入れたのは、機器を置いた人が異動したあとも、更新の知らせが届く先を残すためである。
現在の貴方のIPアドレス
このサイトで書いている人
