WEBサイト
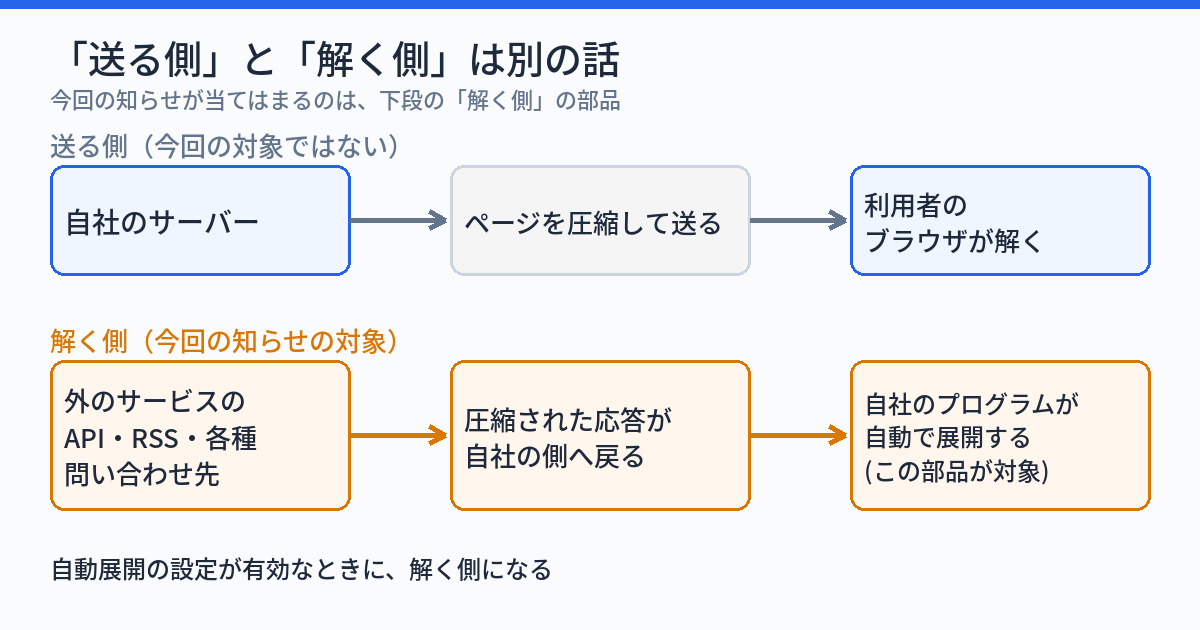
Brotliのデコーダーの脆弱性がCISAの悪用確認リストに載った ── 担当サイトで「圧縮を受け取って解く側」になっている所を数える13項目(2026年10月時点)
BrotliのデコーダーのCVE-2026-111497が、10月27日にCISAの悪用確認のカタログへ載った。条件は、外から来た圧縮データを自分の側のプログラムで展開すること。圧縮して配る設定とは別 ...
テーマから探す(カテゴリ一覧) / キーワードから探す(タグ一覧)
BrotliのデコーダーのCVE-2026-111497が、10月27日にCISAの悪用確認のカタログへ載った。条件は、外から来た圧縮データを自分の側のプログラムで展開すること。圧縮して配る設定とは別 ...
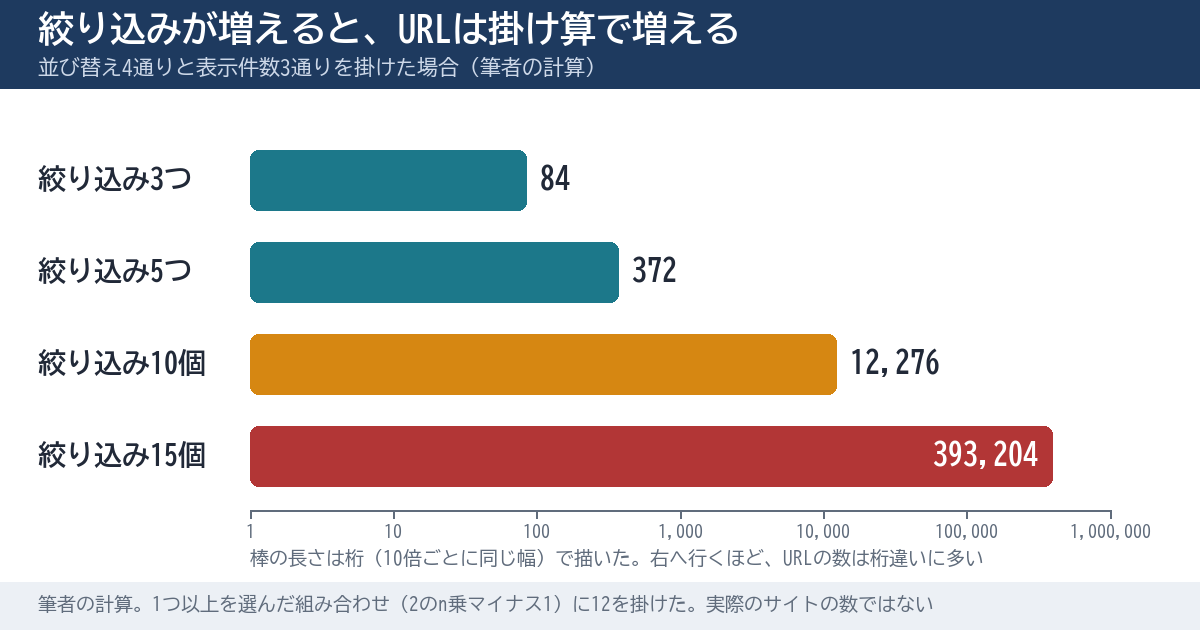
GoogleのURL構造の指針が挙げるURLが増える例(絞り込み・参照元・並び替え・セッションID・カレンダー・相対リンク)を、筆者は6つに分けた。10月23日の更新はハイフンとアンダースコアの書き方 ...
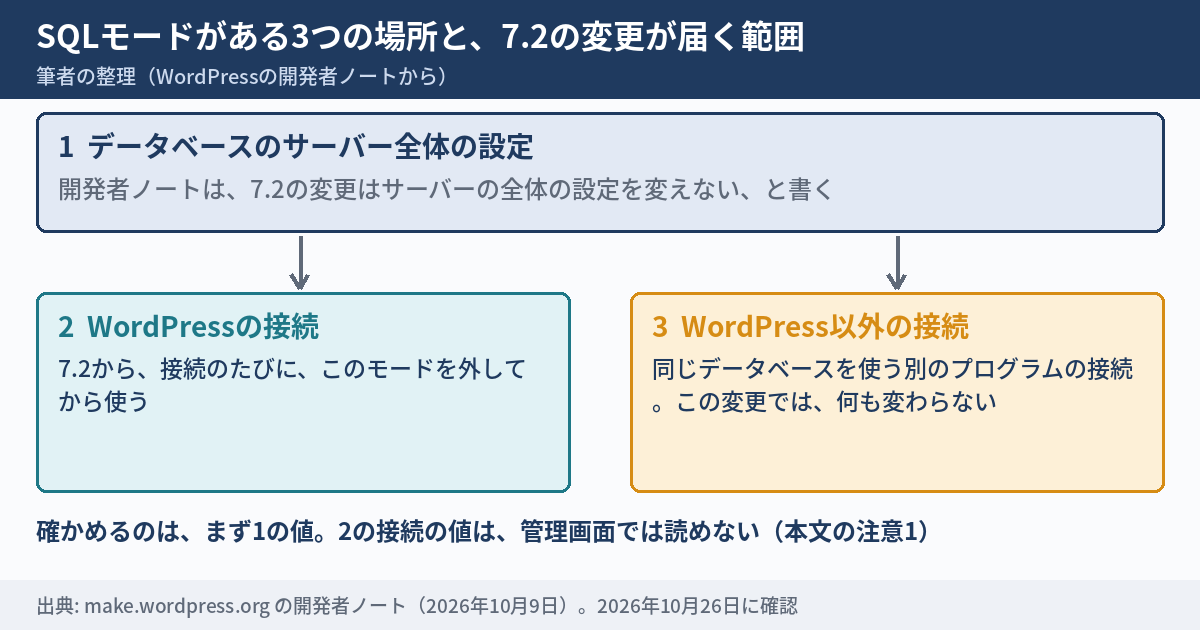
開発者ノートによると、WordPress 7.2(予定)は、SQLモードNO_BACKSLASH_ESCAPESをWordPressの接続でだけ外す。ホスティングが入れていることもあるので、サーバー全 ...
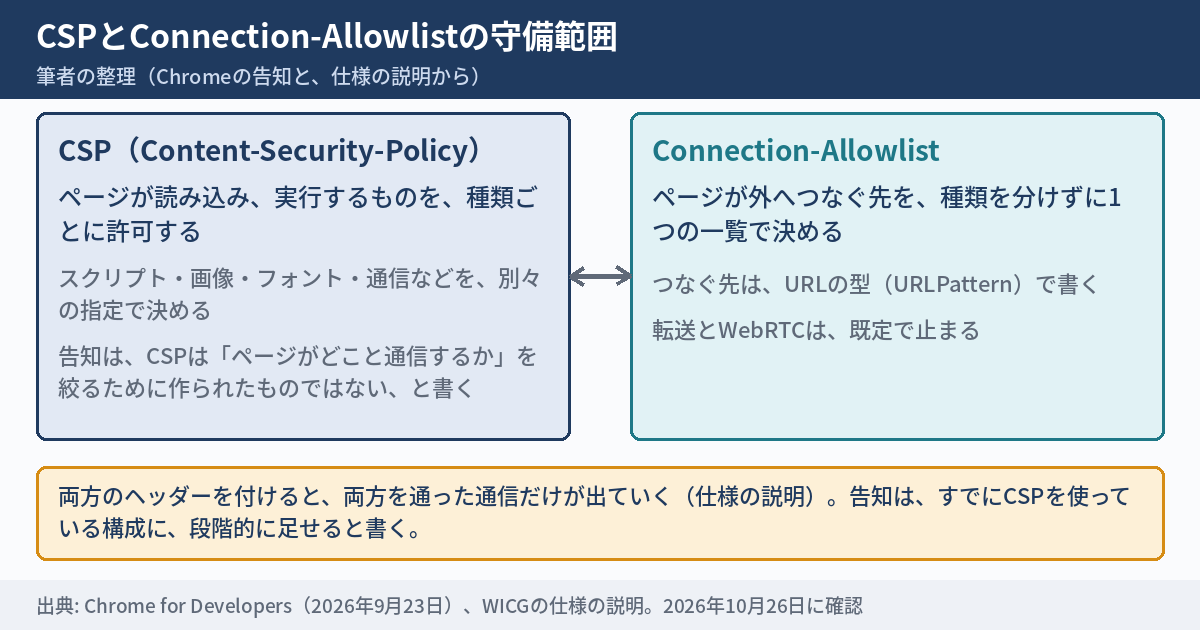
Chromeの告知は、ページが外へつなぐ先をヘッダーで絞るConnection-Allowlistを、Chrome 152から正式に使えると書く。仕様は草案の段階。入れる前に、つなぎ先の一覧を作り、報 ...
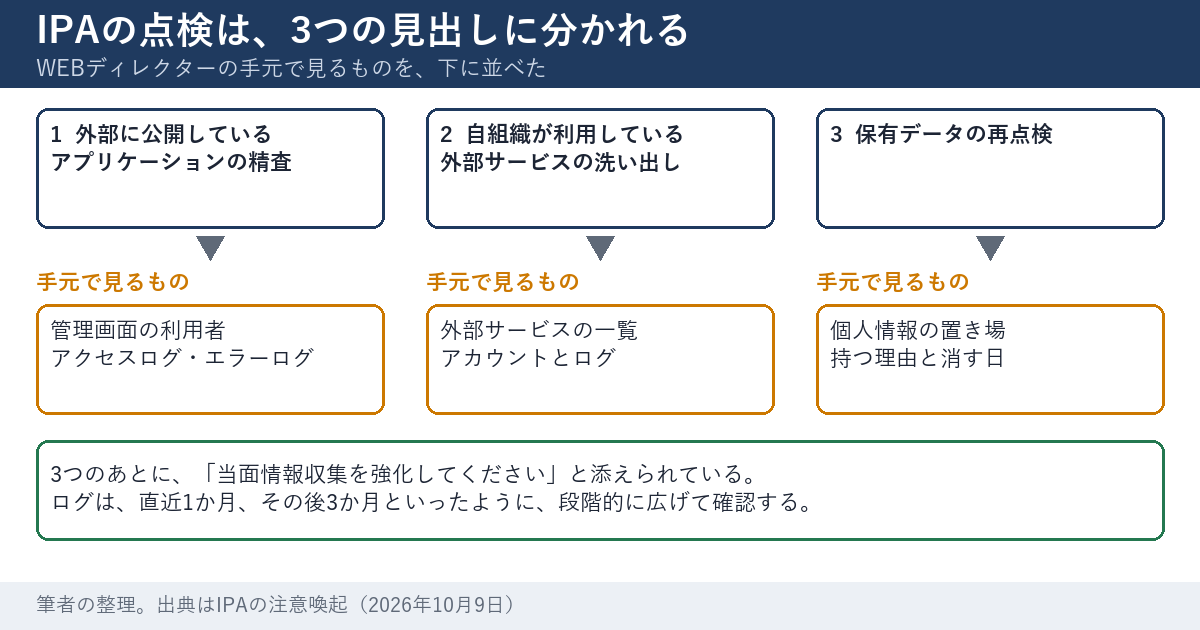
IPAは2026年10月9日、外部に公開しているアプリ、利用中の外部サービス、保有データの点検を速やかに行うよう呼びかけた。管理画面の利用者・ログの保持日数・不要なデータを、担当サイトの台帳に書いて確 ...
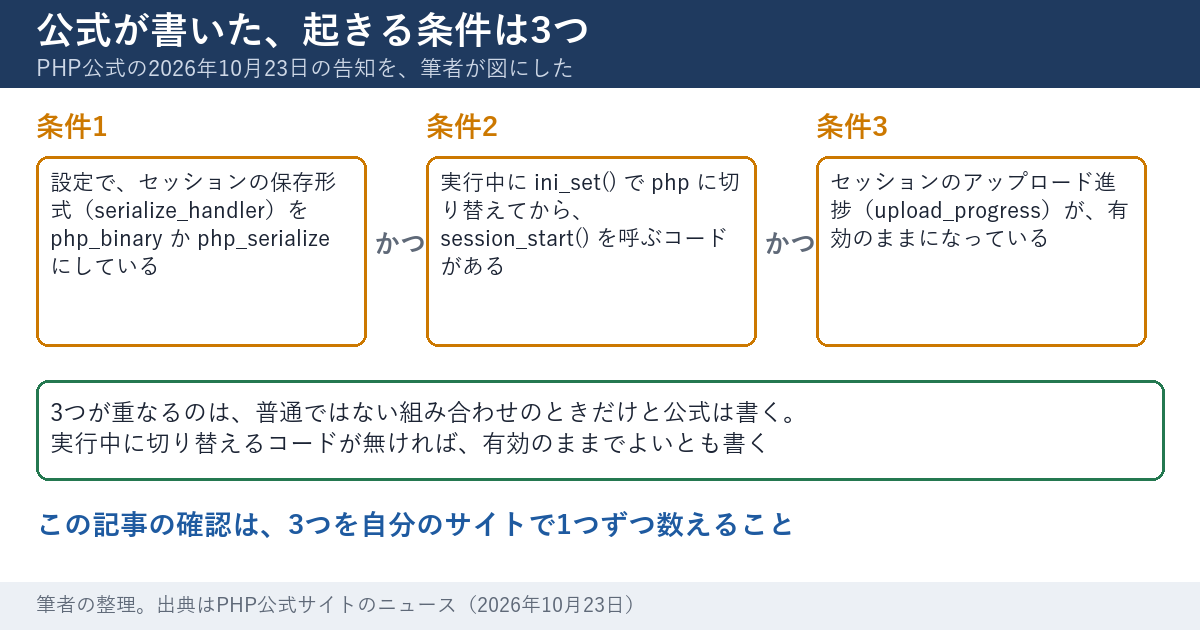
PHP公式は2026年10月23日、次の通常のリリースまでsession.upload_progress.enabledを0にするよう勧めた。起きる条件3つと、設定の値・コードの探し方・修正版に上げた ...
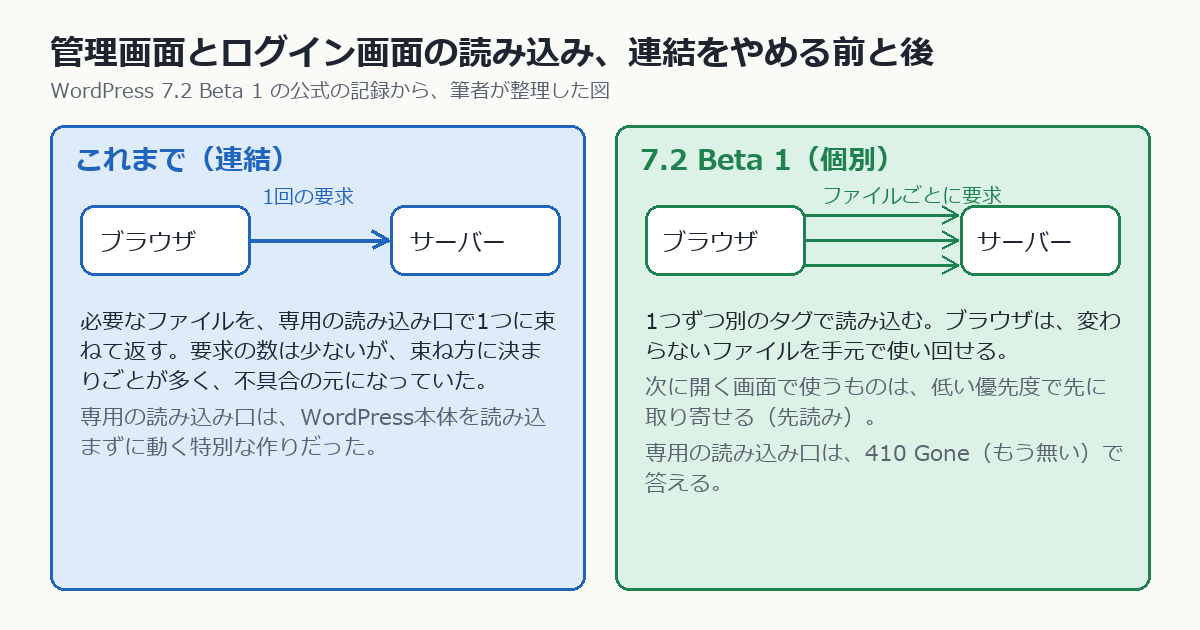
WordPress 7.2 Beta 1で、管理画面とログイン画面のスクリプト・スタイルの連結が無くなった。公式の記録を読み、連結に頼る設定や規則やキャッシュが残っていないか、試験環境で確かめる13項 ...
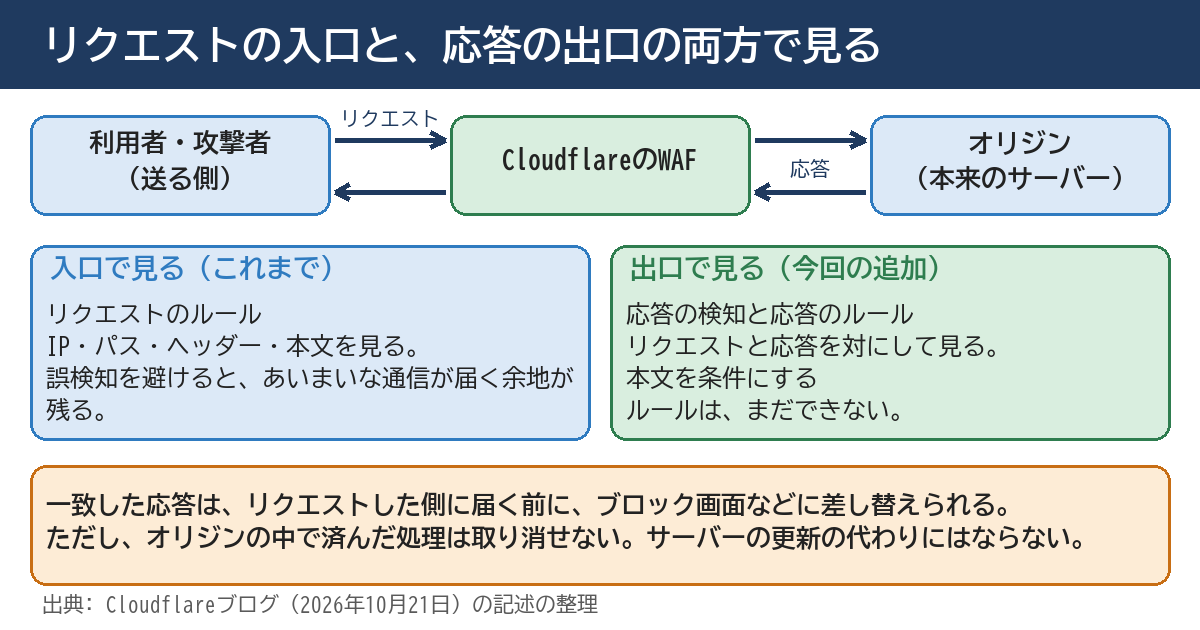
CloudflareのWAFは2026年10月21日、リクエストと応答を合わせて見る検知と、応答のルールを全プランに入れた。応答の本文はまだ条件にできず、オリジンの処理も取り消せない。使える範囲と限界 ...
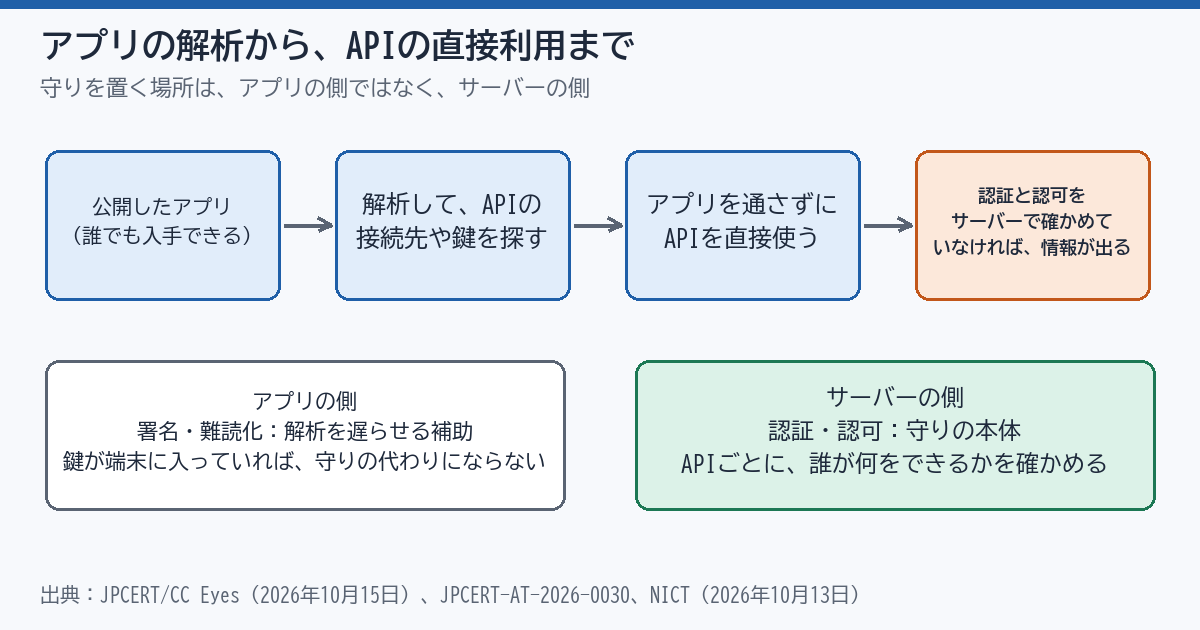
JPCERT/CCは、アプリを解析してAPIの接続先や鍵を見つけ、アプリを通さずにAPIを直接使う手口を報告した。署名や難読化に頼らず、サーバー側の認証と認可と、アプリに鍵を埋め込まないことを、API ...
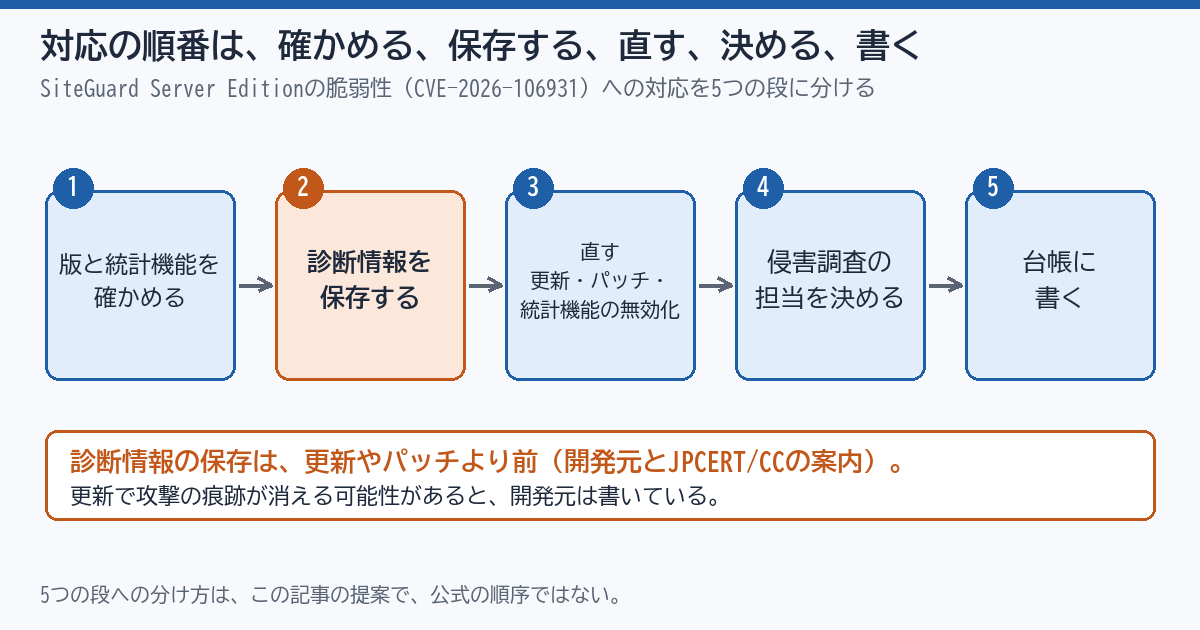
国内で広く使われるWAF「SiteGuard Server Edition」の統計機能の脆弱性は、開発元が悪用を確認している。更新やパッチで痕跡が消えうるため、先に診断情報を保存する。サイトの前に置く ...