WEBサイト
Rubyの重大な脆弱性ruby2shellは、Rubyで書いたアプリだけでなく同梱した製品にも及び、3.2以前には修正が出ない ── 担当サイトのRubyを棚卸しして入れ替える13項目(2026年11月時点)
目次
01 何が起きたか — Rubyの修正版が11月18日に出て、3.2以前には修正が出ない
出典について
この記事は、2026年11月21日に開いて読んだ次のページの内容を書いている。Rubyの公式サイトのセキュリティの告知(Regexp and String case conversionの複数の脆弱性)、同じ公式サイトのRuby 3.3.14のリリースの知らせ、Cloudflareの技術ブログHow Cloudflare WAF protects against ruby2shell(ページの公開日時は世界時の2026年11月20日20時で、日本時間では11月21日の朝)である。Cloudflareの記事が引く、同梱製品の一覧と「既定の構成で届く」という点は、調査した会社(Veria Labs)の報告をCloudflareが書いたもので、その元の報告は開いていない。各製品の提供元の告知も、開いていない。英語の原文の引用は、この記事には入れていない。
Rubyが出した告知と、3つの修正版
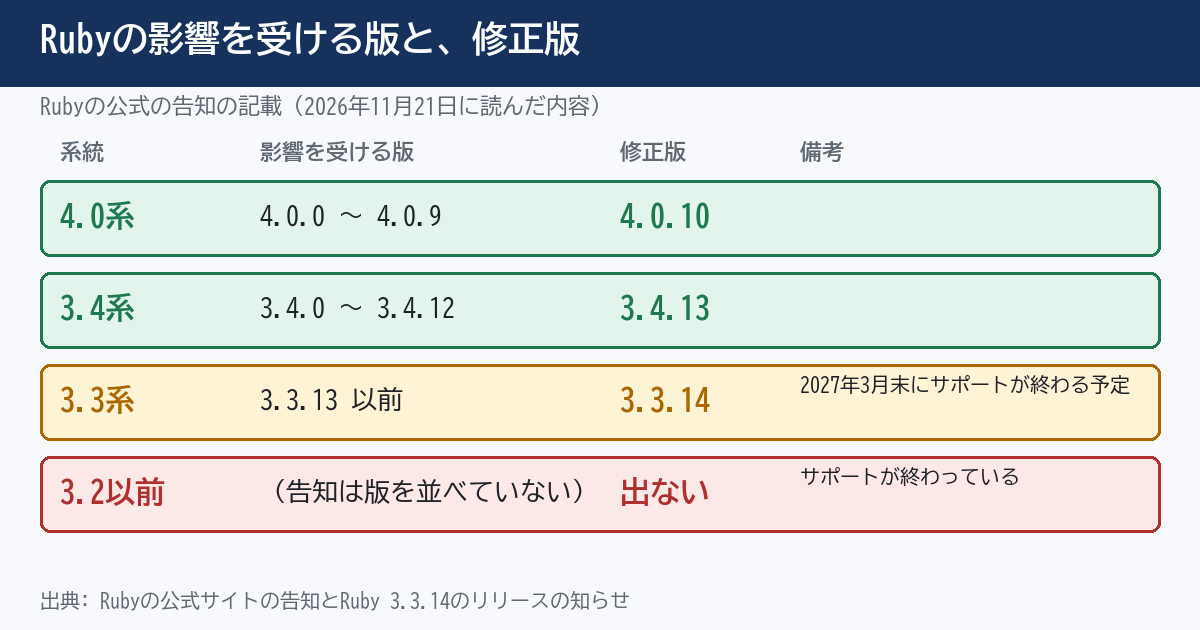
Rubyの告知のページには、投稿日として2026年11月18日が書かれ、「最初の公開」の欄は世界時の11月19日0時(日本時間の11月19日9時)になっている。内容は、Rubyの正規表現のエンジンと、文字列の大文字小文字の変換にある、7件の脆弱性である。公式は、そのうちいくつかについて、リモートでのコード実行に使えることを示す手順(PoC)を知っている、と書き、強く更新を勧めている。修正版は、Ruby 4.0.10、3.4.13、3.3.14である。
影響を受ける版は、告知によると、3.3.13以前、3.4.0から3.4.12まで、4.0.0から4.0.9までである。Ruby 3.2以前は、サポートが終わっていて、この修正は出ないと告知は書いている。3.3.14のリリースの知らせは、Ruby 3.3の段階の呼び名を「セキュリティの保守」から「レガシーの保守」に変えたこと、公式のサポートの終わりが2027年3月末の予定のままであることも書いている(各系統の状況は、Rubyの公式の保守の対象の系統の一覧にも載る)。
| 系統 | 影響を受ける版 | 修正版 | 備考 |
|---|---|---|---|
| 4.0 | 4.0.0〜4.0.9 | 4.0.10 | 通常の保守 |
| 3.4 | 3.4.0〜3.4.12 | 3.4.13 | 通常の保守 |
| 3.3 | 3.3.13以前 | 3.3.14 | レガシーの保守・サポートの終わりは2027年3月末の予定 |
| 3.2以前 | 告知は版を並べていない | 出ない | サポート終了 |
CVE番号とGHSA番号の違い
Rubyの告知は、7件を、GitHubのセキュリティ告知の番号(GHSA)で呼んでいる。そして「CVE番号は請求中で、まだ割り当てられていない」と書く。一方、Cloudflareの記事は、文字列の大文字小文字の変換で起きるヒープのバッファあふれをCVE-2026-132825と呼び、通称「ruby2shell」と書く。2つが同じ不具合を指すかどうかを示す対応表は、読んだページに無い。この記事では、不具合の説明が一致することから同じものと読んだ。Cloudflareの記事が、規則の説明に書いたもう1つの番号(GHSA-87fm-7w84-j2px)は、Rubyの告知にも同じ番号で載っている。
02 なぜ・背景 — 「自分はRubyを書かない」は、Rubyを使っていない証拠にならない
Rubyは、製品の中にも入っている
WEBディレクターの多くは、Rubyのコードを書かない。それでも、担当サイトや社内で動いている製品の中に、Rubyが入っていることがある。Cloudflareの記事は、Veria Labsの調べとして、2026年11月19日の時点で、最新のリリースが影響を受けるRubyを同梱している製品を、表のとおり挙げている。
| 製品 | 最新リリースの版(11月19日時点) | どんな用途か |
|---|---|---|
| GitLab | 19.6.0 | ソースコードの管理 |
| GitHub Enterprise Server | 3.22.5 | ソースコードの管理 |
| Mastodon | 4.7.5 | SNS |
| OpenProject | 17.9.7 | プロジェクトの管理 |
| Discourse | 2026.10.1 | 掲示板 |
| Chatwoot | 4.20.0 | 問い合わせの対応 |
Cloudflareの記事によると、Discourseは11月19日に、Dockerの土台のイメージをRuby 4.0.10にした。そのため、Dockerで入れたDiscourseは、作り直す(リビルドする)と、修正が取り込まれる。ほかの製品は、提供元が修正版を出した時点で更新するよう、記事は書いている。製品ごとの対応は、この記事では読んでいない。各製品の公式の告知を、1つずつ開いて確かめる必要がある。
「既定の構成で届く」とは
Cloudflareの記事は、Veria Labsの報告として、Ruby on Railsと、classic形式のSinatraのアプリが、既定の構成で、認証の前にこの不具合に届くと書く。ほかのフレームワークや、素のRackのアプリは、既定では影響を受けないとも書く。ただし、旧い1バイトの文字コードで受け取った文字列の大文字小文字を変えるコードがあれば、どこから来た文字列でも影響を受けうる、と書いている。
不具合は、ISO-8859系やWindows-125x系などの旧い1バイトの文字コードの文字列で、大文字小文字を変える処理にあると、Cloudflareの記事は説明する。UTF-8の文字列は別の処理の経路を通るので、影響を受けない。自分のアプリが何の文字コードを扱っているかを、開発の担当に聞くことが、影響の有無を決める1つの材料になる。
同じリリースの、ほかの6件
Rubyの告知は、7件のうち文字列の大文字小文字の変換にあるのは2件で、残りの5件は正規表現のエンジンにあると書く。正規表現の5件の多くは、アプリが、外から渡されたパターンを、そのままコンパイルしたりマッチさせたりする場合が前提である。Webのアプリでは多くないが、検索の機能、絞り込みの規則、管理用の道具で起こりうる、とCloudflareの記事は書いている。
注意
この記事は、攻撃の手順や、細工した値の形を書かない。確かめるのは、自分の担当に、Rubyが入っているか、入っていれば版がいくつか、更新の後に入れ替わったか、の3つである。
03 用語 — 今回の知らせを読むときに出てくる言葉
ヒープ・バッファあふれ
用語
ヒープは、プログラムが動いている間に、必要な分だけ借りて使うメモリの領域。バッファあふれは、借りた領域より多くのデータを書き込んでしまうこと。あふれた分が、隣のデータや管理の情報を壊すと、プログラムが意図しない動きをすることがある。今回は、1バイト分のあふれだと、Cloudflareの記事は書いている。
GHSAとCVE
用語
CVEは、脆弱性に付ける、世界共通の識別番号。GHSAは、GitHubのセキュリティ告知が付ける番号で、CVEが割り当てられる前でも使える。同じ不具合に、GHSAとCVEの両方が付くことがある。記事や告知で、番号が違って見えても、同じ不具合を指すことがあるので、説明文の中身で照らす。
同梱・バックポート・ワーカー
同梱は、製品が自分のRubyを中に持っていること。この場合、サーバー全体のRubyを更新しても、製品の中のRubyは替わらない。バックポートは、配布元が、新しい版の修正を、古い版の番号のまま取り込むこと。Cloudflareの記事は、配布元のパッケージが、Rubyの版の番号を変えずに修正を取り込むことがあるため、パッケージの完全な版を、配布元の告知と照らすよう書く。ワーカーは、ページの表示とは別に、裏で仕事を処理するプロセスで、ここにもRubyが動いていることがある。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲
この記事が書く内容は、Rubyの公式の告知と、Cloudflareの記事を読んだ内容である。担当サイトのどれが対象かは、この記事では決められない。確かめる問いは、3つである。Rubyが入っているか。入っているなら、版が修正版に届いているか。更新したあと、動いているプロセスが入れ替わったか。Rubyの7件の内容は、次の表のとおりである。Rubyの告知の記載を、読んだとおりに並べた。
| GHSA番号 | 場所 | 種類 | 告知が書く前提 |
|---|---|---|---|
| GHSA-34m4-m9fh-gqp5 | 文字列の大文字小文字の変換 | 1バイトのヒープのバッファあふれ | 細工された文字列の大文字小文字を変える |
| GHSA-87fm-7w84-j2px | 文字列の大文字小文字の変換 | 整数のあふれからのバッファあふれ | 同上 |
| GHSA-7x2q-68qv-6p8x | 正規表現のコンパイル | 二重の解放 | 外から渡されたパターンをコンパイルするアプリ |
| GHSA-3p8q-wmhx-vm2w | 正規表現のコンパイル | 整数のあふれからのバッファあふれ | 同上 |
| GHSA-7whj-cfh7-xgm4 | Regexp#to_s | ヒープのバッファあふれ | 同上(情報の漏えいの可能性も書かれている) |
| GHSA-wpqw-5qxg-m68r | 大文字小文字を区別しない正規表現のマッチ | 範囲外の読み取り | 外から渡されたパターンを使うアプリ |
| GHSA-pvgc-g7gj-pv6h | 大文字小文字を区別しない後方参照のマッチ | 範囲外の読み取り | メモリの内容の漏えいか、プロセスの停止 |
この記事が測っていないこと
この記事は、各製品が、修正版をいつ出すか、出したかを確かめていない。提供元の告知を開いていないからである。Cloudflareの記事は、Rubyを同梱する自己ホスト型の製品は、提供元が修正版を出した時点で更新するよう書く。また、Cloudflareの記事は、Veria Labsが、告知から1週間ほどあとに、自社のPoCを出す予定だと書く。2026年11月21日の時点で、実際の悪用が報告されているかどうかは、確かめていない。
確かめる手順
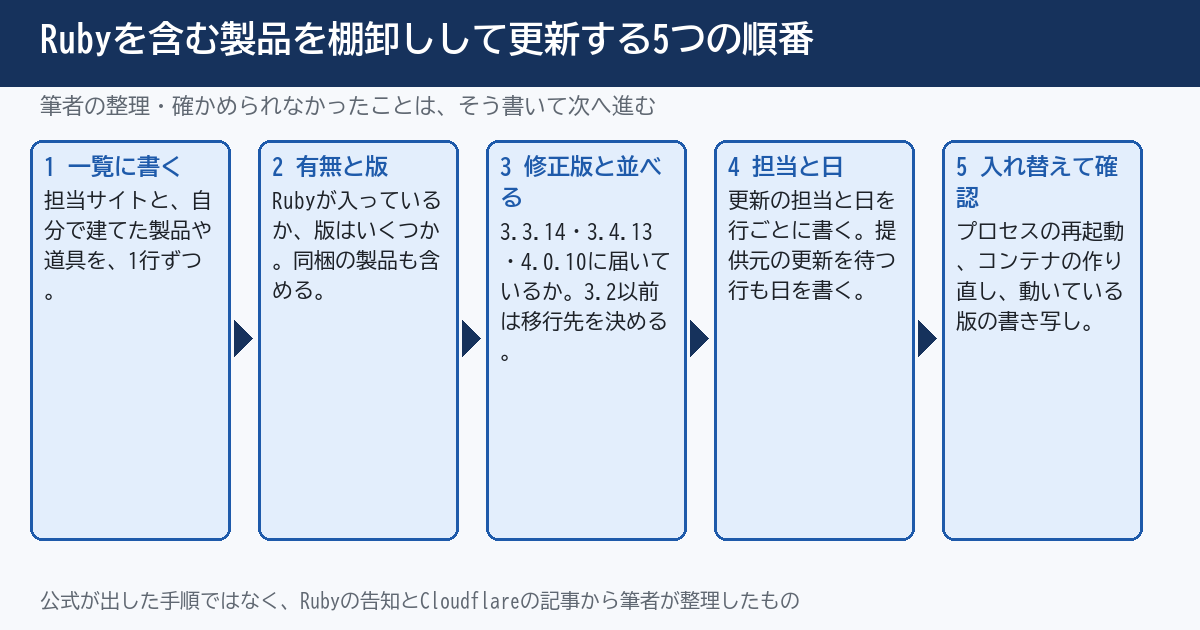
手順は、筆者が整理したもので、公式の手順ではない。1つ目は、担当サイトと、自分で建てて運用している製品・道具の一覧を、書き出す。2つ目は、各行にRubyが入っているかを確かめる。3つ目は、入っている行のRubyの版を書き写して、3.3.14・3.4.13・4.0.10と並べる。4つ目は、更新の担当と予定日を決める。5つ目は、更新したら、Rubyを使うプロセスを全部入れ替え、コンテナは作り直し、動いている版をもう一度書き写す。どの段階でも、確かめられなかったことは「確かめられなかった」と書いて、次へ進む。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、担当サイトの一覧、各製品の管理画面、管理者の連絡先を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面や道具の名前は、製品や時期で違うので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 担当サイトと、自分で建てて運用している製品・道具を、一覧に1行ずつ書き出し、行の数を書く(分からないものは「不明」と書く)
- 一覧の各行について、Rubyで動くか、Rubyを同梱しているかを、製品の公式の説明か管理者への質問で確かめ、「はい・いいえ・不明」で書く
- 「はい」の行に、GitLab・GitHub Enterprise Server・Mastodon・OpenProject・Discourse・Chatwootの名前が在るかを探し、見つかった数を書く(無ければ「0」と書く)
- 自社か委託先が作ったRailsまたはSinatraのアプリが在るかを、開発の担当に聞き、「在る・無い・不明」で書く
- 「はい」の行ごとに、サーバーで使っているRubyの版を管理者に書いてもらい、書き写す(版を調べる操作は管理者がする)
- 書き写した版を、3.3.14・3.4.13・4.0.10と並べ、どれにも届いていない行の数を書く(配布元のパッケージは版の番号が同じまま修正が入ることがあるので、配布元の告知と照らす)
- 版が3.2以前の行が在れば、移行先の系統と移行の予定日を、1行につき1つ書く(この系統に修正は出ない)
- 同梱製品の行ごとに、提供元の公式の告知を開き、この不具合に触れているか、修正版を出しているかを書く(開けなければ「開けなかった」と書く)
- コンテナで動かしている行に、イメージを最後に作り直した日と、土台のイメージのRubyの版を書く(不明なら「不明」と書く)
- 裏で動く処理(ワーカー・ジョブ・定期の実行)にRubyが使われているかを、管理者に聞き、在る数を書く
- 更新の担当と予定日を、行ごとに1つ書く。更新まで日が空く行には、外からの入口を一時的に閉じられるかを、管理者に聞き、「閉じられる・閉じられない・不明」で書く
- 更新した行ごとに、Rubyを使うプロセスを全部再起動した日時を書き、再起動のあとで動いているRubyの版を、もう一度書き写す
- 前にWAFや配信の仲介を置いている行は、Rubyの規則が有効かを管理画面で開いて見て、動作を書き写す。更新が済むまでWAFだけに頼る行には「WAFのみ」と印をつける
リストの後で
13項目を終えると、行ごとに「Rubyなし・修正版に届いた・届いていない・提供元の更新を待つ・3.2以前」のどれかを書いた表ができる。「届いていない」「提供元の更新を待つ」「3.2以前」の行が、更新を急ぐ順番の先頭になる。PHPの修正版が出た日に「どのサイトが当たるか」を数分で答えるには、担当サイトの一覧が要るが書いた台帳の列に、Rubyの版と同梱の有無を1列足せば、同じ表で扱える。
06 代替・他の選択肢 — 更新の道が、製品によって違う
行の種類ごとに、替えるものが違う
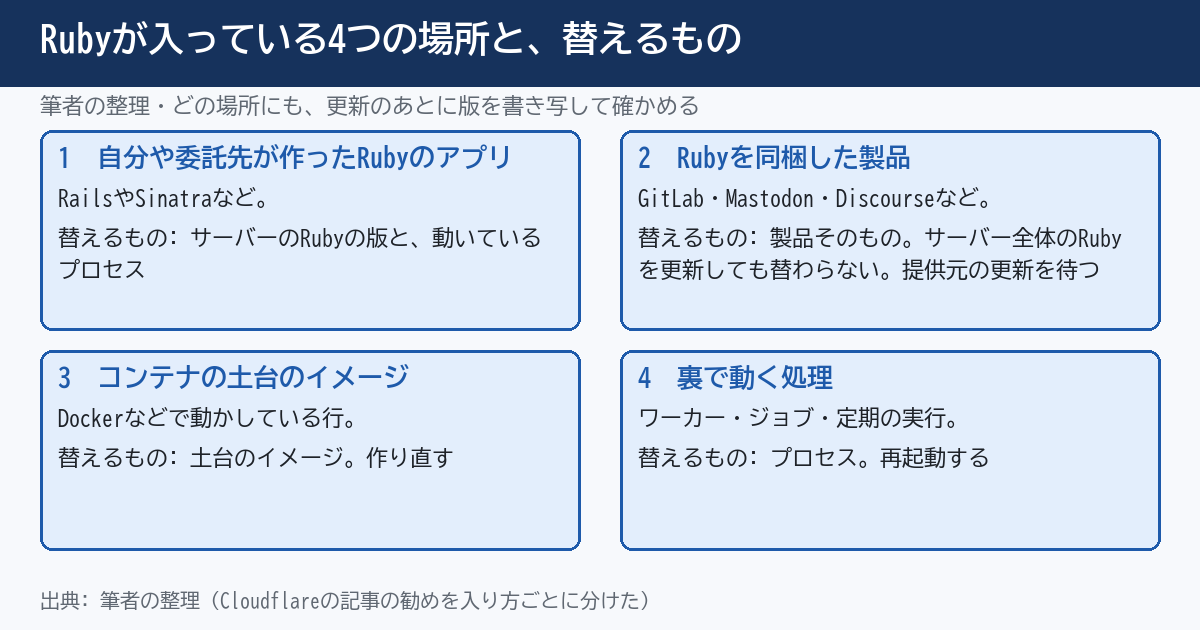
Rubyの入り方によって、更新で替えるものが違う。次の表は、種類ごとに、替えるものと、更新後に確かめることを並べたものである。Cloudflareの記事の勧めと、筆者の整理を合わせた。
| 入り方 | 替えるもの | 更新後の確認 | 注意 |
|---|---|---|---|
| 自分や委託先のアプリ | サーバーのRubyの版と、プロセス | 動いているRubyの版 | 背景処理のプロセスも入れ替える |
| 同梱した製品 | 製品そのもの(提供元の更新) | 製品の版と、提供元の告知 | サーバー全体のRubyを替えても、製品の中は替わらない |
| コンテナのイメージ | 土台のイメージを替えて作り直す | 作り直した日と、イメージのRubyの版 | 古いイメージのまま再起動しても、修正は入らない |
| 3.2以前のRuby | サポート中の系統へ移す | 移行後の版 | この系統に修正は出ない |
| WAFや配信の仲介 | 更新の代わりにはならない | 規則の動作 | 前を通らない通信は止められない |
WAFは、前を通った通信にだけ効く
Cloudflareの記事によると、同社は、ruby2shellを止める規則を、無料の契約を含む全部の契約に、既定の動作「止める」で入れた。規則は2つで、CVE-2026-132825の規則と、Rubyの告知にもある整数あふれ(GHSA-87fm-7w84-j2px)の規則である。ただし、記事は、WAFは更新の代わりではなく、補う手段だと書く。WAFを通らない通信、たとえば配信元のIPアドレスへの直接のアクセスや、サービス間の内部の通信、メール・ファイルの取り込み・メッセージのキュー・裏で動く処理のように、HTTPの要求を通らずに同じコードへ届く入力は、止められない。有料の契約では、規則の一式をどのサイトの前に有効にするかを選べるので、全部のサイトで有効とは限らず、動いているかの確認が勧められている。規則の変更は、同社のWAFの変更の記録に載る(今回は開いていない)。なお、同じ週のPHPの件を書いたCloudflareの別の記事では、新しく足した3つの規則の既定は「記録だけ」だった。同じ会社でも、規則ごとに既定が違うので、画面で動作の欄を見る。
実務のヒント
管理者に聞くときは、「更新しましたか」と聞くより、「Rubyを使っている製品の名前、動いているRubyの版、最後に再起動した日、コンテナなら最後に作り直した日」を聞く。4つが返ってくれば、告知の版と並べて、自分でも確かめられる。
提供元の更新が出るまでの間に、聞いておくこと
同梱製品の更新は、提供元が出すまで、利用者の側では替えられない。Cloudflareの記事も、各提供元が修正版を出した時点で更新するよう書く。出るまでの間、外から届く入口を減らせるかを、管理者に聞いておく。たとえば、社内の人だけが使う製品を、インターネットの全体に開けたままにしていないか、アクセスできる範囲を絞れるか、という問いである。聞く内容は、製品の名前、今の公開の範囲、絞れるかどうか、絞った場合に困る人がいるか、の4つで足りる。答えが「絞れない」でも、それは記録の表に「閉じられない」と書けばよく、更新を急ぐ順番を決める材料になる。
Rubyの道具が、手元の環境にも在ることがある
サイトを作る道具や、制作の環境の中に、Rubyで動くものが入っていることがある。たとえば、静的なサイトを生成する道具には、Rubyで動くものが在る(筆者の例で、この記事ではその道具が影響を受けるかを確かめていない)。サーバーに入っていなくても、手元の環境や、制作を預けている会社の環境に、Rubyが在ることがある。一覧の最後に「制作の環境」の行を1つ足して、委託先に聞くのも1つの方法である。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月21日の時点で確かめていないこと
この記事は、公式のページを2026年11月21日に読んで書いた。当サイトの運営の側で、05章の13項目を行った結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章を当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の項目のうち当サイトに当てはまるものを順に行い、結果をこの章の末尾に日付つきで追記する。書くのは、「当たる」「当たらないと読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類(管理者に聞いた、管理画面を見たなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。
実務のヒント
確かめた結果は、「いつ、誰の役割が、何を見たか」の3つを書く。製品の名前や版の番号を、記事や共有の資料に載せるかどうかは、公開の範囲を見て決める。
08 このテーマの、ここまで — 「知らせを、自分の担当の棚卸しに当てる」を、当サイトが扱ってきた記録
棚卸しと更新を、台帳に当てた記事
当サイトは、重大な知らせが出たとき、自分の担当の棚卸しに当てる記事を、何本か書いてきた。JavaのBase64処理の脆弱性Java4Shell(CVE-2026-114938)は、Oracleが日本時間11月18日に更新を出したは、Javaを動かしているものの棚卸しを扱った。WordPress 7.1.5は告知に20項目が並び、古い系統は4.7まで移植が進むは、担当サイトの版と更新を確かめる項目を扱った。GitLabの脆弱性が10月29日にCISAの悪用確認リストへ載り、期限の欄は11月1日だった。対象は自前で動かす側で、GitLab.comは修正済みと提供元が書くは、自前で動かす側と、提供元が動かす側の違いを扱った。今回のRubyは、GitLabのような製品の中に、別の言語の実行環境が入っていることを、一覧で見える形にする記事である。
版の番号と、更新の確認を扱った記事
版の確かめ方と、更新のあとの確認は、別の記事で扱った。PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、修正が入ったことを、版の番号以外で確かめる方法を扱った。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版の数字だけでなく、対象になる条件で当てる読み方を扱った。待っていた圧縮の部品の修正版が、配布元に出ていた朝は、更新のあとも、古い部品を掴んだ処理が残ることを扱った。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったと、記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だったも、同じ「知らせを自分に当てる」記録である。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。実際の悪用の有無や、各製品の修正版の時期は、読んだページに書かれていないので、判断しない。確認の項目は、読んだページから筆者が選んだもので、公式の確認項目ではない。次に確かめる日は、Veria Labsの調査の公開(Cloudflareの記事が告知の1週間ほど後と書く)、または各製品の提供元が修正版を出した日のどちらか早い日を目安にする。
このサイトで書いている人