WEBサイト
JavaのBase64処理の脆弱性Java4Shell(CVE-2026-114938)は、Oracleが日本時間11月18日に更新を出した。対象かはJavaの版・CPU・使い方で決まる ── 「Javaを使っていない」サイトがJavaの在りかを確かめる13項目(2026年11月時点)
目次
01 何が起きたか — Javaの実行環境に、認証なしで悪用されうる欠陥が見つかり、Oracleが更新を出した
出典について
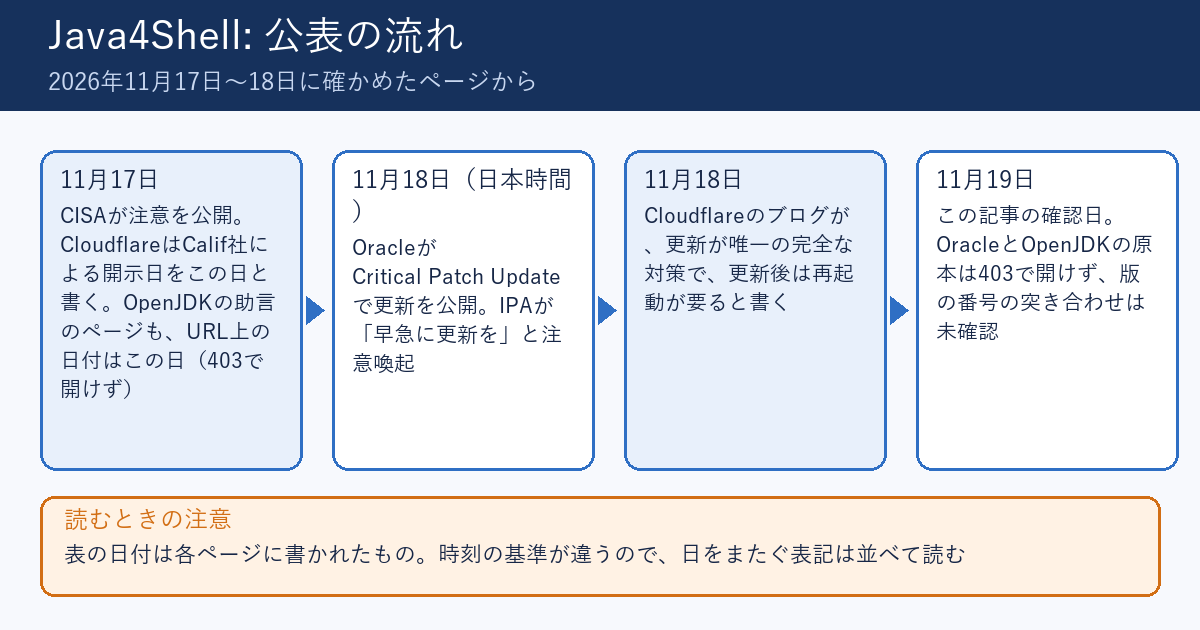
この記事は、2026年11月19日に開いて読んだ次のページの内容を書いている。CloudflareのブログHow Cloudflare WAF helps protect against Java4Shell(投稿日は2026年11月18日)、IPAのOracle Javaの脆弱性対策について(2026年11月)(2026年11月18日)、CISAのCritical Java Vulnerability Requires Immediate Patching(2026年11月17日)である。OpenJDKの助言のページとOracleのアドバイザリのページは、読もうとしたが、どちらも403で開けなかった。そのため、修正済みの版の番号を、この記事では原本で確かめていない。英語のページは、内容を日本語に読み替えて書いた。英語の原文の引用は、この記事には入れていない。
公表された内容を、日付と一緒に並べる
CISAは2026年11月17日に、Javaの脆弱性に急いで更新を当てるよう求める注意を出した。対象は、JDKに入っているx86-64向けのHotSpot JVMにある、Base64のデコーダの欠陥である。この脆弱性の識別番号はCVE-2026-114938で、通称は「Java4Shell」と呼ばれている。Cloudflareのブログによると、この欠陥はCalif社が2026年11月17日に公表した。CVSS 4.0という採点の方式では、10点満点の9.2で、区分は「Critical」(重大)と書かれている。
CISAの注意は、細工された入力が与えられると、JVMが止まる可能性があること、そして認証を受けていない相手による遠隔からのコードの実行につながりうることを書いている。ここでの「認証なし」とは、ログインしていない相手でも、という意味である。管理画面に入れる人だけの話ではないので、公開のサイトの裏でJavaが動いている場合は、順番を上げて確かめる理由になる。
IPAは2026年11月18日に、Oracle Javaのセキュリティ更新が公表されたと伝えている。ページは、悪用されるとアプリケーションが異常終了するほか、パソコンやサーバーを乗っ取られるおそれがあること、ネットワーク越しに攻撃される可能性がある脆弱性が含まれることを書き、「早急にセキュリティ更新プログラムを適用してください」と呼びかけている。ページに載っているCVE番号は、CVE-2026-114938の1件だけだった。
対象になるのは、3つの条件が重なったとき
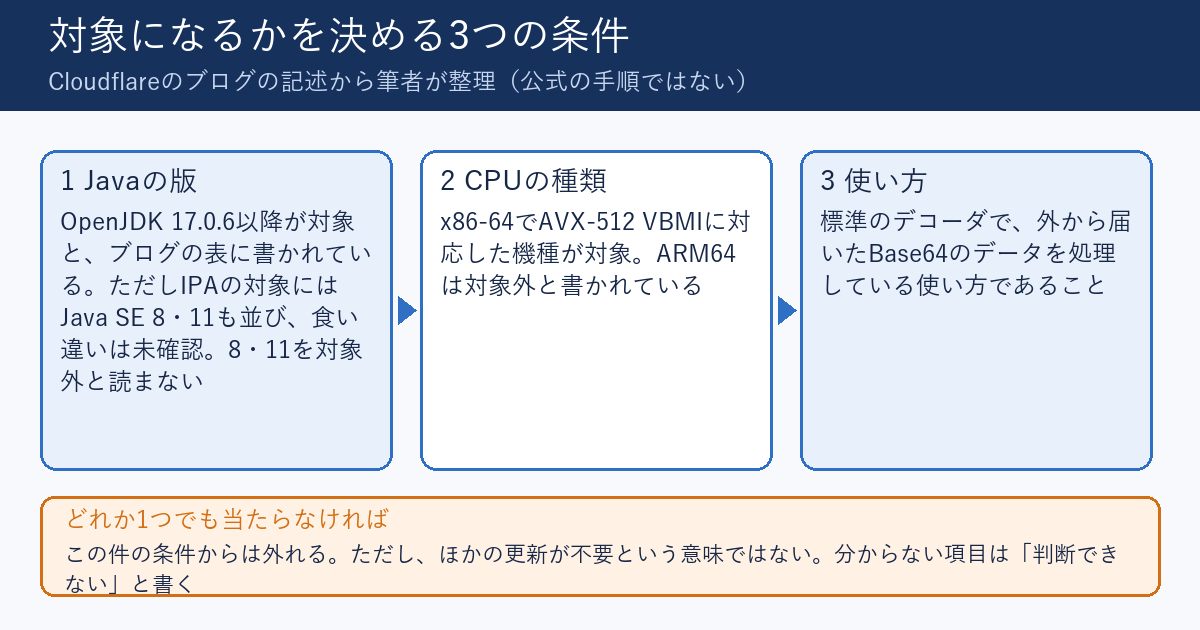
Cloudflareのブログは、対象になる条件を、3つに分けて書いている。1つ目は、Javaの版である。ブログの表では「OpenJDK 17.0.6以降」が対象で、OpenJDKをもとにした配布物(Amazon Corretto、Eclipse Temurin、Azul Zuluなど)とOracleの各製品が含まれる。ただし、正確な一覧はOracleのアドバイザリで確かめるように、とも書かれている。
ここで注意が要るのは、IPAのページの「対象製品」には、17だけでなく、Java SE 8と11の版も並んでいることである。ブログの表は「17.0.6以降」と書くので、二つの書き方は食い違って見える。どちらが正しいかは、Oracleのアドバイザリ(403で開けなかった)で確かめていない。そのため、8や11を対象外と読まず、「判断できない」として、事業者に確かめる。
2つ目は、CPUの種類である。対象は、x86-64で、AVX-512 VBMIという命令に対応したプロセッサである。ブログは、IntelのXeon(Ice Lake、Sapphire Rapids、Emerald Rapids、Granite Rapids)や、AMDのEPYCとRyzen(Zen 4以降)を例に挙げる。ARM64のプロセッサは対象外と書かれている。3つ目は、アプリケーションの使い方である。外から届いたBase64のデータを、標準のJavaのデコーダで処理していることが、条件に入る。
IPAのページには、7つの版の番号が並んでいる
IPAのページには、「対象製品」として、Oracle Java SEの7つの版が並んでいた。27.0.1.0.3、25.0.5.0.3、21.0.13.0.3、17.0.21.0.3、11.0.33.0.3、8 Update 511b33、8 Update 511b33-perfである。対策は、Oracleの最新版に更新することで、更新はJava Downloadsのサイトから行える、と書かれている。この7つの番号が、「これ以前が対象」を意味するのか、「更新後の版」を意味するのかは、取得した内容からは確かめていない。番号の意味は、Oracleのアドバイザリで確かめるのが確実だが、そのページは403で開けなかった。このため、この記事では、手元の版がこの番号より新しいか古いかを、記事の側で判定しない。
02 なぜ・背景 — 「Javaを使っていない」は、確かめないと言えない
Javaは、頼んだ覚えのない場所に入っている
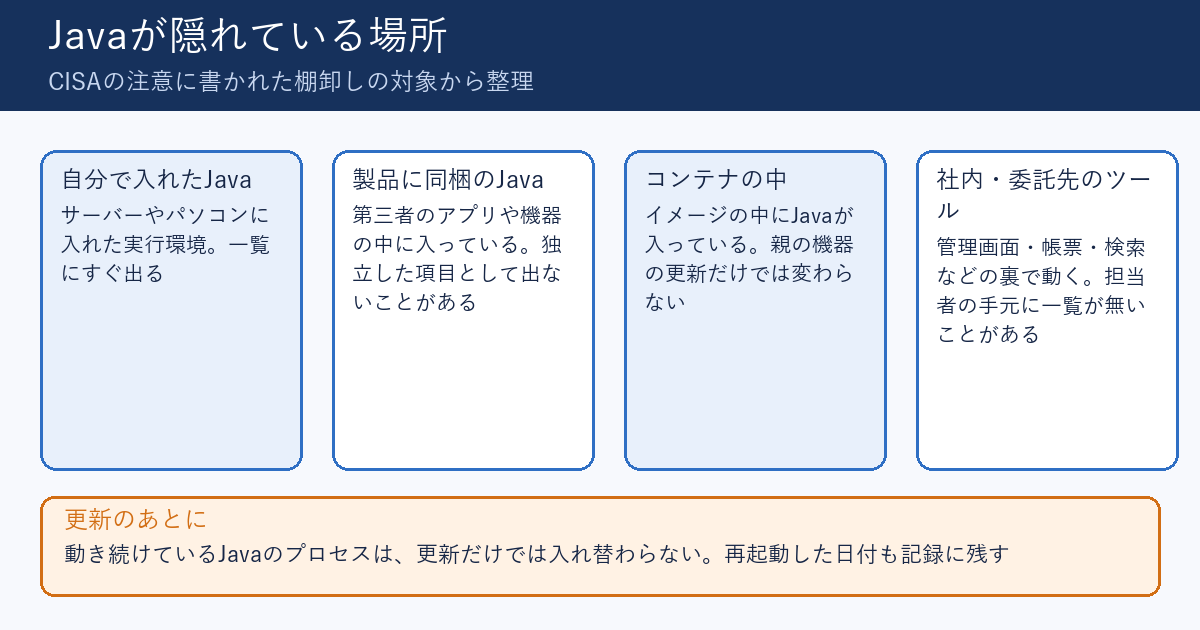
CISAの注意は、まず、Javaが動いているものを洗い出すことを求めている。そのとき、JDKやJavaのランタイムを探すだけでは足りない、と書いている。サードパーティー製のアプリケーション、コンテナのイメージ、機器(アプライアンス)の中に、Javaが同梱されていることがあり、そうしたJavaは、独立した項目として画面に出ない場合があるからである。
ウェブディレクターが担当するサイトを考えてみる。自分のサイトの本体が、PHPや静的なページで作られていて、Javaを一切使っていなくても、サイトの周りでは、検索の機能、問い合わせの管理、帳票の出力、社内の承認の仕組みなど、別の製品が動いていることがある。その中のどれかがJavaで作られていても、契約書や管理画面には「Java」と書かれていないことが多い。「うちはJavaを使っていません」という答えは、その場で聞いた担当者の範囲で正しいだけで、サイトの周り全体で正しいとは限らない。
深刻度の数字を、どう読むか
Cloudflareのブログは、CVSS 4.0で9.2、区分は「Critical」と書いている。CISAの注意も、「Critical」という言葉をタイトルに使っている。ただし、この数字は、脆弱性そのものの性質を表す点数であって、自分のサイトでの困り方を表す数字ではない。3つの条件のうち、CPUが対象外なら、この件の条件からは外れる。逆に、3つが重なったサイトでは、点数以上に、更新を急ぐ理由がある。点数だけで順番を決めず、条件に当たるかを先に決める。
更新しただけでは、動いているものは入れ替わらない
Cloudflareのブログは、完全な対策は、Javaの実行環境を更新することだと書き、更新したあとに、対象のサービスを再起動する必要があるとも書いている。ファイルとして新しい版が入っても、すでに動いているJavaのプロセスは、古い版のまま動き続けるからである。「更新した」と「更新後に再起動した」は、別の記録にする。社内ツールや委託先のシステムは、再起動の時間を取りにくく、更新だけが済んで再起動が残る、という状態になりやすい。
注意
「更新した」という返事を受け取ったときは、いつ更新し、いつ再起動したかの2つの日付を聞く。再起動の日付が返ってこないときは、「更新は済み、再起動は不明」と記録に書く。
03 用語 — 今回の知らせを読むときに出てくる言葉
この記事で使う10の言葉
表は、読んだページの説明をもとに、筆者が整理したものである。意味の右に、どのページを読んだかを書いた。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| Java4Shell | CVE-2026-114938の通称。JavaのBase64のデコーダにある欠陥を指す | Cloudflare・CISA |
| Base64 | データを、英数字と少数の記号だけの文字列に置き換える書き方。ログインの情報や画像のやり取りなどで使われる | Cloudflare・CISA |
| デコーダ | Base64の文字列を、もとのデータに戻す部品 | Cloudflare |
| JVM | Javaのプログラムを動かす土台となるソフト。HotSpotは、その代表的な実装の名前 | CISA |
| OpenJDK | Javaの開発キットの、公開された実装。Oracleや他社の配布物の多くが、これをもとにしている | Cloudflare |
| AVX-512 VBMI | 一部のCPUが持つ、大きなデータをまとめて処理する命令。今回は、この命令を使う処理が条件に入る | Cloudflare |
| x86-64 / ARM64 | CPUの種類の呼び方。今回は、x86-64が対象で、ARM64は対象外と書かれている | Cloudflare・CISA |
| Critical Patch Update | Oracleが定期的に出す、まとまったセキュリティ更新。2026年11月分に、今回の修正が入ったとCloudflareは書く | Cloudflare・IPA |
| CVSS 4.0 | 脆弱性の技術的な深刻度を点数にする仕組みの、版の1つ。今回は9.2 | Cloudflare |
| 暫定策(緩和策) | 更新できないときに、被害を減らすために、別の方法で入れておく設定 | Cloudflare・CISA |
「対象外」と「影響がない」は、別の言葉
CPUがARM64のサーバーは、Cloudflareのブログが「対象外」と書く範囲に入る。これは、この件の条件に入らないという意味である。そのサーバーに、ほかの問題が無い、という意味ではない。記録に書くときは、「この件の条件から外れると読める」と書き、「問題が無い」とは書かない。
版の番号の読み方
OpenJDKの版は17.0.6のような3つの数字、IPAのページに並ぶOracle Java SEの版は17.0.21.0.3のように5つの数字で書かれている。同じ「17」の系統でも、書き方が違うので、二つの版の番号を、頭の数字だけで並べて比べない。記録の表には、手元の版と、読んだページの番号を、ページに書かれたとおりに並べて書き、大小の判定は、提供元の説明に従う。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲: 誰に関係する話か
この記事が対象にするのは、Javaで動く製品や社内ツールを、サイトの運営や制作に使っている人と、Javaを使っているかどうかが分からないものを担当している人である。Javaを使っていないと、はっきり分かっているものは、この件の対象製品ではない。ただし、そう判断した根拠(誰に聞いたか、いつ聞いたか)は、記録に残す。
運用を事業者や制作会社に任せている場合も、関係はある。更新は事業者が行っても、知らせを受けて、対象かどうかを問い合わせる役割は、窓口の担当者に残るからである。
確かめていないこと
次のことは、読んだページから確かめられなかった。第1に、OpenJDKの助言とOracleのアドバイザリの中身である。どちらも403で開けなかったため、修正済みの版の番号も、対象の製品の正確な一覧も、この記事には書けない。第2に、IPAのページに並ぶ7つの版の番号の意味である。第3に、今回の欠陥が実際に悪用されているかどうかである。読んだ3つのページには、悪用が確認されたという記述が、見つからなかった。第4に、ブログが挙げるCPUの例の中で、個々の機種が条件に当たるかである。機種の名前と命令の対応は、この記事では、ブログの記述を日本語にしただけで、各社の仕様書では確かめていない。
手順: 5つの順番で確かめる
手順は、筆者が整理したもので、公式の手順ではない。1つ目は、Javaが動いているものを、4つの置き場(自分で入れたJava、製品に同梱のJava、コンテナの中、社内や委託先のツール)ごとに書き出す。2つ目は、物ごとにJavaの版と提供元を書く。3つ目は、CPUの種類を書く。4つ目は、外から届いたデータをBase64として処理する機能があるかを、開発者や事業者に聞く。5つ目は、条件に当たる物の更新の担当と日付、再起動の日付を決める。どの段階でも、確かめられなかったら「確かめられなかった」と書いて、次の段階へ進む。
記録の表に書く文の形
1つの物の行は、たとえば次の形にする。「物の名前/置き場/Javaの提供元/版の番号/CPUの種類/外から届くBase64を処理するか(はい・いいえ・不明)/条件に当たるか(当たる・当たらないと読める・判断できない)/更新と再起動の日付/確かめた人と日付」。「判断できない」を選べる列にしておくと、分からないことを、空欄で残さずに済む。
実務のヒント
事業者に問い合わせるときは、「Javaを使っていますか」と聞くより、「Javaで動く部分があるか、あれば提供元と版の番号、CPUの種類、更新と再起動の予定日を教えてください」と聞く。1つの質問に、4つの答えが返ってくる形にしておくと、記録の表を、その返事だけで埋められる。
事業者から返事が来たときの読み方
返事が「対応済みです」だけのときは、何に対応したのかが読み取れない。更新したのか、条件から外れると判断したのか、暫定策を入れたのかの3つは、別の答えである。返事を記録の表に写すときは、この3つのどれかを選んで書き、選べないときは「返事から判断できない」と書いて、聞き直す。聞き直すときは、更新した日、再起動した日、更新後の版の番号の3つを、教えてもらうよう頼む。
もう1つ、返事の中の「うちはJavaではありません」という言い方にも、注意する。聞かれた範囲の中では正しくても、周りで動く製品の中のJavaは、別の答えかもしれない。どの範囲について答えたのかを、返事の日付と一緒に、記録に残す。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、IPAのページ、Cloudflareのブログ、契約の書類や管理画面を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前は、事業者や時期で違うことがあるので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 担当しているサイトと、その裏で使っている製品・社内ツール・委託先のシステムを、記録の表に1行ずつ書き出し、行の数を書く(分からないものは「不明」と書く)
- 4つの置き場(自分で入れたJava、製品に同梱のJava、コンテナの中、社内や委託先のツール)ごとに、Javaで動く物が在るかを、担当者か事業者に聞いて、「在る・無い・不明」で書く
- Javaで動く物ごとに、Javaの提供元(Oracle、OpenJDKをもとにした配布物、製品に同梱のもの)を、管理画面か事業者の案内で確かめて書く
- 物ごとに、Javaの版の番号を、管理画面か事業者の案内から書き写す(読めない場合は「読めない」と書く)
- 物ごとに、CPUの種類(x86-64かARM64か)を、契約の書類か事業者の案内で確かめて書く(分からなければ、事業者に聞く文を1行、下書きする)
- 物ごとに、外から届いたデータをBase64として処理する機能があるかを、開発者か事業者に聞いて、「在る・無い・不明」で書く
- IPAのページとCloudflareのブログを開き、版の番号の欄を、画面に出たとおりに記録の表の横へ書き写し、ページの日付も書く
- 4項目目の版の番号を、7項目目の番号に当てて、物ごとに「条件に当たる」「当たらないと読める」「判断できない」のどれかを書く
- Oracleの2026年11月のアドバイザリのページを開き、開けたかどうかと、対象の製品の一覧があるかを書く(開けなければ「開けなかった」と書く)
- 「条件に当たる」物ごとに、更新を行う担当を、事業者・制作会社・自社のどれかで書き、窓口の人の名前も1人書く
- 更新を行う日と、更新のあとに再起動する物の一覧、再起動の日付を書く欄を、記録の表に作り、物ごとに日付を1つ書く
- 更新の前後に比べるものとして、主要な3ページの画面と、ページの応答の状態を決めて、記録の表に書く
- ここまでの結果を、確かめた日付と一緒に、「条件に当たる」「当たらないと読める」「判断できない」の3つに分け、それぞれの数を書く
06 代替・他の選択肢 — 更新できないときの暫定策と、確かめる手段
更新できないときの暫定策を並べる
表は、Cloudflareのブログ、CISAの注意に書かれた暫定策を、筆者が整理したものである。どれも更新の代わりにはならないとCloudflareは書いている。OracleやOpenJDKの文書では確かめていない。
| 手段 | 書かれている内容 | 注意すること |
|---|---|---|
| 起動の設定で、Base64の高速化の処理を止める | ブログが、JVMの起動のときに指定する設定の1つを挙げる | 再起動が要る。Base64を大量に扱う処理では、遅くなる可能性があると書かれている |
| 起動の設定で、AVX-512を使わせない | ブログが、もう1つの設定を挙げる。x86-64のみに使う | ARMでは起動に失敗するとブログが警告している。再起動が要る |
| 入力の境界で、Base64の入力を制限・検証する | CISAが、入力の大きさの上限を設けることと併せて挙げる | アプリの側の作りに関わるので、開発者や事業者が決める |
| 認証なしで届く入口を、減らす | CISAが、認証なしのアクセスを制限することを挙げる | サイトの使い方にも影響するので、窓口の人が影響を確かめる |
| WAF(ウェブ向けの防御の仕組み)のルール | Cloudflareが、有料のプランで、新しいルールを足したと書く。既定の動作は記録のみ | 追加の層で、更新の代わりではないとブログが書く。符号化された・入れ子になった・圧縮されたデータ、外向きのTLSの応答、HTTP以外の通信は、WAFでは見えない範囲として書かれている |
外から見える情報には、限りがある
外から見える応答の情報では、裏で動くJavaの版も、CPUの種類も、決められない。外から見えた情報は、事業者に聞くときの材料にとどめる。見る場合も、自分が運用を任されているサイトだけにする。URLを入れて、公開ページの基本情報を見るには、🔧 WEBサイト総合分析・レポートツールが使える。今回の脆弱性の対象かどうかは、判定しない。
更新の前後に、何を比べるか
更新と再起動の前後で、応答のステータス、主要なページの画面、フォームの動きを比べる。Javaで動く部分は、再起動の間、一時的に使えなくなることがある。再起動の時間帯と、その間に何が止まるかを、事前に窓口の人が確かめておく。更新のあとに、ログに不審な記録が無いかを見るときは、サーバーのアクセスログを読む手がかりとして、🔧 IPA提供の攻撃兆候検出ツール「iLogScanner」でログを分析するツールが使える。今回の欠陥の痕跡を見つけられるかどうかは、確かめていない。ログの全体を見るための補助として使う。
実務のヒント
更新を依頼するときは、依頼の文に、更新の前後に比べてほしいもの(主要な3ページの画面、応答の状態、再起動の日付)を書く。依頼の側で決めておけば、更新の後に「問題なし」と返ってきたときに、何を見て問題なしと言ったのかが、分かる。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月19日の時点で確かめていないこと
この記事は、公式のページを2026年11月19日に読んで書いた。当サイトの運営の側で、Javaが動いているものがあるかを、05章の項目で確かめた結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から13項目目までを、当サイトで順に行い、結果を、この章の末尾に日付つきで追記する。書くのは、「条件に当たる」「当たらないと読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類(管理画面を見た、事業者に聞いたなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。OracleやOpenJDKのページが開けたときは、修正済みの版の番号がどこに書かれているかも、追記する。
実務のヒント
確かめた結果は、見つけた日と、確かめた人の役割だけを書く。「いつ、誰の役割が、何を見たか」の3つがあれば、あとから読み返せる。確かめた版の番号を、記事や共有の資料に書くかどうかは、公開の範囲を見て決める。
08 このテーマの、ここまで — 「知らせを、自分のサイトに当てる」を、当サイトが扱ってきた記録
版と対象の条件を、自分のサーバーで確かめた記録
当サイトは、サーバーの知らせを、自分のサイトに当てる記事を、何本か書いてきた。記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だったは、ウェブサーバーの更新の知らせを、記事を公開した日に当てて確かめた記録である。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版の番号だけでなく、対象になる条件で当てる読み方を扱った。今回のJavaは、版、CPU、使い方の3つの条件で当てる形で、この続きにあたる。
PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、修正が入ったかを、版の番号以外の値で確かめた記録である。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、更新の順番と、更新の後に確かめることを、1本にまとめた記事である。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、期限を、自分のサイトの期限に読み替える方法を扱った。
当サイトのほかの記事との対応
ウェブサーバーの更新と使っているモジュールの突き合わせは、Apache HTTP Server 2.4.71は11月11日に出て、mod_http2の重大な1件を含む3件を直した。対象の版の範囲は3件で違うが扱っている。サーバーの外にある製品を台帳に足す考え方は、JPCERT/CCはPHPの注意喚起を10月29日に更新し、ファイアウォール製品の特定の版で侵害の成功を示唆する痕跡が報告されたと追記したが扱った。版と構成の2つの条件で、知らせの一覧に自分の構成を当てる読み方は、KUSANAGIのHTTPヘッダーインジェクション(CVE-2026-117477)は、版と構成で対象かが決まり、JVNはApache httpdの環境を対象外と書くが扱っている。この記事は、そのどれとも違い、自分では入れていないはずの、製品の中のJavaまで探しに行くところに絞っている。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。今回の脆弱性が、実際に悪用されているかどうかは、読んだページに書かれていなかったので、判断しない。確認の項目は、読んだページの内容から筆者が選んだもので、公式が確認項目として出したものではない。
2026年11月19日 — この記事の確認日
この記事の内容は、2026年11月19日に、ページを開いて読み、日本語でまとめた。CloudflareのブログとIPAのページ、CISAの注意は、内容を日本語で読み取って書いた。英語の原文の引用は、この記事には入れていない。次に確かめる日は、OracleやOpenJDKのページが開けたとき、またはIPAのページが更新されたとき、のどちらか早い日を目安にする。
現在の貴方のIPアドレス
このサイトで書いている人