WEBサイト
KUSANAGIのHTTPヘッダーインジェクション(CVE-2026-117477)は、版と構成で対象かが決まり、JVNはApache httpdの環境を対象外と書く ── 自分のサイトの構成を一覧に当てて確かめる13項目(2026年11月時点)
目次
01 何が起きたか — JVNが2026年11月9日に載せた、KUSANAGIの脆弱性
出典について
この記事は、2026年11月18日に開いて読んだ次のページの内容を書いている。JVN(脆弱性情報のデータベース)のJVNVU#92635551、JPCERT/CCの注意喚起・脆弱性情報の週報(2026年11月18日号)、脆弱性の種類を説明するCWEのCWE-113である。開発元の告知ページは、読もうとしたが、403で開けなかった。そのため、開発元が書いている更新の手順や緩和策の中身は、この記事では確かめていない。
公表された内容を、日付と一緒に並べる
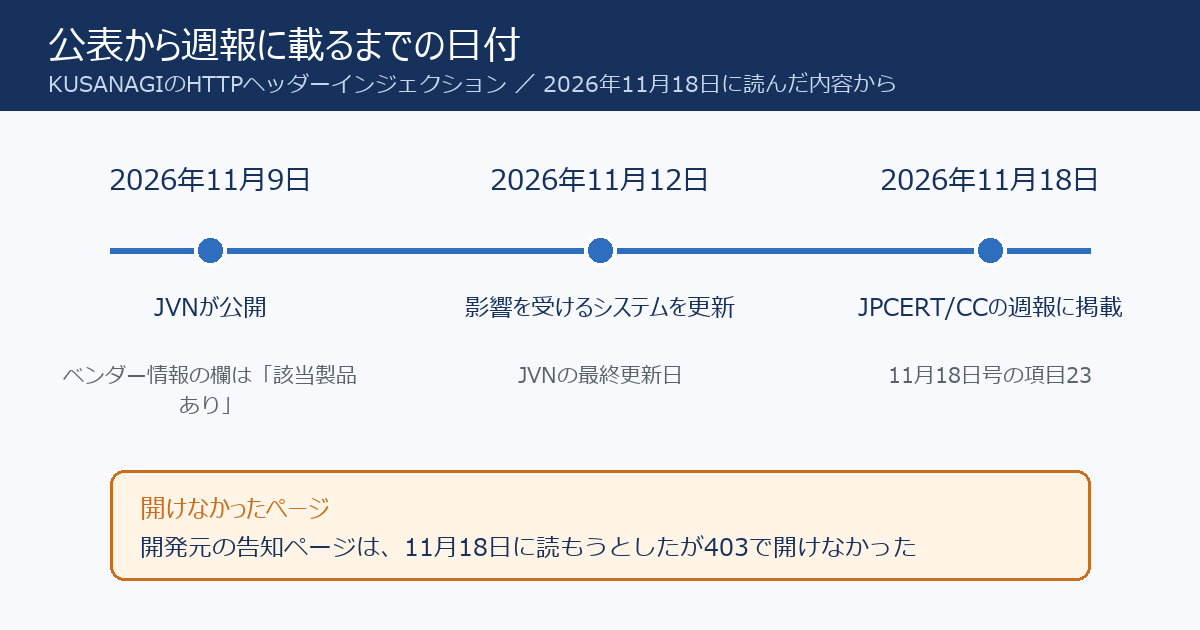
JVNのページによると、GMOプライム・ストラテジー株式会社が提供するKUSANAGIに、HTTPヘッダーインジェクションの脆弱性がある。公開は2026年11月9日で、最終更新は2026年11月12日である。ページの説明では、この問題はWordPress向けのNginxの設定ファイルにあるリダイレクトのルールに関係している。想定される影響として、細工されたURLにアクセスすることで、HTTPの応答に任意のヘッダーが挿入される可能性があると書かれている。
管理番号はJVNVU#92635551で、CVEの番号はCVE-2026-117477である。CVSSの基本値は、v3.1で6.1、v4.0で5.1と載っている。深刻度の目安は、後の02章で扱う。
JVNは、この情報が、GMOプライム・ストラテジー株式会社からJPCERT/CCへ報告され、JPCERT/CCが調整して公開したものだと書いている。ベンダー情報の欄では、同社のステータスは「該当製品あり」で、最終更新日は2026年11月9日になっていた。
対象になる製品と版は、4つの行で書かれている
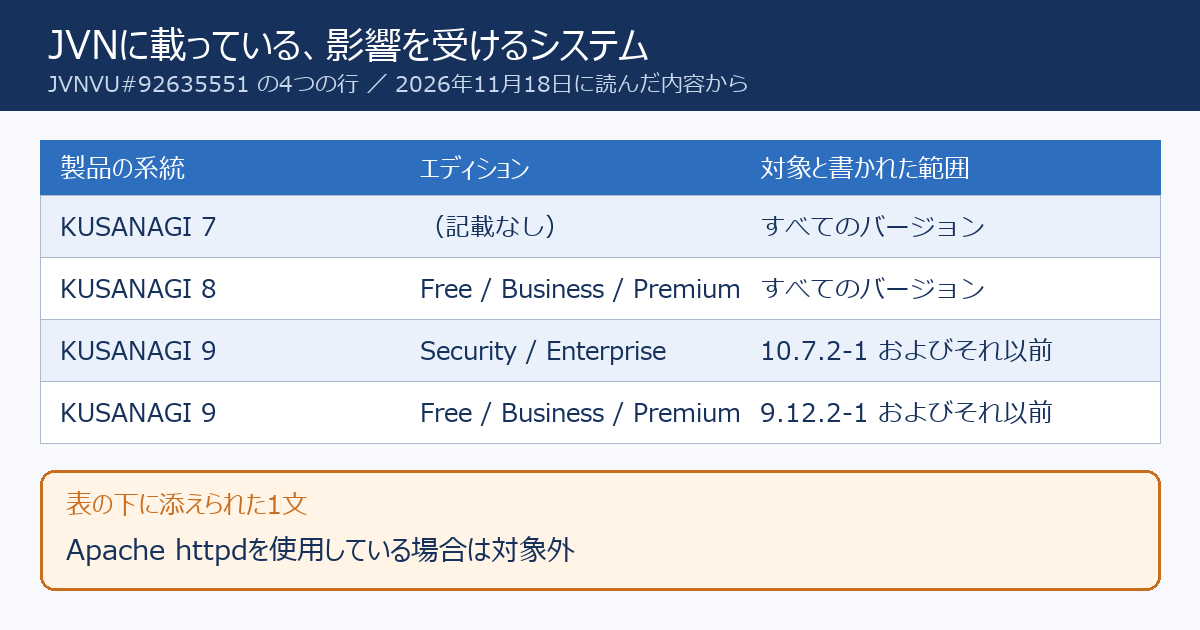
ページの「影響を受けるシステム」の節には、4つの行がある。次の表は、その行を、読んだとおりに並べたものである。版の書き方は、ページの文のまま写した。
| 製品の系統 | エディション | 対象と書かれた範囲 |
|---|---|---|
| KUSANAGI 7 | (記載なし) | すべてのバージョン |
| KUSANAGI 8 | Free / Business / Premium | すべてのバージョン |
| KUSANAGI 9 | Security / Enterprise | 10.7.2-1およびそれ以前 |
| KUSANAGI 9 | Free / Business / Premium | 9.12.2-1およびそれ以前 |
表の下に、ページは1文を添えている。Apache httpdを使用している場合は対象外という内容である。つまり、KUSANAGIを使っていても、ウェブサーバーがApache httpdなら、この一覧の対象には入らない、とJVNは書いている。逆に言うと、KUSANAGIの版が一覧に当たることと、Nginxの構成であることの両方が、確かめる対象になる。
JPCERT/CCの週報には、2026年11月18日号に載った
JPCERT/CCの週報の2026年11月18日号(対象の期間は11月8日から11月14日)には、項目23として、この件が載っていた。概要には、KUSANAGIにHTTPヘッダーインジェクションの脆弱性があること、修正済みのバージョンに更新することで解決すること、詳細は開発者が提供する情報を参照することが書かれている。同じ号の中で、KUSANAGIに触れていた項目は、この1つだけだった。
02 なぜ・背景 — 「版の番号」だけでは、対象かどうかが決まらない
HTTPヘッダーインジェクションとは、何の弱点か
脆弱性の種類を説明するCWE-113は、HTTPのヘッダーに入る値の中の、行の終わりを表す2つの制御文字(CRとLF)を、無害にする処理が足りない問題を指す。ページには、その結果として、ヘッダーとその後ろの本文を、外から操作される可能性があると書かれていた。守る側の対策として、ページは、ヘッダーを組み立てるときに、検証していない入力を使わないこと、許可する値を決めて、それ以外を受け入れないことなどを挙げていた。
ここで大事なのは、この種類の弱点は、ウェブサイトの中の1つのページの問題ではなく、サーバーの設定やプログラムの、ヘッダーの作り方の問題だという点である。ディレクターが日々触るページの文章や画像とは、別の層にある。だから、ページを見ているだけでは、対象かどうかは分からない。この記事では、攻撃の手順や細工の形は扱わない。守る側が確かめることだけを書く。
深刻度の数字を、どう読むか
JVNには、CVSSの基本値としてv3.1で6.1、v4.0で5.1が載っている。CVSSの仕様を定めるFIRSTの文書によると、v3.1では、基本値が4.0から6.9の範囲は「Medium」(中)の区分に入る。この記事では、v4.0の区分の表は読んでいないので、v4.0の5.1を、どの区分と呼ぶかは書かない。
同じ文書は、CVSSの基本値が脆弱性そのものの特性にもとづくこと、顧客の数や金銭的な損失のような、組織が脆弱性を管理するときに考える要素は、CVSSの対象の外にあることも示していた。つまり、基本値は「自分のサイトでの困り方」を表す数字ではない。値が高くないから後回しにする、と決めるのではなく、まず、自分のサイトが対象かどうかを確かめる。確かめたうえで、更新の優先順位は、自分の側の事情で決める。
対象かどうかが、分かりにくくなる理由
今回の一覧は、系統(7・8・9)、エディション、版の番号の3つで決まる。さらに、ウェブサーバーがApache httpdかどうかという、構成の条件が付く。担当するサイトが、制作会社やホスティング事業者の管理の下にある場合、ディレクターの手元には、この4つの情報が揃っていないことが多い。
注意
「KUSANAGIを使っている」と聞いた時点で、対象だと決めるのは早い。反対に、「Apacheだから関係ない」と聞いた話を、確かめずに記録に書くのも、同じくらい早い。確かめた人、確かめた日、確かめた方法の3つが残る形で、記録する。
03 用語 — 今回の知らせを読むときに出てくる言葉
この記事で使う10の言葉
表は、読んだページの説明をもとに、筆者が整理したものである。意味の右に、どのページを読んだかを書いた。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| KUSANAGI | GMOプライム・ストラテジー株式会社が提供する製品。今回の対象の製品 | JVN |
| エディション | JVNの一覧で、KUSANAGI 8と9に付いている区分。Free、Business、Premium、Security、Enterpriseの名前が出てくる | JVN |
| HTTPヘッダーインジェクション | 応答のヘッダーに、外から値を差し込まれてしまう種類の弱点 | JVN・CWE-113 |
| CRLF | 行の終わりを表す2つの制御文字。ヘッダーの区切りに使われる | CWE-113 |
| Nginx | ウェブサーバーのソフトの1つ。JVNは、今回の問題を、WordPress向けのNginxの設定ファイルに関係するものとして書く | JVN |
| Apache httpd | ウェブサーバーのソフトの1つ。JVNは、これを使っている場合は対象外と書く | JVN |
| リダイレクトのルール | あるURLに来た訪問者を、別のURLへ転送するための設定。今回は、この設定の扱いが問題とされた | JVN |
| CVE | 脆弱性に付ける世界共通の識別番号。今回はCVE-2026-117477 | JVN |
| CVSS | 脆弱性の技術的な深刻度を点数にする仕組み。今回はv3.1が6.1、v4.0が5.1 | JVN・FIRSTの仕様 |
| ワークアラウンド(緩和策) | 更新できないときに、開発者の案内にもとづいて行う、被害を減らす設定 | JVN |
「対象外」と「影響がない」は、別の言葉
JVNは、Apache httpdを使っている場合を「対象外」と書いている。これは、この脆弱性の一覧の対象に入らない、という意味である。サイトにほかの問題が無い、という意味ではない。報告書や記録に書くときは、「この件の対象外と読める」と書き、「問題が無い」とは書かない。
版の番号の読み方
表にある「10.7.2-1およびそれ以前」は、その番号と、それより古い版が対象、という書き方である。手元の版が一覧の番号より新しいか古いかを、番号の並びで読み間違えないために、記録の表には、手元の版の番号と、一覧の番号を、並べて書く。7.9と7.10のように、小数点の右が2桁になる版は、数の大小の読み違えが起きやすい。この記事では、一覧の番号を、ページに書かれたまま写した。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲: 誰に関係する話か
この記事が対象にするのは、KUSANAGIを使っているサイトを担当している人と、使っているかどうかが分からないサイトを担当している人である。KUSANAGIを使っていないと、はっきり分かっているサイトは、この件の対象製品ではない。ただし、その確認も、担当者の記録に残す。
制作会社やホスティング事業者に運用を任せている場合も、関係はある。更新を行うのは事業者でも、知らせを受けて、対象かどうかを問い合わせる役割は、窓口のディレクターに残るからである。
確かめていないこと
次のことは、読んだページから確かめられなかった。第1に、開発元の告知ページの中身である。403で開けなかったため、更新後の版の番号も、緩和策の具体的な内容も、この記事には書けない。第2に、Apache httpdを使っている場合に、手前にほかのサーバーや中継の仕組みがある構成が、どう扱われるかである。読んだページには、その記述が見つからなかった。第3に、一覧に載っていない版(たとえばKUSANAGI 9の、一覧の番号より新しい版)が、修正済みだと書かれているかどうかである。ページは、最新版へ更新することを対策としているが、どの版から修正済みかを、番号で書いた箇所は、読んだ範囲に見つからなかった。
手順: 5つの順番で確かめる
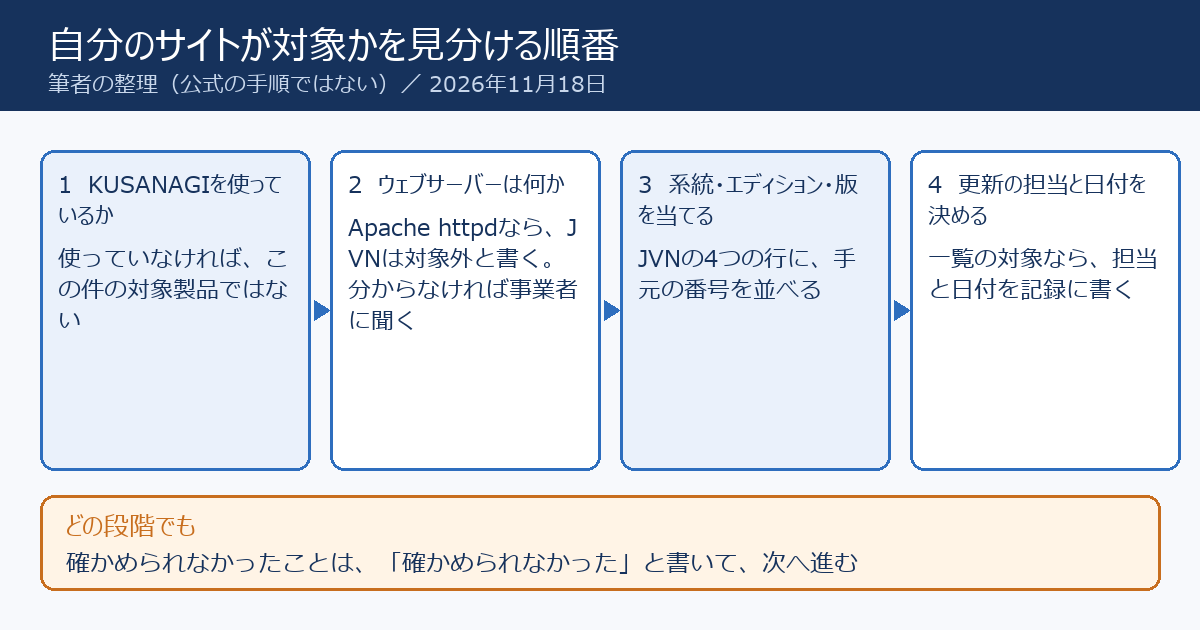
手順は、筆者が整理したもので、公式の手順ではない。順番は次のとおりである。
1つ目は、サイトがKUSANAGIかどうかを確かめる。2つ目は、系統とエディションを確かめる。3つ目は、版の番号を、一覧の番号と並べる。4つ目は、ウェブサーバーがApache httpdかNginxかを確かめる。5つ目は、更新の担当と日付を決める。どの段階でも、確かめられなかったら「確かめられなかった」と書いて、次の段階へ進む。順番が前後しても構わないが、記録の表は、この5つの列で作る。
記録の表に書く文の形
1つのサイトの行は、たとえば次の形にする。「サイトの名前/KUSANAGIか(はい・いいえ・不明)/系統/エディション/版の番号/ウェブサーバー(Apache・Nginx・不明)/一覧に当たるか(当たる・当たらない・判断できない)/確かめた人と日付」。「判断できない」を選べる列にしておくと、分からないことを、空欄で残さずに済む。
実務のヒント
事業者に問い合わせるときは、「うちは対象ですか」と聞くより、「系統、エディション、版の番号、ウェブサーバーの種類の4つを教えてください」と聞く。4つが返ってくれば、対象かどうかは、自分で一覧に当てて決められる。
事業者から返事が来たときの読み方
返事が「対応済みです」だけのときは、何に対応したのかが、読み取れない。更新したのか、対象外と判断したのか、緩和策を入れたのかの3つは、別の答えである。返事を記録の表に写すときは、この3つのどれかを選んで書き、選べないときは「返事から判断できない」と書いて、聞き直す。聞き直すときは、更新した場合は更新した日と、更新後の版の番号を、教えてもらうよう頼む。更新後の番号が分かれば、JVNの一覧と並べて、自分でも確かめられる。
もう1つ、返事の中の「Apacheだから問題ない」という言い方にも、注意する。JVNが対象外と書いているのは、Apache httpdを使っている場合である。サイトのどの部分を、どのウェブサーバーが受け持っているかは、1つの答えで済まないこともある。サイトの一部だけ別の構成になっているときは、その部分についても、同じ4つの項目を聞く。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、JVNのページ、KUSANAGIの管理画面または事業者の案内ページ、契約の書類を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前は、事業者や時期で違うことがあるので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 担当しているサイトを、記録の表に1行ずつ書き出し、サイトごとに、使っているホスティングやサーバーの種類の名前を書く(分からないものは「不明」と書く)
- KUSANAGIを使っているサイトの数を、事業者の案内ページか契約の書類で確かめて、記録の表に書く(使っていないサイトは「いいえ」と書く)
- KUSANAGIのサイトごとに、系統(7・8・9のどれか)を、管理画面か事業者の案内で確かめて書く
- 系統が8か9のサイトは、エディション(Free・Business・Premium・Security・Enterpriseのどれか)を書く
- サイトごとに、使っている版の番号を、管理画面か事業者の案内から書き写す(読めない場合は「読めない」と書く)
- JVNVU#92635551のページを開き、「影響を受けるシステム」の4行を、画面に出たとおりに記録の表に書き写し、最終更新日の表示を確かめて書く
- 5項目目の版の番号を、6項目目の4行に当てて、サイトごとに「一覧の対象」「一覧の外」「判断できない」のどれかを書く
- サイトごとに、ウェブサーバーがApache httpdかNginxかを、管理画面か事業者の案内で確かめて書く(確かめられないときは、事業者に聞く文を1行、下書きする)
- ウェブサーバーの手前に、CDNなどの別の中継があるサイトは、その中継の名前を1つ書く(無いサイトは「なし」と書く)
- 7項目目で「一覧の対象」になったサイトごとに、更新を行う担当を、事業者・制作会社・自社のどれかで書き、窓口の人の名前も1人書く
- JVNのページが示す、開発元の告知ページを開き、更新の方法と、更新できないときの緩和策が、どこに書かれているかを、ページの題と日付で書き写す(開けなければ「開けなかった」と書く)
- 更新を行う日と、更新の前後に比べるものとして、主要な3ページの画面と、ページの応答の数を、決めて、日付と担当者の名前を記録の表に書く
- ここまでの結果を、確かめた日付と一緒に、「対象」「対象外と読める」「判断できない」の3つに分け、それぞれのサイトの数を書く
06 代替・他の選択肢 — 構成を確かめる手段は、聞ける相手と見える範囲が違う
確かめる手段を並べる
表は、一般的な運用を、筆者が整理したものである。公式の文書に、どの手段を選ぶべきという記述は無い。
| 手段 | 分かること | 注意すること |
|---|---|---|
| 事業者や制作会社に4つの項目を聞く | 系統、エディション、版の番号、ウェブサーバーの種類 | 返事の日付と、返した人の役割を、記録に残す |
| 管理画面や契約の書類を見る | 契約している製品の名前と区分 | 実際に動いている版と、契約の書類の版が、一致しているとは限らない |
| サーバーの中を、権限のある人に見てもらう | 動いている版とウェブサーバーの種類 | 自社が管理するサーバーだけで行う。ほかの人のサーバーには行わない |
| 外から、自分のサイトの応答のヘッダーを見る | 応答に付いている項目の一部 | ヘッダーだけで、製品の名前や版が決まるとは限らない。見えない設定もある |
| サイトの総合分析ツールにURLを入れる | ページの基本情報や応答の状態 | 今回の脆弱性の対象かどうかを決めるものではない |
外から見える情報には、限りがある
応答のヘッダーにサーバーの名前が出る設定もあれば、出さない設定もある。出ていても、中継の仕組みが手前にあると、見えているのは手前の名前になる。この記事では、外から見える情報で、対象かどうかを決めることはしない。外から見えた情報は、事業者に聞くときの材料にとどめる。見る場合も、自分が運用を任されているサイトだけにする。
URLを入れて、ページの基本情報を見るには、🔧 WEBサイト総合分析・レポートツールが使える。構成の確認の補助として使うもので、今回の脆弱性の対象かどうかは、判定しない。
更新の前後に、何を比べるか
更新するときは、前後で、応答のステータス、主要なページの画面、リダイレクトの動きを比べる。リダイレクトは、今回の問題がある設定の話に近いので、転送されるURLの数と、転送先が前と同じかを、更新の前に控えておく。転送の数は、ツールで調べられる。サイト内のリンクと転送の切れを見るには、🔧 WEBサイト内のリンク漏れ・チェックツールが使える。
実務のヒント
更新を依頼するときは、依頼の文に、更新の前後に比べてほしいもの(主要な3ページの画面、リダイレクトの動き)を書く。依頼の側で決めておけば、更新の後に「問題なし」と返ってきたときに、何を見て問題なしと言ったのかが、分かる。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月18日の時点で確かめていないこと
この記事は、公式のページを2026年11月18日に読んで書いた。当サイトの構成を、JVNの4つの行とApache httpdの条件に照らして確かめた結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から13項目目までを、当サイトで順に行い、結果を、この章の末尾に日付つきで追記する。書くのは、「対象」「対象外と読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類(管理画面を見た、事業者に聞いたなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。開発元の告知ページが開けたときは、更新の方法がどこに書かれているかも、追記する。
実務のヒント
確かめた結果は、見つけた日と、確かめた人の役割だけを書く。「いつ、誰の役割が、何を見たか」の3つがあれば、あとから読み返せる。確かめた版の番号を、記事や共有の資料に書くかどうかは、公開の範囲を見て決める。
08 このテーマの、ここまで — 「サーバーの知らせを、自分のサイトに当てる」を、当サイトが扱ってきた記録
版と対象の条件を、自分のサーバーで確かめた記録
当サイトは、サーバーの知らせを、自分のサイトに当てる記事を、何本か書いてきた。記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だったは、ウェブサーバーの更新の知らせを、記事を公開した日に当てて確かめた記録である。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版の番号だけでなく、対象になる条件で当てる読み方を扱った。今回の記事も、版と構成の2つの条件で当てる形で、この続きにあたる。
PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、修正が入ったかを、版の番号以外の値で確かめた記録である。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、更新の順番と、更新の後に確かめることを、1本にまとめた記事である。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、期限を、自分のサイトの期限に読み替える方法を扱った。
当サイトのほかの記事との対応
ウェブサーバーの版と、使っている機能が当たるかの確かめは、Apache HTTP Server 2.4.69が10月1日に出た。セキュリティの修正は20件で、重大度は「中」5件・「低」15件が扱っている。サーバーの外にある製品を台帳に足す考え方は、JPCERT/CCはPHPの注意喚起を10月29日に更新し、ファイアウォール製品の特定の版で侵害の成功を示唆する痕跡が報告されたと追記したが扱った。事業者や委託先との役割の分け方は、国家サイバー統括室が、ウェブサイトやモバイルアプリの事業者に、基本的な不正アクセス対策の徹底を呼びかけた。原本の章立ては運用・管理、設計・開発、サプライチェーンの3つが扱っている。この記事は、そのどれとも違い、特定の製品の、系統と構成で対象が決まる知らせを、自分のサイトに当てるところに絞っている。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。今回の脆弱性が、実際に悪用されているかどうかは、読んだページに書かれていなかったので、判断しない。確認の項目は、読んだページの内容から筆者が選んだもので、公式が確認項目として出したものではない。
2026年11月18日 — この記事の確認日
この記事の内容は、2026年11月18日に、ページを開いて読み、日本語でまとめた。CWE-113とFIRSTの仕様のページは、内容を日本語で読み取って書いた。英語の原文の引用は、この記事には入れていない。JVNの本文の文は、取得した内容を日本語にまとめたもので、文面の一字一句を写したものではない。JPCERT/CCの週報の項目6には、Apache HTTP Server 2.4の複数の脆弱性が載っていて、JVNのApache HTTP Server 2.4の更新の情報は、2026年11月12日に公開されていた。次に確かめる日は、開発元の告知ページが開けたとき、またはJVNのページが更新されたとき、のどちらか早い日を目安にする。
現在の貴方のIPアドレス
このサイトで書いている人