WEBサイト
国家サイバー統括室が、ウェブサイトやモバイルアプリの事業者に、基本的な不正アクセス対策の徹底を呼びかけた。原本の章立ては運用・管理、設計・開発、サプライチェーンの3つ ── 制作・運用の窓口で確かめる13項目(2026年11月時点)
国家サイバー統括室が、ウェブサイトやモバイルアプリの事業者に、基本的な不正アクセス対策の徹底を呼びかけた。原本の章立ては運用・管理、設計・開発、サプライチェーンの3つ ── 制作・運用の窓口で確かめる13項目(2026年11月時点)
目次
- 01 何が公開されたか — 国家サイバー統括室が、ウェブサイトとモバイルアプリの事業者に、基本的な不正アクセス対策の徹底を呼びかけた
- 02 なぜ・背景 — 10月の注意喚起の続きとして出て、原本はAPIの話をNICTの注意喚起につなげている
- 03 用語 — 呼びかけに出てくる言葉を、先に分けておく
- 04 型別 — 適用範囲、書かれていないこと、確かめる手順
- 05 明日、担当サイトで確認できること
- 06 代替・他の選択肢 — 一覧、診断、提供元の知らせ、委託先への確認は、見える範囲が違う
- 07 当サイトで確かめたこと — この記事の時点では、確かめていない
- 08 このテーマの、ここまで — 「サイトを持つ側が、自分の入口を数える」を、当サイトが扱ってきた記録
- 09 この記事のまとめ
01 何が公開されたか — 国家サイバー統括室が、ウェブサイトとモバイルアプリの事業者に、基本的な不正アクセス対策の徹底を呼びかけた
出典について
この記事は、2026年11月17日に開いて読んだ次のページの内容を書いている。いちばんの土台は、国家サイバー統括室が公開した原本のPDF(個人情報の漏えい等につながる不正アクセスへの対策について・2026年11月5日付け・13ページ)で、全13ページを読んだ。そのほか、JPCERT/CCのWeekly Report 2026-11-11号、総務省の事業者向け注意喚起のページ(令和8年11月6日)、総務省の10月9日の注意喚起のページ、JPCERT/CCの注意喚起 JPCERT-AT-2026-0030、NICT(情報通信研究機構)の10月13日の注意喚起も読んだ。英語の引用はない。日本語の文は、原本から文の形で写すときだけ「」で括り、それ以外は読んだ内容を日本語でまとめた。原本に書かれていなかったことは、書かれていなかったと書き、この記事では確かめていない。
公開された資料の題と、原本の構成
原本は、内閣官房の国家サイバー統括室(NCO)が2026年11月5日付けで出した13ページのPDFである。題は「個人情報の漏えい等につながる不正アクセスへの対策について」、副題は「~ウェブサイトやモバイルアプリに関する基本的な対策の徹底~」で、1ページ目に「事業者向け」と書かれている。1ページ目は、経営層をはじめ組織内の幅広い人に向けて基本的な考え方と背景を本文に整理し、ITシステム・サイバーセキュリティ担当者に向けて具体的な対策例を書いた、と説明している。2〜11ページが本文、12〜13ページが参考資料の一覧である。
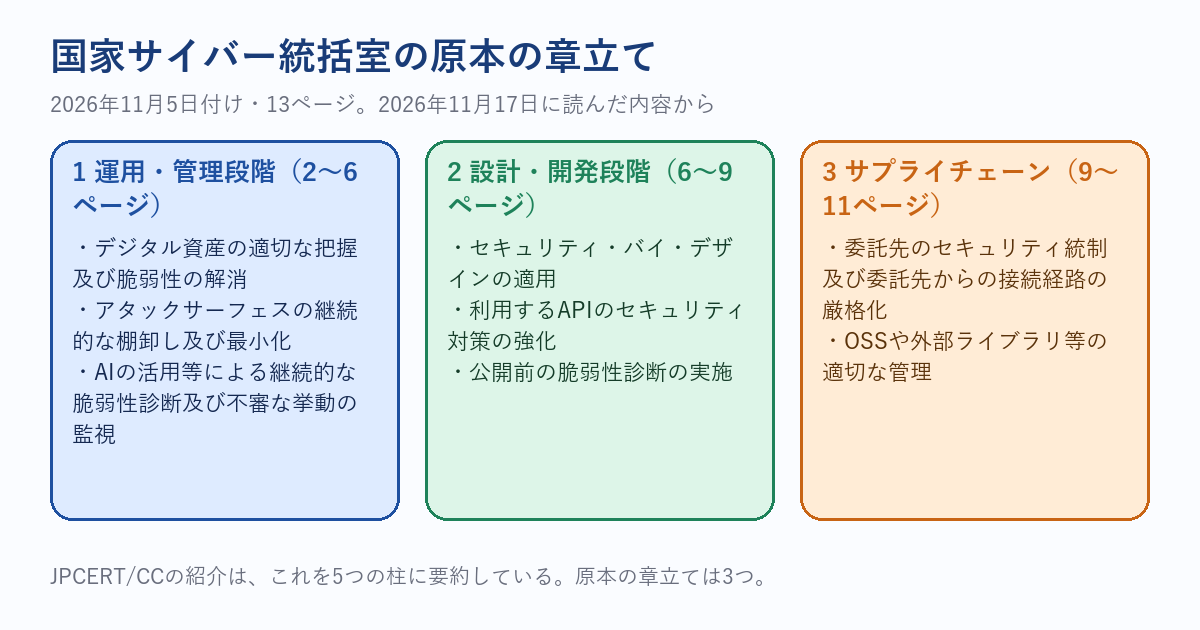
原本の章立ては、次の3つである。1 運用・管理段階におけるセキュリティ対策の徹底(2〜6ページ。デジタル資産の適切な把握及び脆弱性の解消、アタックサーフェスの継続的な棚卸し及び最小化、AIの活用等による継続的な脆弱性診断及び不審な挙動の監視)。2 設計・開発段階におけるセキュリティ対策の徹底(6〜9ページ。セキュリティ・バイ・デザインの適用、利用するAPIのセキュリティ対策の強化、公開前の脆弱性診断の実施)。3 サプライチェーンを通じた侵害への対策(9〜11ページ。委託先のセキュリティ統制及び委託先からの接続経路の厳格化、OSSや外部ライブラリ等の適切な管理)。11ページの最後には、深刻な脆弱性の公表時の初動対応と、委託開発でのSBOM(ソフトウェア部品表)の提出と確認が、対策例として載っている。
原本が書いている状況
1ページ目は、昨今相次いでいる不正アクセスによる情報漏えいの事案について、「自組織又は委託先における基本的な対策が十分でなかったことが原因とみられる事例を複数確認しております」と書いている。挙げられている原因は、モバイルアプリ開発時のセキュリティ対策不足、ウェブサイト等の設定不備、サポートが終了しているソフトウェアや、既知の脆弱性が未対策のソフトウェアの継続使用である。
続けて、標的の調査や侵害にAIを使用している可能性も高いこと、そのため、「これまでの脆弱性診断では比較的低いと評価されたリスクであっても、それが組み合わされることで侵入の原因となった可能性のある事例もみられます」ことを書いている。攻撃の大規模化が容易になり、事業規模の大小を問わず幅広い事業者が攻撃対象になっていると考えられる、とも書いている。特に、ウェブサイトやモバイルアプリを使った事業を運用し、個人情報を取り扱っている事業者に、対策事項の確認と、基本的な対策の徹底を求めている。
JPCERT/CCと総務省の紹介は、原本をどう要約したか
JPCERT/CCのWeekly Report 2026-11-11号(対象の期間は11月1日から7日)の項目14は、この資料を紹介し、保有するデジタル資産の把握、脆弱性への対処、継続的なセキュリティ診断・監視、設計・開発段階からの対策、委託先を含むサプライチェーン全体での対策の徹底などを呼びかけるもの、と書いている。この「5つ」は、JPCERT/CCが要約するときの言い方で、原本の章立ては上の3つである。この記事は、JPCERT/CCの要約を要約として扱い、数や章の名前は原本のものを使う。
総務省の事業者向けのページ(令和8年11月6日)は、国家サイバー統括室が注意喚起を行ったことを紹介し、総務省も、所管事業者及び関係団体に、同内容の注意喚起を行った、と書いている。ページには原本のPDFへのリンクが載っている。
注意
原本の対策例には、SAST・DAST・SIEM・SOARのように、システム担当者が使う手段が多い。この記事は、制作会社や運用会社の窓口、発注側のディレクターが一覧・期限・数・書類で確かめられることに絞って整理した。原本の対策例を全部扱ってはいない。原本の12〜13ページが挙げる参考資料のリンク先は、この記事では開いていない。
02 なぜ・背景 — 10月の注意喚起の続きとして出て、原本はAPIの話をNICTの注意喚起につなげている
10月に出た3つの注意喚起
今回の呼びかけの前に、10月にも、公式の注意喚起が続いていた。JPCERT/CCの注意喚起(JPCERT-AT-2026-0030)は、2026年10月8日に公開され、2026年10月23日に更新された。国内の組織で相次ぐ不正アクセスについて、サイト運営者向けの対策を並べている。総務省は、2026年10月9日の日付で、事業者や関係団体に注意喚起をしており、ページには、個人情報保護委員会とJPCERT/CCの注意喚起へのリンクが載っている。NICTは、2026年10月13日に、相次ぐ情報漏えいの原因の1つとして、アプリを解析して、その接続先のサーバーを狙う例を挙げ、注意を呼びかけた。
この3つに、11月の国家サイバー統括室の資料が続く。原本の2章は、APIの話の中で、NICTが注意喚起した「A2B(App-to-Backend)攻撃」に代表されるように、公開アプリケーションの解析を通じてAPIの弱点や認可の不備が見つけられ、バックエンドから情報が盗まれた事案が報告されている、と書き、NICTの注意喚起を参考資料に挙げている。10月の呼びかけが、具体的な設定や仕組みの話だったのに対し、11月の資料は、基本的な対策の徹底という、土台の話に戻ったと読める。これは、この記事の筆者の読みで、公式がそう書いているわけではない。
10月の注意喚起が書いていた対策
JPCERT/CCの注意喚起が挙げる対策は、2つの種類に分かれる。1つは、APIへのアクセスの対策である。単位時間あたりのリクエスト数の制限、ログインやパスワードの再設定、SMSの送信、検索のような悪用されやすい機能への個別の制限、非公開のものも含めたすべての入口でのアクセス制御、利用者やトークンに最小限の権限だけを与えること、トークンへの有効期限の設定、不要になった、または漏えいが疑われるトークンをすぐに無効にできる体制が並ぶ。
もう1つは、汎用的な対策である。利用地域が限られるなら、アクセス元の地域を絞る。既知の脆弱性がある版を使っているなら、修正済みの版に更新する。侵害されたあとに被害が広がるのを防ぐ対策を見直す。検知の体制と、検知したときの初動を点検する。業務に不要なサービスや管理機能が、インターネットに公開されていないかを確かめ、必要がなければ公開を止める。保存期間を過ぎたデータや、利用目的を終えたデータは削除する。従業員向けのシステムや、BIツールのような、不特定多数を想定していない内部のシステムも、同じように点検すると書かれている。
アプリの解析から、接続先のサーバーを狙う例
NICTの注意喚起は、アプリを提供する事業者に、3つの対策を勧めている。不正アクセスを受けた形跡がないかを調べること、接続先のバックエンドのサーバーに弱点がないかを点検すること、根本の修正までの間、被害を抑えるための暫定の対策を取ること、である。同じ問題は、iOSのアプリや、ウェブサービスのバックエンドのAPIでも起こりうるので、これらを提供する事業者も注意が必要、と書いている。個別のシステムの点検には専門の確認が必要なため、社内の担当者や、委託先、セキュリティの専門の事業者に相談することを勧めている。具体的な手順や確認項目は、このページには載っておらず、別のライブラリのページを見る形になっている。
なぜ、一覧が最初に来るのか
原本の1章は、最初の見出しに「デジタル資産の適切な把握」を置いている。本文は、利用するソフトウェアの構成要素やバージョン、利用箇所を継続的に把握し、新しく公表される脆弱性の情報を集めて、自組織への影響を速やかに特定・対処できる体制を確保することが重要、と書いている。次の見出し(アタックサーフェスの継続的な棚卸し及び最小化)では、業務上不要な機能やサービスが外部に晒されていたことに起因する事案があり、本来は外部公開を想定していないデバッグ用の機能や、システム管理用の接続口が、インターネットから開ける状態になっていた例が挙げられている。10月の注意喚起も、業務に不要なサービスや管理機能が、インターネットに公開されていないかを確かめ、必要がなければ公開を止める、と書いていた。何が公開されているかの一覧がなければ、不要かどうかを判断する材料が無い。これは、この記事の筆者の読みである。
制作会社や運用会社の窓口では、過去のキャンペーン用のページ、試験用のページ、担当が代わる前に作られたサイトが、一覧に載らないまま残ることがある。社内でも、BIツールのような、内部向けに作ったものが、外から開ける状態のまま、担当者の記憶にだけ残っていることがある。呼びかけを読んで最初にやることは、新しい対策を足すことより、今あるものを、全部数えることだと、この記事は考える。数えた結果が、2段目以降の作業の範囲を決める。
03 用語 — 呼びかけに出てくる言葉を、先に分けておく
この記事で使う8つの言葉
表は、原本とJPCERT/CCのページの説明を、筆者が整理したものである。原本が言葉の定義を書いているわけではないものは、右の列に、原本のどこで使われているかを書き、筆者の説明と添えた。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| デジタル資産 | 事業者が持つ、ウェブサイト、モバイルアプリ、サーバー、アカウントなど。原本に定義の文は無く、1章の見出しに「デジタル資産の適切な把握」とあり、対策例が、公開しているIPアドレス、FQDN、サービス、通信ポート、ウェブアプリ、APIなどの洗い出しを挙げている | 原本1章(筆者の説明) |
| 脆弱性 | ソフトの弱点。提供元が修正を出していれば、修正済みの版に更新するのが基本になる。原本は、米国CISAのKEV(既知の悪用された脆弱性)のカタログに載っているものなど、実際に悪用が確認されているものを、優先して確かめるよう書く | 原本1章、JPCERT-AT-2026-0030 |
| サプライチェーン | 自社の仕事を支える委託先や取引先を含めた、仕事の連なり。原本の3章は、委託先や保守事業者の環境を足掛かりに、発注元のシステムへ侵入された事案がある、と書く | 原本3章 |
| 多要素認証 | パスワードのほかに、別の確認方法を加えるログインの方式。原本は、公開している管理画面と、委託先の接続経路(VPN、リモートデスクトップ、保守用回線など)に求めている | 原本1章・3章 |
| サポート終了 | 提供元が、修正や問い合わせの対応を終えること。終了後は、新しい弱点が見つかっても、修正が出ない。原本の1ページ目が、継続使用を原因の1つに挙げている | 原本1ページ目・3章 |
| トークン | APIなどに、パスワードの代わりに使う、アクセスの許可の文字列。原本は、必要最小限の権限だけを与え、有効期間の設定や定期的なローテーションをするよう書く | 原本2章、JPCERT-AT-2026-0030 |
| バックエンドのAPI | アプリや画面の裏で、データのやり取りを受け持つ接続口。原本の2章は、外部連携を支えるものとして、認証・認可の実装などの強化を求めている | 原本2章、NICTの注意喚起 |
| 暫定の対策 | 根本の修正までの間、被害を抑えるために取る一時的な対策。原本は、修正の適用が直ちに難しい場合に、影響を受ける機能の停止やアクセスの制限を挙げている | 原本1章、NICTの注意喚起 |
「資産」と「アカウント」は、別の一覧にする
デジタル資産という言葉は、サイトやサーバーだけでなく、そこに入れるアカウントも含めて使われることがある。原本は、公開しているIPアドレスやウェブアプリなどの洗い出し(1章)と、作業が完了した委託先のアカウントや、常時付与されたままの管理者権限の棚卸し(3章)を、別の対策例として書いている。この記事は、実務で一覧を作りやすいように、サイトの一覧と、アカウントの一覧を、別々の表にすることを勧める。表を2つに分けるのは筆者の整理で、公式の指示ではない。一覧を2つに分けると、サイトは増えていないのにアカウントだけが増えている、という変化が見えやすい。
「基本的な対策」は、新しい対策ではない
原本の3つの章は、どれも、新しい技術ではなく、これまでも言われてきた対策である。原本は、11ページで、この対策は昨今の一連の攻撃手口に焦点を当てたものであり、VPNなどインターネットに出ている機器の弱点を狙う攻撃や、標的型メール、DDoS攻撃の手口、AIの悪用が高度化する可能性も想定した対策が必要、と書いている。題が基本的な対策の徹底となっていることからも、新しい手法を出したというより、基本に戻って、漏れなく行うことを求める資料だと読める。これは筆者の読みである。基本的な対策であっても、委託先が多い、サイトが多い、担当が変わった、といった事情で、抜けが出る。この記事の05章は、その抜けを、窓口の一覧で見つける形にした。
用語
窓口は、この記事では、制作会社や運用会社が、顧客のサイトの更新や設定の連絡を受ける係や、社内でサイトの運営を担当する係のこと。窓口には、サイトの一覧、担当者、委託先の連絡先、アカウントの発行の記録が集まる、という前提で書いた。会社によって呼び方が違うので、近い係に読み替える。
04 型別 — 適用範囲、書かれていないこと、確かめる手順
適用範囲: 誰に関係する話か
原本は、特に、ウェブサイトやモバイルアプリを使った事業を運用し、個人情報を取り扱っている事業者を挙げ、事業規模の大小を問わず幅広い事業者が攻撃対象になっていると考えられる、と書いている。制作会社や運用会社の窓口、社内のウェブ担当者、制作や運用を外部に頼んでいる発注側のディレクターが、それぞれの立場で関係する。原本は、委託先に対策を求めるときは、費用の負担や実施方法を十分に協議し、取引上の地位を利用した一方的な負担の押し付けにならないよう留意するよう書いている(9ページ)。自社で個人情報を扱うサイトだけでなく、問い合わせフォームやメール配信を持つ一般的な会社のサイトも、入口として含まれうる。ただし、この点は、原本には書かれておらず、この記事の読みである。
確かめていないこと
この記事は、次のことを確かめていない。原本の12〜13ページが挙げる参考資料(経済産業省やIPAのガイドライン、OWASPの文書、NICTの注意喚起のPDFなど)の中身。原本が「事例を複数確認」と書いた事案の、個別の内容(原本には事例の詳しい説明は書かれていなかった)。対策を終える日付(原本は、各組織が優先順位と対応期限を決めるよう書いているが、一般の事業者に向けて特定の日付を示してはいなかった)。原本の対策例のうち、この記事の窓口の作業に入れなかったもの。書かれていないことを、書かれていないまま持っておくのが、この記事の立場である。
確かめる範囲は、守る側の作業に絞る
この記事の05は、サイトや委託先を、窓口の側から見直す作業だけを書く。外部から入り込む方法や、弱点を試す方法は、書かない。確認の項目は、一覧を作る、期限を書き写す、数を数える、担当者の名前を書く、という作業にした。確かめた結果の書き方は、数と日付に限る。サイトの設定の中身や、アカウントの名前は、記録の表には書かず、数と、見直した日付だけを書く。
手順: 窓口で確かめる順番
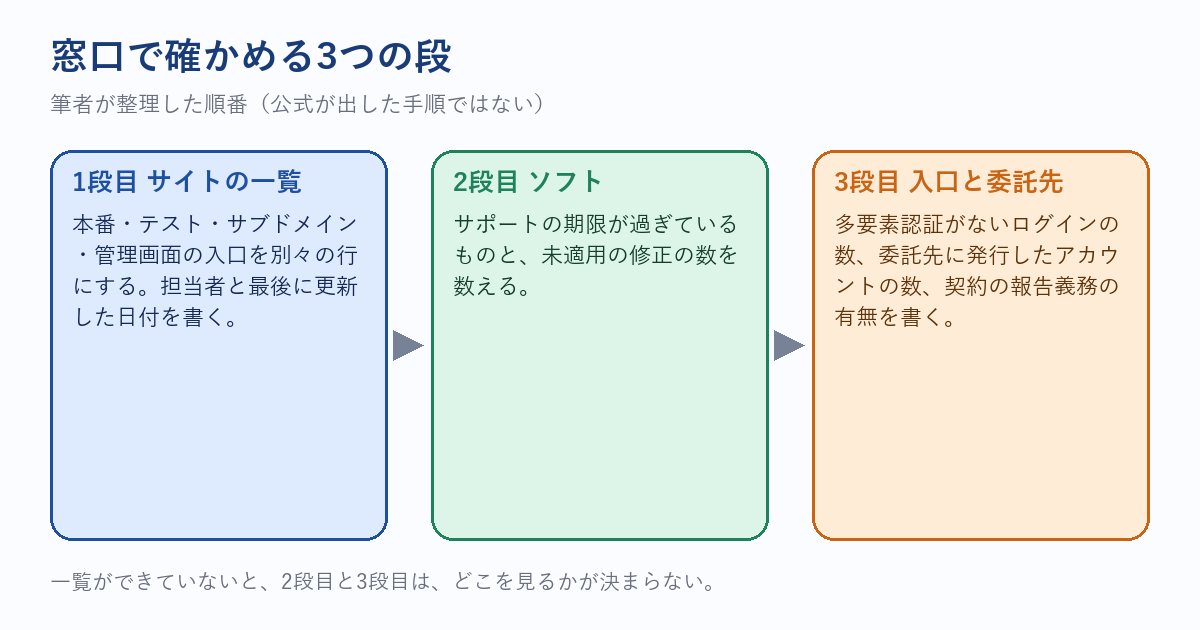
手順は、3つの段に分ける。1段目は、サイトの一覧を作る段である。本番、テスト、サブドメイン、管理画面の入口を、別々の行にして、担当者と最後に更新した日付を書く。2段目は、使っているソフトのサポート期限と、未適用の修正を数える段である。3段目は、ログインの入口の多要素認証と、委託先に発行したアカウント、契約の書類を見直す段である。一覧ができていないと、2段目と3段目は、どこを見ればよいかが決まらない。この順番は、公式が出したものではなく、筆者が、作業のしやすさで並べたものである。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、公式のページ、サイトの一覧の表(無ければ新しい表)、委託先との契約の書類を手元に置いて、上から順に進める。この13項目は、公式が出した確認項目ではなく、原本などの内容から筆者が選んだものである。画面や書類の名前は、会社によって違うので、近い名前のものに読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。サイトの設定の中身や、アカウントの名前は、記録の表に書かない。
13項目
- 国家サイバー統括室の原本のPDF(2026年11月5日付け・13ページ)を開き、章の題3つと、小見出し8つを、記録の表に書き写す(数を数える)
- 総務省の2026年11月6日のページを開き、原本へのリンクと、「これまでの注意喚起」として挙がっている2つの日付を、記録の表に書き写す
- 担当するサイトの一覧を書き出す(本番、テスト、サブドメイン、管理画面の入口を別々の行にして、行の数を数える)
- 3の一覧の各行に、運用の担当者の名前と、最後に更新した日付を書き、どちらかが空の行の数を数える
- 一覧の各行に、使っているCMSやプラグインなどのソフトの名前と、提供元が書くサポート終了(EOL)の日付を書き写し、日付が確かめられなかった行の数を数える
- 5の列を見て、サポートの期限が過ぎているソフトが、あるかないかを書き、あれば名前を書く
- 使っているソフトのうち3つを選び、提供元の公式のページで、最新の修正の知らせを開いて、未適用の修正の数を書く(0なら0と書く)。米国CISAのKEVカタログ(実際に悪用が確認された脆弱性の一覧)にそのソフト名があるかも、ある・ないで書く
- 一覧のうち、今は業務に使っていないページや試験用のページを、3つまで選び、閉じる・残すのどちらかを書く
- 一覧にあるログインの画面と管理画面を全部選び、多要素認証が掛かっているかを、掛かっている・いないで書き、いないものの数を数える
- 制作や運用を頼んでいる会社を書き出し、会社ごとに、サイトに入れるアカウントの数を書く
- 10のアカウントのうち、多要素認証がないものの数と、今は使っていないものの数を、それぞれ数えて書く
- 委託先との契約書か発注書を1通開き、再委託の手続き、事故が起きたときの通知義務と連絡先、契約が終わるときのデータの消去の4つについて、書かれているかを、ある・ないで書き、ないものの数を数える
- ここまでの数を、確かめた日付と一緒に記録の表にまとめ、いちばん数が多かった項目に、担当者の名前と期限の日付を書き、次に確かめる日を、1か月後の日付で書く
06 代替・他の選択肢 — 一覧、診断、提供元の知らせ、委託先への確認は、見える範囲が違う
見える範囲を並べる
表は、原本とほかのページの内容と、一般的な運用を、筆者が整理したものである。公式の文書に、どれを選ぶべきという記述は無い。
| 手段 | 見える範囲 | 書かれていること |
|---|---|---|
| サイトとアカウントの一覧 | どこに何があるか、誰が担当か | 原本の1章が、公開しているIPアドレス、FQDN、サービス、ウェブアプリ、APIなどを洗い出し、管理責任者、用途、公開の必要性を確認するよう書く。一覧の作り方(表の形)は書かれていない |
| 提供元の修正の知らせ | 使っているソフトの、既知の脆弱性と修正 | 原本の1章が、製品の提供元、NVD、JVNなどの情報と、管理しているソフトの構成情報を照らし、実際に悪用が確認されているものを優先して確かめるよう書く |
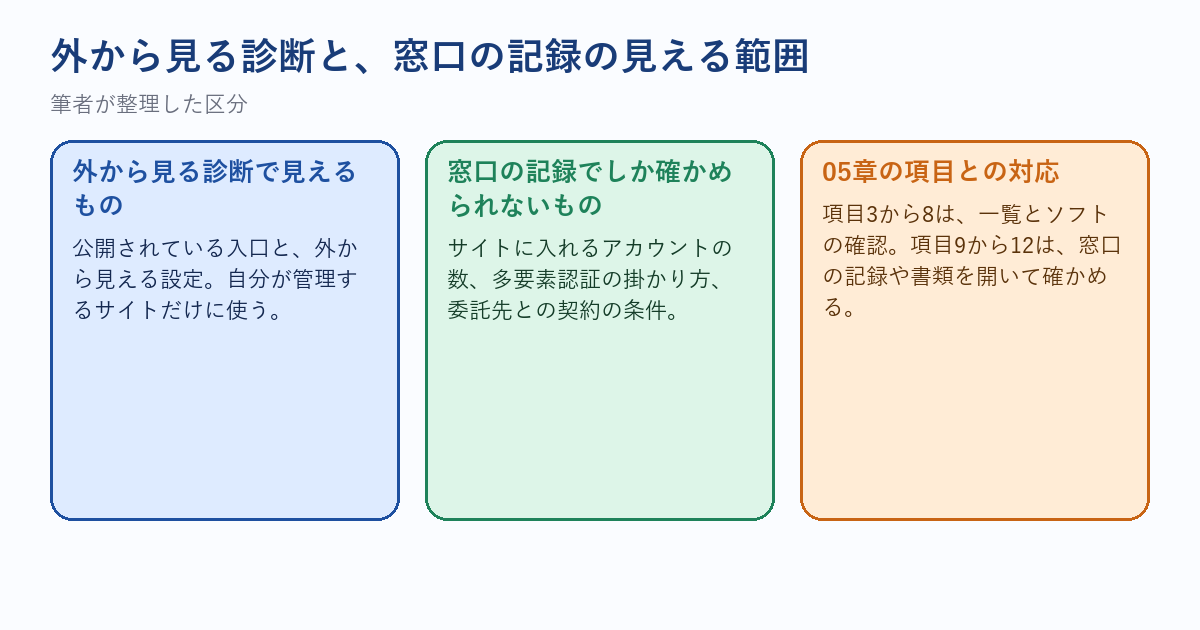
| 外から見る診断 | 公開されている入口や、外から見える設定 | 原本の1章が、外から観測できる資産を探し、内部の管理情報と突き合わせて、管理から漏れた資産や意図しない公開を見つけるよう書く。診断やペネトレーションテストは、公開前だけでなく、重要な変更時や運用開始後にも行うよう書く |
| 委託先への確認 | 委託先が持つ接続口、アカウント、契約の条件 | 原本の3章が、委託先の接続経路への多要素認証、作業が終わったアカウントの無効化、契約書への再委託の手続き・事故時の通知義務・契約終了時のデータ消去の明記などを書く |
外から見る診断は、内側のことは見えない
外から確かめる診断の道具は、公開されているページや、外から見える設定を調べる。原本も、外から観測できる資産の探索と、内部の管理情報との突き合わせを、組み合わせるよう書いている。アカウントの数、多要素認証の掛かり方、委託先との契約の条件は、外からは見えない。05章の項目9から12は、窓口の記録や書類を開かないと確かめられない。外から見る診断は、一覧づくりの助けにはなるが、窓口での見直しの代わりにはならない。診断の道具は、自分が管理するサイトだけに使う。
実務のヒント
サイトの一覧を作るとき、公開ページの一覧は、サイトマップから作り始められる。ただし、サイトマップには、管理画面や、検索に出したくないページは載らない。サイトマップに載るものと、実際に外から開けるものは、別の一覧として持つ。
低く評価された危険の組み合わせ
原本の1ページ目は、これまでの脆弱性診断では比較的低いと評価されたリスクであっても、組み合わされることで侵入の原因となった可能性のある事例がある、と書いている。原本は、この点について、診断の結果の評価の付け方を細かく指示してはいない。1章の対策例は、対応の優先順位を、脆弱性の深刻度だけでなく、実際の悪用状況、インターネット経由で悪用できるか、システムの重要度、事業への影響を踏まえた基準で、あらかじめ決めておくよう書いている。窓口の運用としては、診断の結果の評価が低いものを、一律に後回しにしない、という注意として読める(これは筆者の読み)。05章の項目13で、いちばん数が多かった項目に担当者と期限を付けるのは、この注意に近い作業である。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月17日の時点で確かめていないこと
この記事は、公式のページを2026年11月17日に読んで書いた。当サイトの、サイトの一覧、ソフトのサポート期限、ログインの入口の多要素認証、委託先との契約の書類について、05章の13項目を行ったかどうかは、この記事を書いた時点では、確かめていない。05章を当サイトで行った結果は、この記事には書かれていない。
これから確かめること
この記事を本番に出したあと、運営の担当者が、05章の3番目から6番目までと、9番目を、当サイトで行い、結果を、この章の末尾に日付つきで追記する。ただし、サイトの設定の中身、アカウントの名前、委託先の名前は書かない。数と、確かめた日付だけを書く。確かめられなかった項目は、確かめられなかったと書く。
実務のヒント
確かめた結果を、項目の番号と、数と、日付の3つだけで書いておくと、数か月後に読み返したとき、前回との差が見える。理由や感想は、別の欄に分けて書く。数の欄に理由を混ぜると、後で数だけを集計できなくなる。
08 このテーマの、ここまで — 「サイトを持つ側が、自分の入口を数える」を、当サイトが扱ってきた記録
公開の場所と、確かめ方についての記録
当サイトは、サイトを運営する側が、自分の入口を数える作業を、何度か扱ってきた。Basic認証のパスワードのファイルが、公開の場所の中に9本あったは、外から開けないはずのものが、公開の場所の中に残っていた記録である。記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だったは、記事で薦めた確認を、自分のサイトに当てたら、自分が対象だった記録である。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、悪用が確認された脆弱性の期限の日に、自分のサイトで確かめた記録である。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、重大な脆弱性を、初心者から上級者まで1本で扱った。
ログインのCookieにSameSiteを書いたのに、応答には付いていなかったは、設定を書いたのに、応答には付いていなかった、という記録である。本番のコードが、試験環境の設定を読んでいたは、別の場所の設定を読んでいた、という記録である。毎朝の解析の処理が、保守の終わった系統の実行環境で動いていたは、保守の終わった系統の実行環境が、使われ続けていた記録である。基本的な対策は、書いただけでは足りず、実際の応答や実際の環境で確かめるまで終わらない、という点で、この記事とつながっている。
当サイトのほかの記事との対応
管理画面の権限を持つ人を数える見方は、SHIRASAGIの2件の脆弱性(11月5日にJVNが公表)は、どちらも管理画面で特定の機能を管理するための権限を持つ人が前提だったが扱った。ログインの入口の数と、多要素認証が掛かるかは、SonicWallのSSLVPNは、SAMLで掛けた多要素認証を別の方式の資格情報で回避されうるとして、11月6日に悪用確認リストへ載った。期限は11月20日が扱っている。トークンの有効期限と、社内の画面を外から開けないことは、JPCERT/CCの国内の不正アクセスの注意喚起は10月23日に更新された。対策の節は、トークンの有効期限と失効を挙げているが扱った。更新を、自動で行うもの、通知だけにするもの、手で行うものに分ける考え方は、更新の自動化は、全部任せるか全部止めるかではなく種類ごとに決める。WordPressは公式が種類ごとに既定を書き、OSの更新は通知・取得・導入の3段に分けられるが扱っている。この記事は、それらの数え方を、窓口の側の一覧と委託先の見方に、ずらして使うものである。
この記事の位置
この記事は、国家サイバー統括室の原本に書かれていることと、JPCERT/CCや総務省の要約を、混ぜずに分けるための記事である。確認の項目は、原本などから筆者が選んだもので、公式が確認項目として出したものではない。原本の対策例のうち、システム担当者向けの手段は、窓口の作業の範囲の外として扱った。
2026年11月17日 — この記事の確認日
この記事の内容は、2026年11月17日に、原本のPDF(13ページ)と、総務省、JPCERT/CC、NICTのページを開いて読み、日本語でまとめた。次に確かめる日は、2026年12月17日を目安にし、原本が差し替えられていないか、総務省のページに追加の知らせが載っていないかを読み直す。
現在の貴方のIPアドレス
このサイトで書いている人