WEBサイト
Apache HTTP Server 2.4.71は11月11日に出て、mod_http2の重大な1件を含む3件を直した。対象の版の範囲は3件で違う ── 自社のサーバーの版と使っているモジュールを突き合わせて確かめる13項目(2026年11月時点)
目次
- 01 何が起きたか — 2.4.71は2026年11月11日に出て、3件の脆弱性を直した
- 02 なぜ・背景 — 「2.4系の最新に上げる」だけでは、確かめたことにならない
- 03 用語 — 版・モジュール・プロトコルを、先に言葉でそろえる
- 04 型別 — 適用範囲、公式が書いていないこと、確かめる順番
- 05 明日、担当サイトで確認できること
- 06 代替・他の選択肢 — 誰が更新するかで、確かめ方が変わる
- 07 当サイトで確かめたこと — 11月18日に更新し、前後で応答と画面を比べた
- 08 このテーマの、ここまで — 「サーバーのソフトの更新を、どう確かめるか」を、当サイトが扱ってきた記録
- 09 この記事のまとめ
01 何が起きたか — 2.4.71は2026年11月11日に出て、3件の脆弱性を直した
出典について
この記事は、2026年11月18日に開いて読んだ次のページの内容を書いている。Apache HTTP Serverの2.4系の脆弱性の一覧(2.4.71の節に「Released 2026-11-11」とある)、JVNのJVNVU#90805396(公開日と最終更新日は2026年11月12日)、JPCERT/CCのWeekly Report 2026-11-18(項目6)、Apache公式文書のmod_http2・mod_md・mod_vhost_aliasの各ページとhttpdコマンドの説明である。攻撃のやり方や細工の中身は、この記事に書かない。書くのは、自分のサーバーが当たるかを確かめる側の話だけである。
公式の一覧が書いている3件
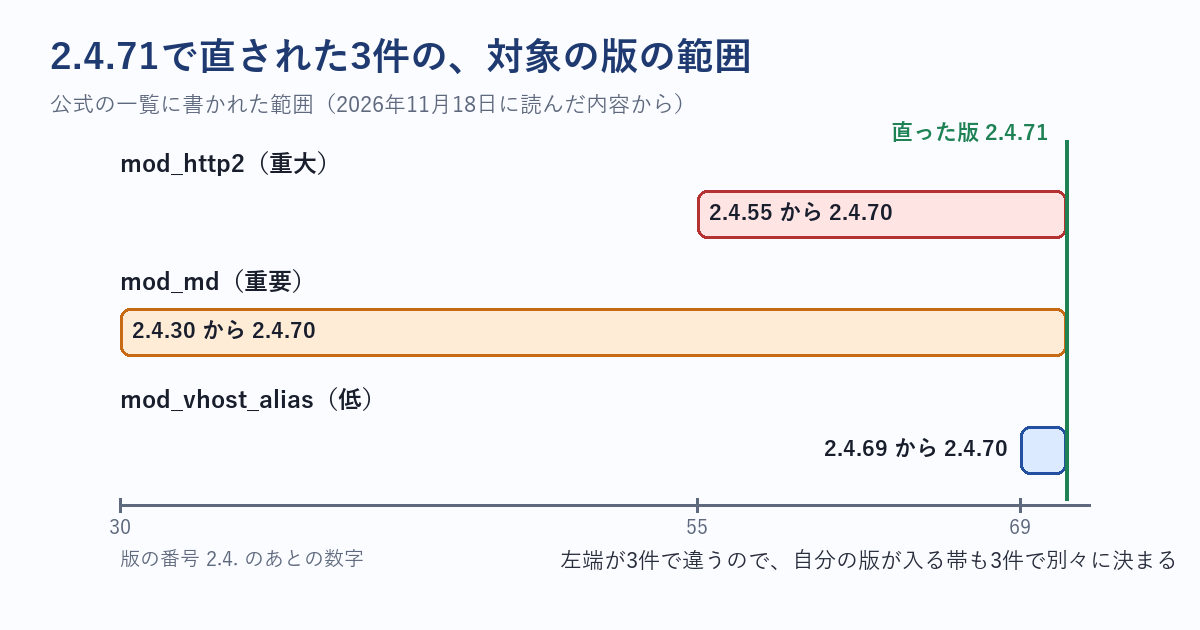
Apache HTTP Serverの公式の一覧には、2.4.71の節に3件が載っている。節の見出しは「Released 2026-11-11 · 3 CVEs : 1 critical, 1 important, 1 low」で、重大が1件、重要が1件、低が1件である。3件は別々のモジュールの話で、対象になる版の範囲もそれぞれ違う。表に並べる。
| 公式の重大度 | モジュール | 公式が書く対象の版 | 公式の題の言い方 |
|---|---|---|---|
| critical(重大) | mod_http2 | 2.4.55から2.4.70 | heap corruption and RCE in assign_headers |
| important(重要) | mod_md | 2.4.30から2.4.70 | NULL pointer dereference leads to child process crash |
| low(低) | mod_vhost_alias | 2.4.69と2.4.70 | 1 byte stack buffer overwrite (after CVE-2026-63292) |
重大の1件について、公式は対象の版を次のように書いている。
"This issue affects Apache HTTP Server: from 2.4.55 through 2.4.70."
(訳: この問題は、Apache HTTP Serverの2.4.55から2.4.70までに影響する。)
同じ項には、GitHubで配られているmod_h2という別の配布物についても、「from 2.0.8 through 2.0.42」の範囲が影響を受ける、と書かれていた。Apache本体に入っているmod_http2とは別の配布物である。Apache本体の版と、モジュールを別に入れている場合の版は、別々に確かめる必要がある。
日付の並び
公式の一覧に載っている日付を並べる。重大の1件は、2026年10月26日と11月3日に、公式のセキュリティチームへ報告された(報告元は2つの組織で、一覧には別々の日付が書かれている)。重要の1件は9月29日、低の1件は10月5日の報告である。3件とも、修正が入ったのは2026年11月11日で、2.4.71が公開されたのも同じ日である。一覧には、報告から修正までの日付だけが書かれていて、悪用が確認されたかどうかを示す記述は、読んだ範囲では見つからなかった。見つからなかったことは、悪用が無いという意味ではない。
02 なぜ・背景 — 「2.4系の最新に上げる」だけでは、確かめたことにならない
版の範囲が3つあると、当たる人も3通りに分かれる
図のとおり、3本の帯は右端がそろっていて、左端が違う。たとえば、公式の一覧に従って読むと、2.4.60の人は、mod_http2とmod_mdの2件の範囲に入り、mod_vhost_aliasの範囲には入らない。2.4.69の人は、3件とも範囲に入る。2.4.20の人は、3件のどれの範囲にも入らない。ただし、この2.4.20の人は、2.4.71より前の別の修正が、ほかにたくさん残っているはずである。範囲に入らないことは、安全だという意味ではない。この記事の確認は、2.4.71の3件についてだけである。
JVNの記述は、短い。「Apache HTTP Server 2.4 の複数の脆弱性に対するアップデート」という題で、対策は2.4.71へのアップデートだと書く。そのうえで、影響を受ける範囲と想定される影響は、開発者のアドバイザリを参照するよう案内している。読んだページに、CVE番号の記載は無かった。日本語の窓口の記述だけで済ませず、版の範囲は、Apache公式の一覧で確かめるのが順序として確かである。
10月1日の2.4.69から、6週間たっていない
公式の一覧には、2.4.71の1つ前に、2.4.69の節がある。2026年10月1日の公開で、20件が載っている(中が5件、低が15件)。当サイトの記事「Apache HTTP Server 2.4.69が10月1日に出た。セキュリティの修正は20件で、重大度は「中」5件・「低」15件」は、その版を扱った。今回の2.4.71は、そこから約6週間後の公開である。つまり、Apacheの更新は、数か月に1回ではなく、続けて出ることがある。1回の更新で済んだと思っていると、次の版を見逃す。
公式の一覧の2.4.69の節には、mod_http2とmod_vhost_aliasの項目も含まれている。今回の2.4.71のmod_vhost_aliasの項は、題に「(after CVE-2026-63292)」と付いていて、2.4.69で直された項の続きの形をしている。同じモジュールの修正が続くことは、実際に起きている。
更新したあとの「再起動」が、別の作業として残る
パッケージを更新しても、動いているWebサーバーが古いままのことがある。当サイトの記事「記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だった」と「期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめた」は、ともに、版と対象の条件を自分で読み合わせた記録である。ホスティングなら、更新と再起動を誰が行うのかは、契約や事業者のやり方で違う。この記事のチェックリストが、版の確認と同じ重さで再起動の確認を入れているのは、そのためである。
事業者の案内を読むときに、先に決めておくこと
ホスティングやレンタルサーバーでは、事業者が「対応しました」と案内を出す場合と、何も案内が出ない場合がある。案内が無いとき、「対応が要らない」のか「まだ対応していない」のか、外からは区別できない。そこで、案内を待つ前に、聞く文を1つ決めておくとよい。たとえば、「契約しているサーバーのApacheの版を、2.4.のあとの数字まで教えてください。2026年11月11日に出た2.4.71への更新の予定日と、更新のあとに再起動まで行うかも、教えてください」という文である。この文は、版、予定日、再起動の3つを一度に聞く形になっている。
問い合わせに答えが返ってきたら、返事の日付と、返事をした人の役割を、一覧表に書き写す。「対応済み」とだけ書かれた返事なら、何を対応したのかをもう一度聞く。返事の中身が「版」「日付」「再起動」の3つのどれかを欠いているなら、確かめたことにならない。この3つは、この記事のチェックリストの10項目目から12項目目に対応している。
実務のヒント
問い合わせの文は、サイトごとに書き直さず、版の欄だけを空けたひな形にしておく。同じ文を複数の事業者に送ると、返事の形が揃うので、一覧表に書き写すのが速くなる。
03 用語 — 版・モジュール・プロトコルを、先に言葉でそろえる
この記事で使う言葉
表は、読んだ公式のページの説明を、筆者が整理したものである。英語の説明文は、読んだページの文を、そのまま引いた。
| 言葉 | 読んだページが書く意味 | 読んだページ |
|---|---|---|
| モジュール | Apacheの機能を足す部品。読み込んでいるものだけが動く | httpdコマンドの説明 |
| mod_http2 | Apacheに「HTTP/2のサポート」を足す部品。使うには、Protocolsの指定でHTTP/2を有効にする必要がある | mod_http2 |
| Protocols | 使うプロトコルを並べる指定。h2はTLSの上のHTTP/2、h2cは暗号化しないHTTP/2 | mod_http2 |
| mod_md | ドメインの共通の設定を管理し、ACMEで証明書の更新を見張る部品。公式の表の状態は「Experimental(試験的)」 | mod_md |
| mod_vhost_alias | リクエストのHostヘッダーやIPアドレスから、配るファイルの場所を決める部品。たくさんの仮想ホストを同じ設定で扱う | mod_vhost_alias |
| httpd -v / -M | -vは版を表示、-Mは読み込まれているモジュールの一覧を出す | httpdコマンドの説明 |
| Affects | 公式の一覧で、その問題が影響する版の範囲を書く行 | 2.4系の脆弱性の一覧 |
3つのモジュールは、使っているかどうかが違う
mod_http2については、公式の文書が、「You must enable HTTP/2 via Protocols in order to use the functionality described in this document.」と書いている。訳すと、「この文書で説明している機能を使うには、Protocolsを使ってHTTP/2を有効にする必要がある」である。モジュールが入っていることと、HTTP/2で配信していることは、別の話である。この記事のチェックリストが、モジュールの有無と、HTTP/2で配信しているかを別々の項目にしているのは、この区別のためである。ただし、今回の公式の一覧は、Protocolsの指定が無いときに問題が当たらないとは書いていない。読んだ範囲に無いので、筆者はこの記事で、当たらない条件を決めつけない。
「小さな版の違い」と「別系統」を分ける
2.4.70と2.4.71は、同じ2.4系の中の、隣り合う版である。2.2や3.xのような別の系統の話ではない。公式の一覧は、2.4系の中の版の範囲で、影響を書いている。版を書き写すときは、「Apache」とだけ書かず、「2.4.」のあとの数字まで書き写す。ここが抜けた表は、あとで読み合わせができない。
用語
ACMEは、証明書の発行と更新を自動で行うための決まりである。mod_mdの説明に出てくる。証明書の自動更新をApacheの外のツールで行っているサイトは、mod_mdを使っていないことが多いが、これは筆者の一般的な見方であり、公式の一覧が書いていることではない。使っているかどうかは、自分の構成で確かめる。
04 型別 — 適用範囲、公式が書いていないこと、確かめる順番
適用範囲: 誰に関係する話か
この記事の確認は、ApacheでWebサイトを配っているサーバーを使う人に向けている。自分でサーバーを管理している運用者、ホスティングやレンタルサーバーを借りている担当者、制作会社に運用を任せている発注側のディレクターが当てはまる。Nginxなど、Apache以外のWebサーバーだけを使っているなら、この記事の3件は当たらない。ただし、自分のサイトがどのWebサーバーで動いているかを知らないなら、そこからが確認の出発点になる。
公式の一覧が書いていないこと
読んだ一覧は、3件それぞれの題、対象の版、報告から修正までの日付、修正の記録番号を載せていた。一方で、次のことは、読んだ範囲では見つからなかった。回避策(モジュールを止める、設定を変えるなど)の記述、悪用が確認されたかどうか、ディストリビューションが自分の版の番号を保ったまま修正だけを取り込んだ場合の扱い、である。最後の点は、LinuxのOSの配布元が出す版は、公式の番号と違う表示になることがあるため、実際の運用では大事になる。ただし、どの配布元がどう扱うかは、この記事では確かめていない。配布元の案内を、自分で開いて読む。
注意
版の表示が「2.4.70」のままでも、配布元が修正だけを取り込んでいる場合がある。逆に、版の表示が新しくても、動いているプロセスが古いままのことがある。版の表示を1つだけ見て、「更新済み」と書かない。表示と、配布元の案内と、再起動の記録の、少なくとも2つを並べる。
確かめる順番
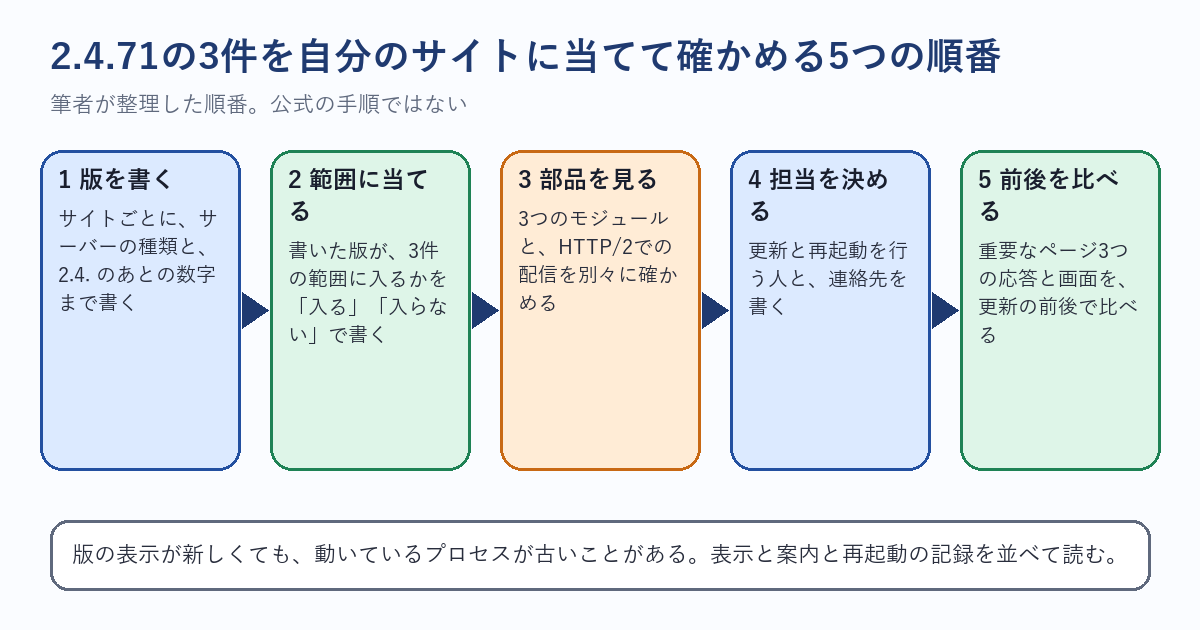
この記事は、次の順番を勧める。筆者が整理した順番で、公式の手順ではない。1つ目は、サイトごとのWebサーバーの種類と版を書き出す。2つ目は、書き出した版を、3件の範囲に当てる。3つ目は、3つのモジュールを読み込んでいるかと、HTTP/2で配信しているかを確かめる。4つ目は、誰が更新と再起動を行うかを決める。5つ目は、更新の前後で、重要なページの応答と画面を見比べる。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、サイトの一覧表、サーバーの管理画面か事業者の案内ページ、公式の一覧のページを開いた状態で、上から順に進める。13項目は、公式が出した確認項目ではなく、読んだ文書の内容から筆者が選んだものである。画面の名前は、事業者によって違うので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、サイトの一覧表の列に書き写す。サーバーの中を見られない立場の人は、「事業者に聞く」と書いた項目を、そのまま問い合わせの文にしてよい。
13項目
- 担当サイトの一覧表を開き、Webサーバーの種類(Apache・Nginxなど)の列を埋めて、Apacheのサイトの数を数えて書く(分からないサイトは「不明」と書く)
- Apacheのサイトごとに、サーバーの管理画面か事業者の案内ページを開き、動いているApacheの版を「2.4.」のあとの数字まで、一覧表の「現在の版」の列に書き写す(読めないサイトは「読めない」と書く)
- 書き写した版が、2.4.55から2.4.70の範囲に入るか、一覧表の1つ目の列に「入る」「入らない」で書く(mod_http2の件)
- 同じ版が、2.4.30から2.4.70の範囲に入るか、2つ目の列に書き、2.4.69か2.4.70かを、3つ目の列に書く(mod_mdとmod_vhost_aliasの件)
- 公式の2.4系の脆弱性の一覧を開き、2.4.71の節の「Affects」の3行を、一覧表の範囲の書き方と1行ずつ見比べて、書き間違いが無いかを確かめる
- 設定を読める立場なら、httpd -Mの出力か事業者の画面で、http2_module・md_module・vhost_alias_moduleの3つが読み込まれているかを、「ある」「ない」で書く(読めない立場なら、事業者に聞く文を1行書く)
- HTTP/2で配信しているサイトの数を、サイトを1つ開き、ブラウザの開発者ツールのProtocolの欄がh2かを見て、数えて書く(3サイトを上限に確かめる)
- 証明書の自動更新にmod_mdを使っているかを、「使っている」「使っていない」「分からない」の3つから選んで書く(分からないなら、聞く相手の名前を書く)
- Apacheの版を上げる人が、事業者か自社かを、一覧表の列に書き、担当者の名前と連絡先を1行ずつ書く
- 事業者の告知ページかお知らせメールを開き、2.4.71または2026年11月11日以降の修正に触れた案内があるかを、ある・無いで書く(あれば、案内の日付を書き写す)
- 更新を行う日を決めて、一覧表の「更新予定日」の列に日付を書き、更新が終わった日を、別の列に書く
- 更新のあと、Webサーバーの再起動まで済んだかを、担当者に聞いて「済み」「未確認」で書き、版の表示が新しくなったかも見て、並べて書く
- 更新の前に、トップページ・問い合わせの画面・ログインの画面の3つを選び、応答の状態と画面を保存して、更新のあとに同じ3つを同じ方法で開き、見比べた結果を「同じ」「違う」で書く
13項目のあとに、結果を日付つきで1枚にまとめるのがよい。サイトの数を、「範囲に入らない」「入る・更新予定あり」「入る・更新済み」「分からない」の4つに分けて書く。分からないが残るなら、そのサイトの名前と、聞く相手を書く。
06 代替・他の選択肢 — 誰が更新するかで、確かめ方が変わる
立場ごとに、版の確かめ方が違う
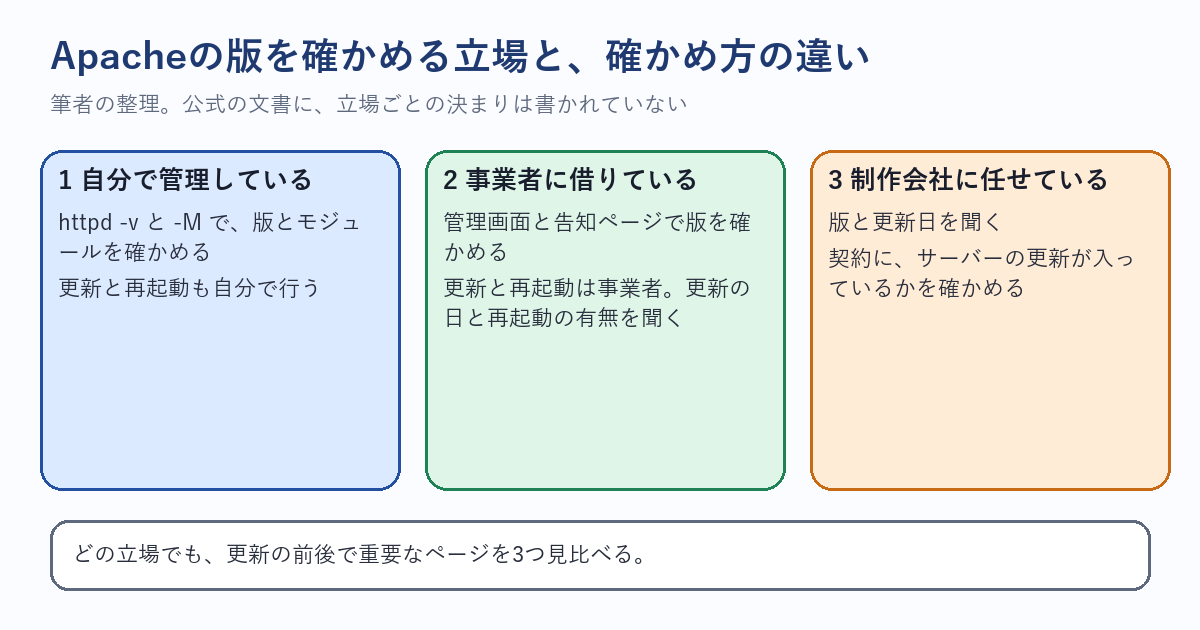
表は、一般的な運用を、筆者が整理したものである。公式の文書に、どの立場が何をするべきだという記述は無い。
| 立場 | 版の確かめ方 | 更新と再起動をする人 | 確かめるときの落とし穴 |
|---|---|---|---|
| 自分でサーバーを管理している | httpd -vと-Mの出力 | 自分 | OSの配布元の版の表示が、公式の番号と違うことがある |
| レンタルサーバーの共用 | 事業者の管理画面と告知ページ | 事業者 | 管理画面にApacheの版が出ないことがある。出ないなら問い合わせる |
| VPSなどを借りて自分で運用 | サーバーに入って確認 | 自分 | 更新だけして再起動が後回しになる |
| 制作会社に運用を任せている | 制作会社に版と更新日を聞く | 制作会社 | 契約の範囲に、サーバーの更新が入っているか分からない |
| CDNやWAFを前に置いている | 配信元のサーバーを別に確かめる | 配信元の管理者 | 前に置いた部品が通信を整えても、配信元の版は変わらない |
外から調べる道具を使うときの限界
外から読めるWebページの応答だけでは、動いているApacheの版は分からないことが多い。応答の見出しに版が出ない設定のサーバーがあるためである(筆者の経験で、公式の文書で確かめた話ではない)。外から調べる無料の道具は、使い方によっては、応答の状態や見え方の変化を確かめる助けになる。当サイトの無料ツールでは、🔧 WEBサイトの外からできるセキュリティ対策監査ツールが、外から見える範囲の状態を調べる。ただし、外から調べて何も出なかったことは、内側の版が新しいという証明にならない。
更新の前後を見比べる道具
更新の前後で、ページの中身が同じかを確かめる作業は、手で行うと抜けやすい。無料ツールの🔧 WEBサイト総合分析・レポートツールは、ページの構成や数を並べて見る道具で、更新の前後に同じページを調べて結果を見比べる素材になる。ログインして使う🔧 WEBサイトの状況チェック・比較ツールもある。どの道具も、出た数字を鵜呑みにせず、ブラウザで同じページを開いて、画面も見る。
モジュールを止めるという選択肢について
読んだ公式の一覧には、モジュールを止めることを回避策として勧める記述は、見つからなかった。モジュールを読み込んでいない構成なら、そのモジュールの問題の影響を受ける場面は、そもそも少ないはずだが、これは一般的な見方で、公式が3件について書いていることではない。止めてよいかどうかは、そのモジュールを使っている機能(HTTP/2での配信、証明書の自動更新、仮想ホストの振り分け)が止まっても困らないかを見て決めることになる。確かめる前に止めると、サイトが開かなくなる場合がある。判断が付かないときは、版を上げる作業を先に行い、モジュールを止める話は、事業者や設計した人に聞いてからにする。
07 当サイトで確かめたこと — 11月18日に更新し、前後で応答と画面を比べた
2026年11月18日に行ったこと
当サイトは、2026年11月18日に、Webサーバーを修正版へ更新した。更新の前後で、複数のページの応答と画面を比べ、前後で同じだった。この記事では、サーバーの版の数字、読み込んでいるモジュールの有無、設定の中身は書かない。外に出すと、狙われやすい場所の案内になるためである。
確かめていないこと
この記事の05章の13項目を、当サイトですべて行ったかどうかは、確かめていない。確かめ方だけを書く。表の列を作り、サイトごとに現在の版、範囲に入るか、モジュールの有無、更新の予定日と完了日を埋める。埋められない項目は、埋められなかったと書く。
実務のヒント
更新の前後を見比べるときは、日付、見たページの数、同じだったか違ったかの3つだけを書く。画面の細かい値までは書かなくてよい。あとから読み返せるのは、この3つである。
08 このテーマの、ここまで — 「サーバーのソフトの更新を、どう確かめるか」を、当サイトが扱ってきた記録
Apacheの更新を確かめた記録
当サイトは、サーバーのソフトの更新を、版の番号だけで済ませず、自分の構成に当てて読む作業を続けてきた。当サイトの記事「記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だった」は、解説記事のチェックリストを当サイトに当てたら、Apacheが対象だったことを書いた記録である。当サイトの記事「Apache HTTP Server 2.4.69が10月1日に出た。セキュリティの修正は20件で、重大度は「中」5件・「低」15件」は、10月1日の2.4.69の20件を、版と使っている機能で読み合わせる13項目だった。今回の記事は、その続きの版を扱う。
更新の確かめ方を扱った記録
当サイトの記事「PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だった」は、修正が入ったかを、版の表示ではなく値で確かめる方法を書いた。当サイトの記事「待っていた圧縮の部品の修正版が、配布元に出ていた朝」は、版の番号ではなく変更の記録で確かめ、替えたあとも古い部品を掴んだ処理が残った経験である。当サイトの記事「PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だった」は、期限の日に確かめた4つと、期限を自分のサイトの期限に読み替える話だった。
担当サイトの一覧表を作る記事
今回の確認で出てくる「サイトの一覧表」は、当サイトの記事「PHPの修正版が出た日に「どのサイトが当たるか」を数分で答えるには、担当サイトの一覧が要る」が扱った一覧表と同じ形である。更新の窓口の確認は、当サイトの記事「国家サイバー統括室が、ウェブサイトやモバイルアプリの事業者に、基本的な不正アクセス対策の徹底を呼びかけた。原本の章立ては運用・管理、設計・開発、サプライチェーンの3つ」の、サイトの一覧とサポート期限の確認と、同じ根から出ている。この記事は、「版」と「使っているモジュール」の2つの列を足すところが、これまでと違う。
この記事の位置
この記事は、2.4.71の3件について、公式の一覧が書いていることと、書いていないことを分け、確かめる順番を示すための記事である。攻撃の手口は書かない。自分のサーバーが当たるかどうかは、この記事では判断できない。判断できるのは、サーバーを管理している人と、事業者である。
現在の貴方のIPアドレス
このサイトで書いている人