WEBサイト
Cloudflareは、AIで自動化された侵入の試みの通信が10月1日から30倍になったと報告した。事例の原因は期限のない鍵 ── 外から見える入口・鍵・環境の分け方を確かめる13項目(2026年11月時点)
Cloudflareは、AIで自動化された侵入の試みの通信が10月1日から30倍になったと報告した。事例の原因は期限のない鍵 ── 外から見える入口・鍵・環境の分け方を確かめる13項目(2026年11月時点)
目次
01 何が書いてあるか — 通信は30倍になった。ただし、数えているのは試みの量で、破られた数ではない
出典について
この記事は、2026年11月16日に開いて読んだ次のページの内容を書いている。CloudflareのブログAdapting to AI penetration testing orchestrators(ページのデータ上の公開日は2026年11月13日(UTC))、CloudflareのAPIトークンの作り方のページ、Cloudflare Accessの自己ホスト型アプリの公開のページ、レート制限の規則のページ、GitHubのOpenID Connectの説明、NISTのSP 800-207(ゼロトラスト・アーキテクチャ)である。英語の文は引用せず、日本語で言い換えて書いた。ページに書かれていなかったことは、書かれていなかったと書く。
この記事の範囲
この記事は、守る側の話だけを書く。侵入の試みの方法や、道具の使い方、手順は書かない。サイトを運営する人が、自分の持ち場で、外から見える入口と、鍵と、環境の分け方を確かめるための記事である。
報告が挙げた数字
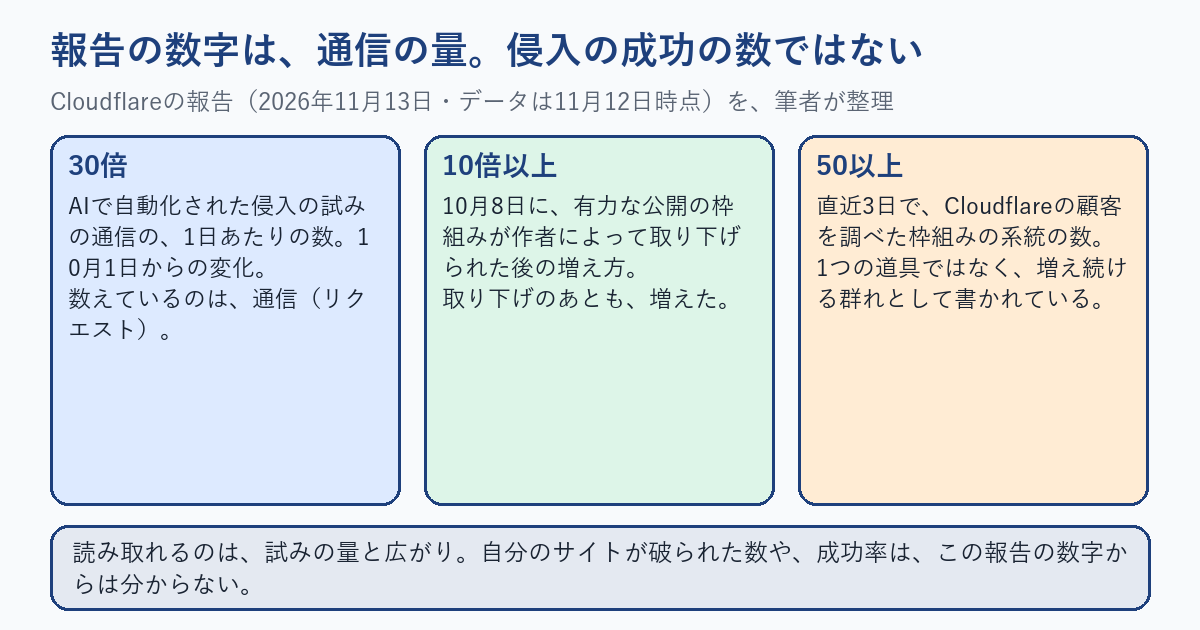
Cloudflareは、AIで自動化された侵入の試みの通信が増えているという報告を、2026年11月13日に出した。ページが挙げる数字は、まず、こうした道具からの1日あたりの通信が、10月1日から30倍になったこと。次に、10月8日に有力な公開の枠組みが作者によって取り下げられたあとでも、10倍以上に増えたこと。そして、直近の3日間にCloudflareの顧客を調べた枠組みの系統が、50以上あったことである。「50以上」は直近の3日間の数で、11月12日という日付が付いているのは、一部の系統が、知られている枠組みの6割を超えたという記述と、図の推移である。どれも、記事を読む日(11月16日)の値ではない。
ページは、この種の道具が、見つけた機器やサービスを順に調べ、確かめ、次の手を決める流れを、人の手を介さずに回せるようになったと書く。複数の自動の担当が並行して動くので、1人の攻める側が、複数の組織を同時に調べることもできる、という説明である。
事例で挙がった原因は、期限のない鍵
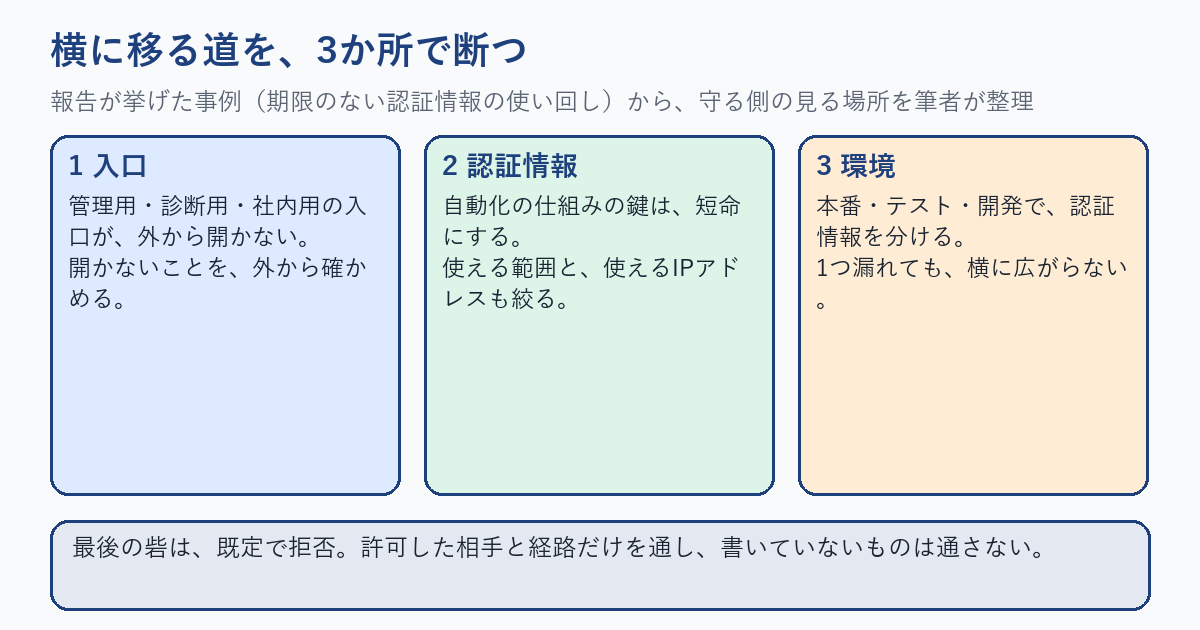
ページには、実際に起きた事例の振り返りも載っている。いくつかの事例で、まず別の大きなクラウドの環境に入られ、そこから、顧客のCloudflareの環境へ移った。原因の分析は、CI/CD(自動で試験や公開を行う仕組み)の中で使われていた、期限のない固定のトークンが侵害されたことだった、とページは書く。ページは、これを認証情報の扱いのよくある不備と呼ぶ。別の例では、アカウント全体に効くAPIトークンに、IPアドレスの制限も回数の制限もなかった。
守りとして挙げられた6つの柱
対策として、ページは「現代的なセキュリティの型」を6つの柱で示す。名前を意訳すると、次のとおりである。入口にWAFとレート制限を置く、公開の画面に異常の検知を置く、ボットの識別と挑戦を使う、ゼロトラストで、管理用の入口を外から取り除く、受け取る通信をスキーマと相互認証で検査し、既定で拒否する、そして脅威の情報を使って早く気づく。この記事は、このうち、サイトの運営者が自分の持ち場で確かめやすい部分に絞る。
日付の読み方
報告のページには、日付が3種類出てくる。ページのデータ上の公開日は2026年11月13日、11月12日の日付が付くのは一部の系統の割合の記述と図の推移、そして事例の振り返りは、直近の数週間から数か月の出来事を含む。記録に書き写すときは、これを混ぜない。たとえば、「10月8日に有力な枠組みが取り下げられた」は、数字の起点ではなく、増え方を読むための出来事の日付である。日付を3つに分けて書いておけば、後で数字を見直すときに、どの日の話かを迷わない。
02 なぜ・背景 — 自動化で変わるのは、攻め手の数と速さ。小さな設定の穴ほど、早く見つかる
人の手が要らなくなると、数と速さが変わる
報告の核は、調べる側の数と速さが、人の作業の量に縛られなくなったという点にある。人が1つずつ確かめていた頃は、小さなサイトの小さな設定の穴は、見つかるまでに時間がかかることが多かった。自動化された道具は、公開されている機器やサービスを機械的に順に調べるので、設定のわずかな不備も、早く見つかると、ページは書く。
これは、サイトが狙われやすくなったという話ではない。調べられる回数が増えるという話である。調べられる回数が増えると、外から見える入口の数と、それぞれの閉じ方が、そのまま効いてくる。
「入れた後に横へ移る」ことが事例の中心
事例の振り返りで目立つのは、入口の突破よりも、入ったあとに、盗んだ認証情報で別の環境へ移ることである。期限のない鍵は、盗まれた日から何か月も有効なままになりうる。1つの環境で得た鍵が、別の環境でも通れば、被害は横に広がる。ページが挙げた対策のうち、鍵を短命にすること、鍵の使える範囲を絞ること、環境を分けることは、この横の広がりを断つ手段である。
実務のヒント
制作や運用の担当者が持つ鍵は、サイトのログインだけではない。自動で公開する仕組みの鍵、解析やクラウドのAPIの鍵、メールの送信の鍵がある。どこに何の鍵があるかの一覧を持つ人は、思ったより少ない。まず一覧を作ることが、最初の守りになる。
外から見える入口は、思ったより多い
管理画面のほかにも、外から開く入口はある。開発のときに作った診断用の画面、古い試験用のページ、社内向けの資料の置き場、バックアップの置き場、解析やメールの設定の画面などである。制作を引き継いだサイトでは、誰が作ったか分からない入口が残っていることもある。報告が、小さな設定の不備も早く見つかると書くのは、こうした忘れられた入口を指している、と読める。まずは、運営者に聞いて、思い当たるものを書き出し、数を見る。
WEBディレクターの持ち場との関係
WEBディレクターは、サーバーの設定を直接触らないことも多い。それでも、「管理画面が外から開くか」「公開の仕組みの鍵に期限があるか」「テストと本番で同じ鍵を使っていないか」は、制作会社や運用担当者に聞ける。聞いた答えを、表に書いて残すことが、この記事の05章のチェックリストの中身である。
03 用語 — 公式の文書が使う言葉を、先に分けておく
この記事で使う8つの言葉
表は、読んだページの説明を、筆者が整理したものである。右の列に、読んだページを書いた。
| 言葉 | 公式の文書が書く意味 | 読んだページ |
|---|---|---|
| 自動化された侵入の試みの枠組み | 調べる・確かめる・決める・実行する、の流れを、人の手を介さずに回す道具。複数の担当が並行して動く | Cloudflareの報告 |
| 枠組みの系統 | 報告は、50以上の系統が顧客を調べたと書く(「同じ元から派生した道具のまとまり」という言い方は、この記事の筆者の整理) | Cloudflareの報告 |
| CI/CD | 試験や公開を自動で行う仕組み。事例では、中で使う固定のトークンが侵害された | Cloudflareの報告 |
| 短命のトークン | 実行のたびに発行される、有効な期間の短い認証情報 | GitHubのOpenID Connect |
| トークンの期限とIP制限 | APIトークンに、有効期限と、使えるIPアドレスの制限をつける任意の設定 | CloudflareのAPIトークン |
| 既定で拒否 | 許可の規則に合う相手だけを通し、書いていないものは通さない設計 | Cloudflare Access |
| レート制限 | 一定の期間の通信の数の上限を決め、超えたら対処する規則 | レート制限の規則 |
| ゼロトラスト | 通信元のネットワークの場所だけでは、信頼を与えない考え方 | NIST SP 800-207 |
「短命」と「期限つき」は同じではない
GitHubの説明は、仕組みを、実行のたびに提供元から短命のトークンを受け取る形として書く。クラウドの鍵を、長く使える秘密として保存しなくて済む、という利点である。一方、CloudflareのAPIトークンのページは、有効期限とIP制限を、任意の設定として書く。つまり、期限をつけるかどうかは、作る人が選ぶ。期限が「ない」鍵は、作るときに何も選ばなければできてしまう、という読み方ができる。
ゼロトラストは製品の名前ではない
NISTの文書は、ゼロトラストを、防御の中心を、ネットワークの境界から、利用者・資産・資源に移す考え方の集まりとして説明する。製品を買えば済む話ではない。この記事では、「ネットワークの中にいるから信頼する」を、やめるという意味だけで使う。
レート制限は万能ではない
レート制限の規則のページは、同じ相手から一定の期間に届く通信の数に上限を決め、超えたら対処する仕組みだと書く。ログインの口を、繰り返しの試行から守る例も挙がっている。同じページは、集計に短い遅れがあるので、上限を超えた分が少し通ることもあると書く。つまり、レート制限は、通信の数を抑える手段であって、入口そのものを閉じる手段ではない。入口を閉じることと、数を抑えることは、別の層の守りである。
04 型別 — 適用範囲、書かれていないこと、確かめる手順
適用範囲: 誰の何の話か
報告が書くのは、Cloudflareが見ている通信と、Cloudflareの顧客の環境で起きた事例である。この記事で扱うのは、そのうち、外から見える入口、自動化の仕組みの鍵、本番とテストの分け方の3つである。Cloudflareを使っていないサイトにも、この3つは当てはまる。ただし、ページが挙げる具体的な製品の機能は、Cloudflareの契約と設定が前提になる。
確かめていないこと
報告の数字には、読むときに分けておくことがある。数えているのは、通信の量で、成功した侵入の数ではない。また、Cloudflareが見ている範囲の数字なので、インターネット全体の数字とは限らない。ページが挙げる系統の数や、通信の増え方が、自分の担当サイトにどれだけ届いているかは、この記事では確かめていない。
注意
「30倍」は、起点を10月1日に置いた比較である。起点の日が違えば、倍率は変わる。記録に書き写すときは、倍率だけでなく、起点の日付とデータの日付を一緒に書く。
手順: 3つの場所を、外から中へ順に見る
確かめる順番は、外から中へ進む。最初に、外から見える入口を数える。次に、自動化の仕組みと、APIの鍵を数える。最後に、環境の分け方を見る。それぞれ、担当者に聞いて、答えを表に書く。手元で確かめられるのは、外から開くかどうかの1点だけで、設定の中身を見る必要はない。
聞くときの言い方
制作会社や運用担当者に聞くときは、「安全ですか」と聞かない。答えが「はい」か「いいえ」で終わってしまい、表に書けないからである。「管理用の入口は、いくつありますか」「自動で公開する仕組みの鍵に、期限はありますか」のように、数と、ある・ないで答えられる形に直す。答えが返ってきたら、聞いた日と、答えた人の役割を、一緒に書く。担当者が答えを知らなかった場合は、知らなかったと書く。それも、確かめた結果の1つである。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、Cloudflareの報告のページと、担当サイトの運営者への問い合わせ、ログインしていないブラウザを用意して、上から順に進める。守る側の確認だけで、外へ試しの通信を送る項目は入れていない。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- Cloudflareの報告を開き、通信が30倍になったと書く期間の起点の日付と、数字のデータの日付を、記録の表に書き写す
- 同じ報告で、守りとして挙げられた6つの柱の名前を、記録の表に書き出して、数を書く
- 担当サイトの運営者に聞き、管理用・診断用・社内向けの入口を、5つまで書き出す
- 書き出した入口を、ログインしていないブラウザで1つずつ開き、出た画面を、ログインを求める・拒否される・通常の画面、のどれかで書く
- 通常の画面が出た入口があれば、閉じる担当者と期限を、記録の表に1行書く
- 自動で公開や試験をする仕組みと、APIで使う鍵・トークンを、運営者に聞いて一覧に書き出し、件数を書く
- 一覧の各行に、有効期限があるか、使えるIPアドレスを絞っているかを、ある・ないで書く
- 期限のない鍵を3つまで選び、期限つきや短命のものに替えられるかを、担当者に聞いて答えを書く
- 本番・テスト・開発の3つの環境で、同じ認証情報を使っていないかを、環境ごとの一覧を並べて、同じ・違うで書く
- テストや開発の環境から、本番のデータや管理の画面に入れるかを、担当者に聞いて、できる・できないで書く
- 公開している入口のうち、許可した相手だけを通す設定になっているものの数と、許可の一覧を持たないものの数を、書く
- 鍵が漏れたときに、誰が、どの画面で、何分以内に無効にするかを、1行で書く。画面を実際に開いて、場所を確かめてから書く
- この報告と、挙げられた対策のページを、次に確かめ直す日を、記録の表に書く(月に1回を目安にする)
記録の表の形
記録の表は、5つの列があれば足りる。確認した項目の番号、確認した日、確認した人の役割、結果(数か、ある・ないか)、次にやることである。結果の列に、文章を長く書かない。長く書きたくなったときは、数と、ある・ないに分けて、次の行に書く。この形にしておくと、月に1回の見直しで、前の月との違いが、数字で比べられる。
鍵が漏れたと分かったときの順番
05章の12項目目は、鍵が漏れたときに誰が何分以内に無効にするかを、1行で書く項目である。この1行を書くときは、順番を決めておく。最初に、漏れた鍵を無効にする。次に、その鍵で何ができたかを、記録で見る。そのあとで、新しい鍵を作り、使っている仕組みに配り直す。順番を逆にすると、無効にするまでの時間が延びる。鍵を無効にする画面の場所を、実際に開いて確かめるのは、このためである。
06 代替・他の選択肢 — 守りの手段は、効く場所が違う
手段を、場所ごとに並べる
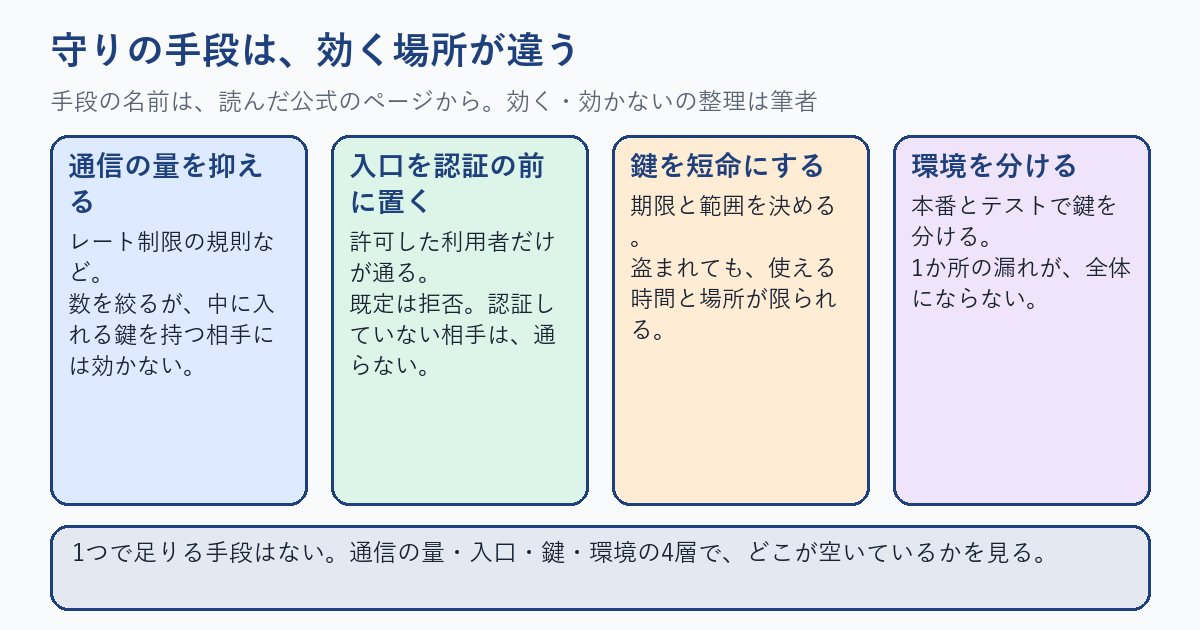
表は、読んだページに出てくる手段を、効く場所と、効かない場所に分けて並べたものである。「効かない場所」の列は、ページの書き方から、筆者が整理した読みで、公式が列挙したものではない。
| 手段 | 効く場所 | 効かない場所(筆者の整理) | 読んだページ |
|---|---|---|---|
| レート制限の規則 | 同じ相手からの通信の数を抑える。ログインや問い合わせの口を、繰り返しの試行から守る | 数を抑えるだけで、盗まれた鍵で入る相手には効かない。集計の遅れで、少し通るとページが書く | レート制限の規則 |
| 入口を認証の前に置く | 許可の規則に合う利用者だけが、画面に届く。既定は拒否 | 置き忘れた入口は守れない。経路の抜けがあると、認証を迂回される | Cloudflare Access |
| 短命のトークン | 自動化の仕組みの鍵を、仕事の間だけ有効にする | 仕事の間の悪用は防げない | GitHubのOpenID Connect |
| トークンの期限・IP制限 | 盗まれた鍵が使える期間と、使える場所を狭める | 設定しなければ効かない(任意の設定) | CloudflareのAPIトークン |
| 環境の分離 | 1つの環境の漏れが、別の環境に広がるのを抑える | 分けたつもりで、同じ鍵を使っていると効かない | Cloudflareの報告 |
入口を認証の前に置くときの注意
Cloudflare Accessのページは、すべてのAccessのアプリが、既定で拒否になり、許可の規則に合う利用者だけが通ると書く。同じページは、Accessを作らずにアプリを公開すると、誰でも開ける状態になるとも書く。さらに、Accessを通らずに配信元へ直接届く経路があると、認証が迂回されるので、配信元でも、Accessを通った証明を確かめるよう勧める。順番も大事で、認証の入口を先に作ってから、経路を開ける。
手段を足す順番
5つの手段を、一度に全部やる必要はない。順番を決めるときは、閉じるだけで済むものから始める。使っていない入口を閉じることは、設定を足さずに、見える入口の数を減らす。次に、期限のない鍵を期限つきに替える。これは、鍵の作り直しを伴うので、公開の仕組みへの影響を、担当者と一緒に見てから進める。最後に、環境の分離のように、設計の見直しを伴うものを、時間をかけて進める。順番を決めた理由は、表の1行に書いておくと、後で見直すときに役に立つ。
判断の例を、3つの型で
| 型 | 状況 | 先に手を付けること |
|---|---|---|
| 小さなサイト | 管理画面と、問い合わせのフォームだけ | 管理画面を外から開かないようにする。次に、ログインの口へのレート制限 |
| 自動で公開するサイト | CI/CDやAPIの鍵がある | 鍵の一覧を作り、期限と範囲の絞り込みを確かめる |
| 複数の環境があるサイト | 本番・テスト・開発がある | 環境ごとの鍵の一覧を並べ、同じものがないかを確かめる |
用語
「既定で拒否」は、書いていないものを通さない設計のこと。許可の一覧に載っていない相手は、理由を問わず通らない。反対の「既定で許可」は、禁止の一覧に載っていない相手を通す。
確認に使う無料ツールの位置づけ
当サイトの無料ツールのうち、外からできるセキュリティ対策監査ツールは、公開されているサイトの外から見える状態を、まとめて確かめるためのものである。確かめられるのは、外から見える範囲だけで、自動化の仕組みの鍵の期限や、環境の分け方のように、中を見ないと分からないことは、担当者に聞く。パスワード・ジェネレーターは、鍵を作り替えるときの文字列を作るだけで、鍵を安全に保管する場所は作らない。ツールの出した結果は、記録の表の「結果」の列に、数で書き写す。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月16日の時点で確かめていないこと
この記事は、公式のページを2026年11月16日に読んで書いた。当サイトが、05章の13項目を行ったかどうかは、この記事を書いた時点では、確かめていない。当サイトに、Cloudflareの報告のような通信が、どれだけ届いているかも、確かめていない。確かめていないことを、確かめたように書かない。
これから確かめること
この記事を本番に出した日に、運営の担当者が、05章の3項目目から9項目目までを、当サイトの運営の範囲で行い、結果を、この章の末尾に日付つきで追記する。数だけを書き、入口の名前や、鍵の場所や、設定の中身は書かない。確かめられなかった項目は、確かめられなかったと書く。
実務のヒント
記録の表には、見つけた日、確かめた人の役割、結果の数、の3つだけを書く。入口の場所や、鍵の置き場所を書くと、記録の表そのものが、外に漏れたときの手がかりになる。表を共有する範囲は、運営の中に限る。
確認の結果を、依頼主や上司に報告するとき
確認の結果は、依頼主や上司に、数で渡す。たとえば、「外から開いた入口は、5つのうち0」「期限のない鍵は、一覧の12件のうち3件」「本番とテストで同じ認証情報は、1件」という形である。「安全でした」「危ないです」の一言にしない。数で渡せば、聞いた側は、次にどこを直すかを、自分で決められる。数が悪かった場合も、誰かの落ち度として書かない。入口や鍵が増えるのは、運用の中で自然に起きることだからである。見つけた日と、直す期限を、数の隣に並べて書く。
08 このテーマの、ここまで — 自動化された通信と、守る側の確認の記録
これまでの記録
当サイトは、ボットの通信と、守る側の設定を、何度か扱ってきた。ボットが世界の57%を占めた日は、アクセスログの中のボットの比率を、Cloudflareのデフォルト「AI bots ブロック」があなたのGEOを殺しているは、基盤の側の遮断が、検索の露出に響くことを扱った。「守る」から「見分ける」へは、通信の見分け方を、Verified AI Agent 37体を個別allowする WAF ルールの書き方は、確認済みの名乗りの扱いを書いた記事である。
静かな状態の読み方は、"何も起きていない"は、本当に安全かは、静かな状態を安全と読み替えないことを書いた記事である。この記事は、外から見える入口、鍵、環境の分け方を、数えて表に残すための記事である。
当サイトのほかの記事との対応
トークンの失効と、社内向けの画面が外から開かないかは、JPCERT/CCの国内の不正アクセスの注意喚起は10月23日に更新された。対策の節は、トークンの有効期限と失効を挙げているで扱った。この記事は、その続きとして、通信が増えている状況での、入口・鍵・環境の確かめ方に軸を置いている。配信元に直接つながる道が残っていないかは、Cloudflareは非公開IPの配信元を中継する構成を一般提供にした。使うにはCloudflare Oneの接続などの条件があるで扱った。
WAFが守る範囲の限界は、PHPの脆弱性にWAFの保護が入っても、PHPの更新は要る。Cloudflareは「追加の層」と書いたと、CloudflareはWAFを突破できるか試す公開の催しを始め、同じ記事に「更新の代わりにならない」と書いたが扱っている。
この記事の位置
この記事は、報告の数字の読み方、事例が示した原因、守りの手段の効く場所を、別々に並べ、混ぜずに確かめるための記事である。報告が、どの業種のサイトに、どれだけ届いているかは、この記事では判断しない。
2026年11月16日 — この記事の確認日
この記事の数字と内容は、2026年11月16日に、公式のページを開いて読み、日本語で言い換えて書いた。次に確かめる日は、2026年12月16日を目安にする。
現在の貴方のIPアドレス
このサイトで書いている人