WEBサイト
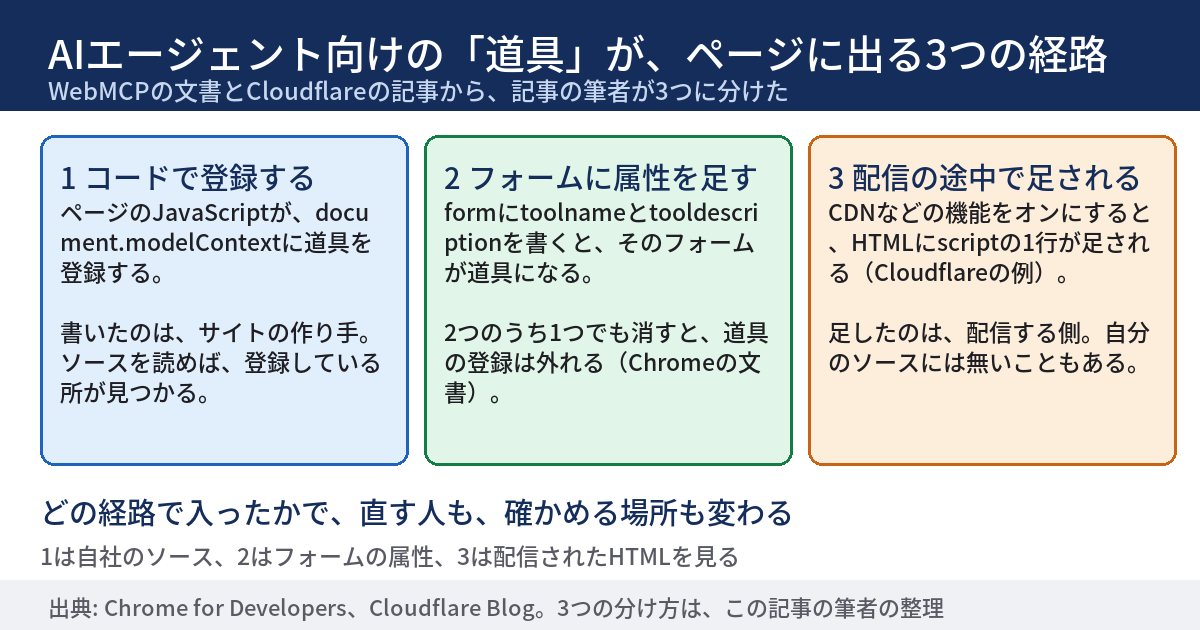
WebMCPは、ページがAIエージェントに操作の「道具」を差し出す実験段階の仕組み ── 自社のページに自分で選んでいない道具や差し込みが入っていないか確かめる13項目(2026年10月時点)
WebMCPは、ページがAIエージェントに操作の道具を出す実験段階の仕組みで、Cloudflareは設定ひとつでHTMLに1行を足せる。自分で選んでいない道具が入っていないか、ソースと配信されたHTM ...
テーマから探す(カテゴリ一覧) / キーワードから探す(タグ一覧)
WebMCPは、ページがAIエージェントに操作の道具を出す実験段階の仕組みで、Cloudflareは設定ひとつでHTMLに1行を足せる。自分で選んでいない道具が入っていないか、ソースと配信されたHTM ...
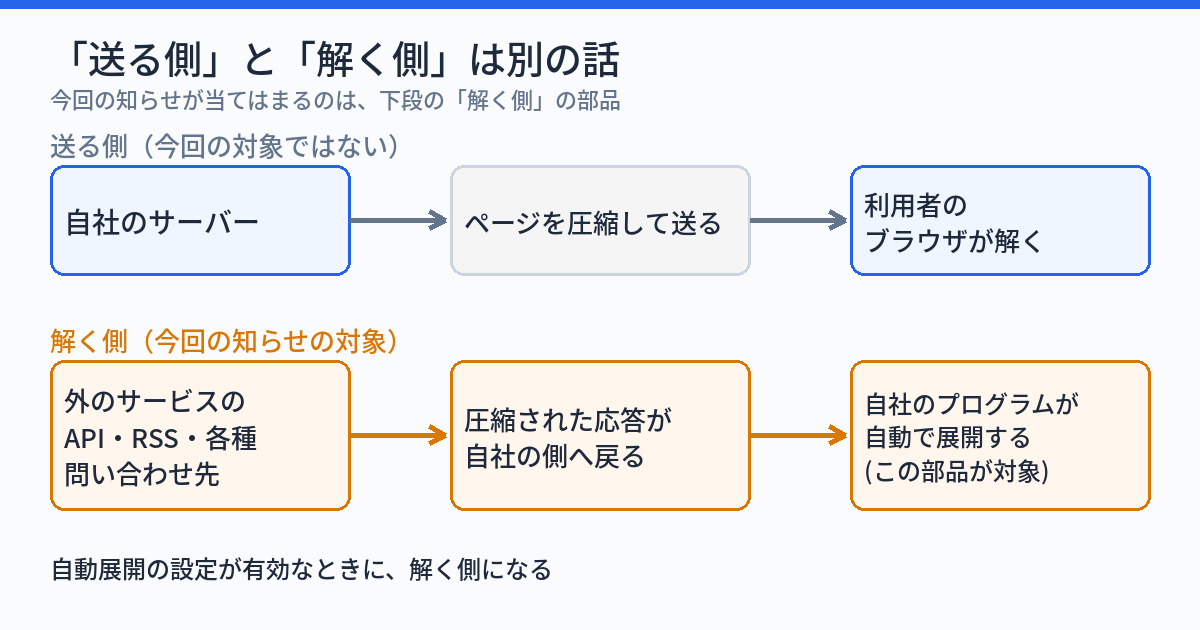
BrotliのデコーダーのCVE-2026-111497が、10月27日にCISAの悪用確認のカタログへ載った。条件は、外から来た圧縮データを自分の側のプログラムで展開すること。圧縮して配る設定とは別 ...
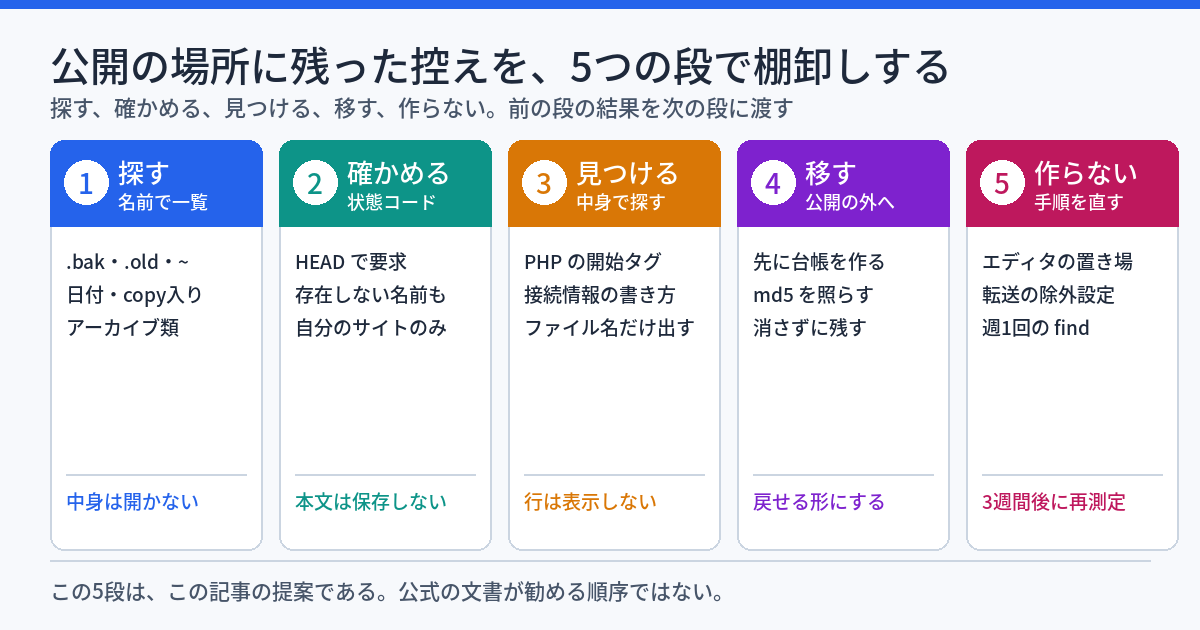
公開の場所に残った設定ファイルの控え(.bak・.old・日付付きの写し)を、名前で探し、状態コードで確かめ、外へ移す手順を5段にまとめた。OWASPとApacheとnginxの文書を読み、自分のサイ ...
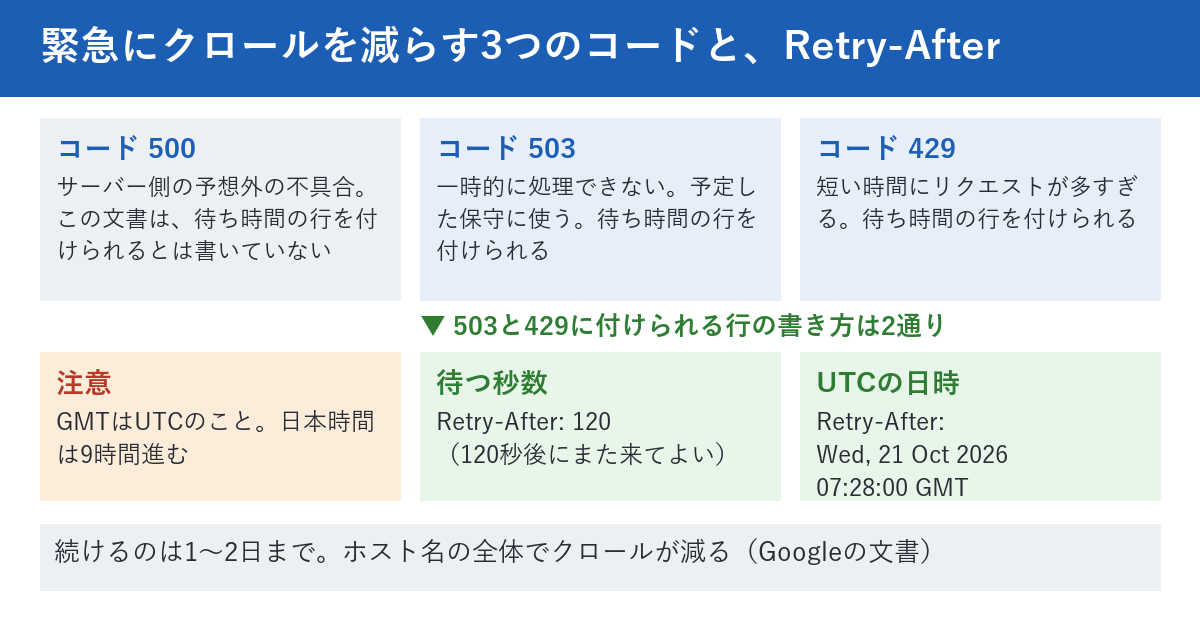
Googleは2026年10月6日、クロールを緊急に減らす手順の文書にRetry-Afterの書き方を加えた。手順自体は新しくない。保守や障害の画面が200・503・429のどれを返すか、待ち時間の行 ...