WEBサイト
nginxの重大な脆弱性5件は2026年11月18日に修正された(1.30.7/1.31.9)。影響は使っている機能で決まり、配布元のパッケージは版の番号が変わらずに直ることがある ── 前段や裏側のnginxを探して確かめる13項目(2026年11月時点)
目次
01 何が起きたか — nginxの重大な脆弱性5件が、2026年11月18日に修正された
出典について
この記事は、2026年11月21日に開いて読んだ次のページの内容を、日本語で書いている。IPAのNGINX脆弱性対策(2026年11月19日公開)、nginx.orgのトップページのニュース欄、1.30系の変更履歴、セキュリティの告知の一覧、Cloudflareの解説のブログである。F5の告知(K000164058)は、開こうとしたが開けなかった。IPAのページが出典として挙げていたWizの記事は、開いていない。ページの内容は、取得した結果を日本語に読み替えて書いたもので、英語の原文の引用は、この記事には入れていない。
公式のページが書いていること
nginxの開発元であるnginx.orgのトップページには、2026年11月18日の日付で、安定版の1.30.7と、開発版(メインライン)の1.31.9が出たと書かれている。説明には、脆弱性の修正が10件並ぶ。IPAは、翌日の11月19日に、このうちF5が2026年11月18日に公表した複数の脆弱性について注意を出した。IPAのページは、CVSS v4.0で9.2(Critical)とF5が評価した5件を挙げている。CVE-2026-123007、CVE-2026-123633、CVE-2026-121810、CVE-2026-123634、CVE-2026-113425である。
IPAのページには、影響の有無は、使っている機能や設定によって変わる、と書かれている。nginxは、サイトやAPIの手前に置く中継(リバースプロキシ)として使われることが多いため、自分でnginxを入れていなくても、前段や裏側にnginxが居ることがある。この記事は、その見つけ方と確かめ方を、手順にする。
5件を、読んだとおりに並べる
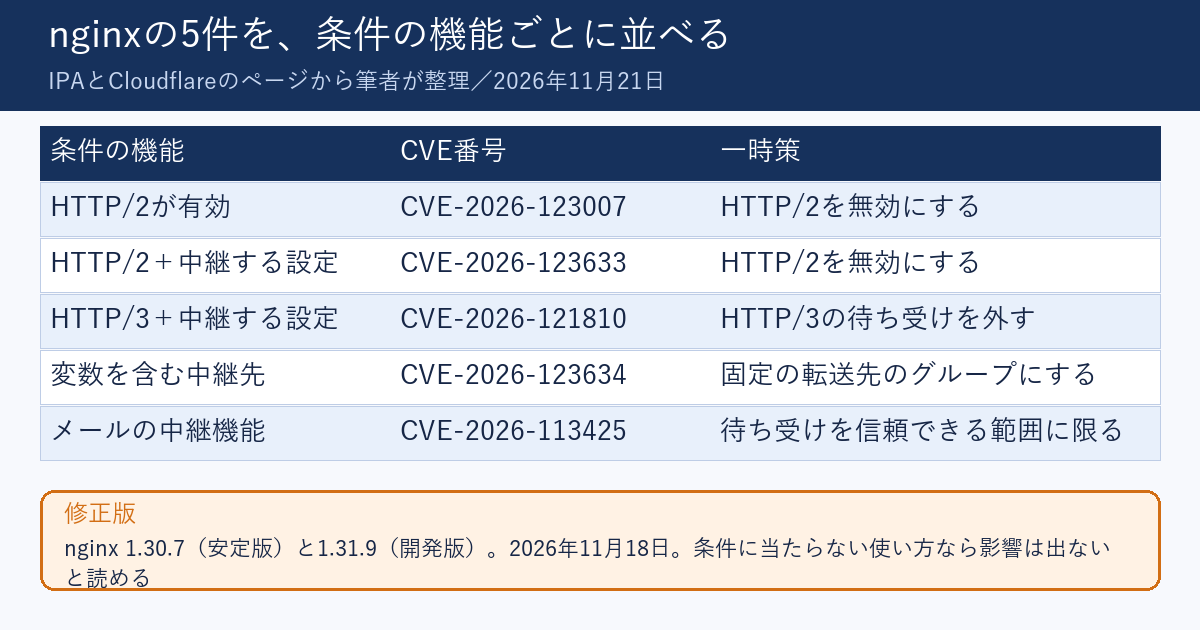
次の表は、IPAのページの対象の版と、Cloudflareのブログの条件の説明を、並べたものである。種類の呼び方は、筆者が日本語に読み替えた。表の「条件」は、ブログが書いた、影響が出る使い方である。攻撃の手順は、この記事には書かない。
| CVE番号 | 種類(読み替え) | 条件(ブログの記述) | 対象の版(NGINX Open Source・IPA) | 一時策 |
|---|---|---|---|---|
| CVE-2026-123007 | HTTP/2の制御の数値の桁あふれによるメモリの破損 | HTTP/2が有効 | 1.9.5〜1.30.6、1.31.0〜1.31.8 | HTTP/2を無効にする |
| CVE-2026-123633 | 解放したメモリの再利用(use-after-free) | HTTP/2、かつ転送先へ中継する設定で、接続の数の上限が足りない | 1.19.7〜1.30.6、1.31.0〜1.31.8 | HTTP/2を無効にする |
| CVE-2026-121810 | 解放したメモリの再利用 | HTTP/3(QUIC)、かつ転送先へ中継する設定 | 1.25.0〜1.30.6、1.31.0〜1.31.8 | HTTP/3の待ち受けを外す |
| CVE-2026-123634 | 解放したメモリの再利用 | 名前解決の設定、変数を含む中継先、サブリクエストの組み合わせ | 0.6.18〜1.30.6、1.31.0〜1.31.8 | 変数を使わず、固定の転送先のグループを指定する |
| CVE-2026-113425 | 解放したメモリの再利用 | メールの中継機能で、認証用の呼び出しを使っている | 0.5.33〜1.30.6、1.31.0〜1.31.8 | メールの待ち受けを、信頼できるネットワークに限る |
Cloudflareのブログは、5件とも、F5がCVSS 3.1で8.1(High)、CVSS 4.0で9.2(Critical)と評価した、と書く。どの件も、条件に当たらない使い方なら、対象の版を使っていても影響は出ないと読める。逆に、使っている機能が1つでも条件に当たるなら、版の番号を確かめる前に、更新の段取りを始める理由になる。
02 なぜ・背景 — 「うちはnginxを使っていない」は、前段と裏側まで見ないと言えない
nginxは、見えない場所に居る
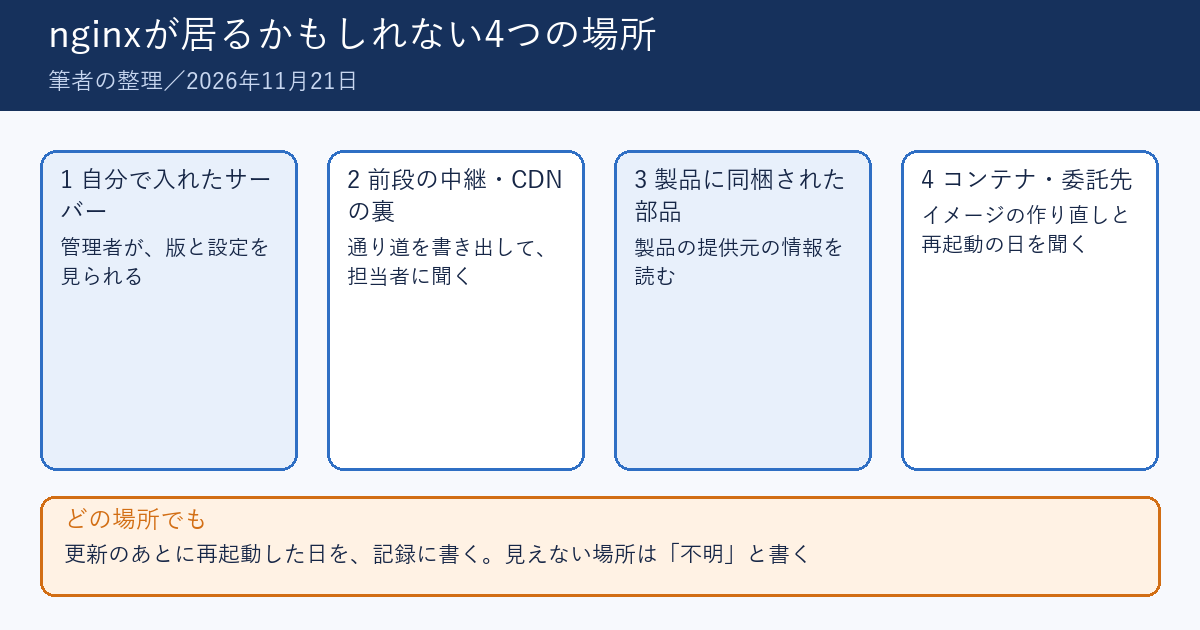
IPAのページは、nginxは、WebサイトやAPIの中継として使われることが多く、組み込み製品を使っている場合は、その提供元の情報も確認する必要がある、と書く。サイトを作る側から見ると、nginxは、自分で入れたものだけではない。レンタルサーバーやクラウドの上のサービスの前段、アプリの入れ物(コンテナ)の中、製品に同梱された部品の中に、居ることがある。自分の画面の設定にnginxという文字が無くても、運用を任せている事業者のサーバーの前に居る可能性は、残る。
前段に別の中継やCDNがあるサイトは、さらに考えることが増える。Cloudflareのブログは、自社のエッジは影響を受けないと書き、HTTP/2とHTTP/3の接続を、エッジで終えているため、ブラウザからの接続の段階では、保護されるものがあると書く。一方で、オリジンのサーバーに、直接つながる道が残っていると、その保護は効かない、とも書く。前段が守ってくれるかどうかは、「経由しない道があるか」で決まる。
重さの表記が、出どころで違う
IPAのページとCloudflareのブログは、5件とも、F5の評価のCVSS v4.0で9.2としている。ところが、nginx.orgの告知の一覧では、同じ5件の重さの表記が揃っていない。一覧のページによると、CVE-2026-123007とCVE-2026-113425は「major」、CVE-2026-123633、CVE-2026-121810、CVE-2026-123634は「medium」と書かれている。数値の評価と、開発元の重さの分類は、別のものとして並んでいる。どちらかだけで順番を決めず、自分の使い方が条件に当たるかを、先に見る。
用語
CVSSは、脆弱性の深刻さを数値で表す共通の物差しである。同じ脆弱性でも、評価する側や版(3.1と4.0)で数値が違う。この記事では、F5の評価として公式のページに書かれた数値を、そのまま書く。
同じリリースに、ほかの修正も入っている
1.30.7の変更履歴には、セキュリティの修正が9件並ぶ。5件のほかに、TLS 1.3などの暗号化の通信で、リクエストの本体を読むときに終わらなくなる問題(CVE-2026-118899)、aliasとtry_filesを併用したときのバッファのあふれ(CVE-2026-125283)、streamの機能でのクライアント証明書の検証と、ssl_prereadの入力の検証に関する2件(CVE-2026-120967、CVE-2026-123640)が書かれている。1.31.9には、開発版だけが対象のPROXY protocol v2に関する1件(CVE-2026-120993)も、並ぶ。
IPAのページは、5件のほかにも、同時に直された脆弱性が、公式のリリースの告知に載っている、と書く。更新するときは、5件に当てはまるかどうかではなく、更新そのものの要否を決める。5件のどれにも当たらない使い方でも、ほかの項目に当たるかもしれないからである。
注意
nginx.orgの告知の一覧のページには、日付の記載が無かった。また、CVE-2026-121810の番号が「CVE-CVE-2026-121810」と、重ねて表記されていた。誤記と読めるが、F5の告知で確かめられなかったので、この記事では、IPAとnginx.orgのトップページに書かれた番号を使っている。
03 用語 — 今回の知らせを読むときに出てくる言葉
この記事で使う10の言葉
表は、読んだページの説明をもとに、筆者が整理したものである。意味の右に、どのページを読んだかを書いた。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| nginx | Webサイトの前で、リクエストを受けて転送する中継(リバースプロキシ)などに使われるソフトウェア | IPA |
| NGINX Open Source | nginx.orgが出している、公開されている版。安定版と開発版(メインライン)がある | nginx.org |
| 安定版・開発版 | 今回は、1.30.7が安定版、1.31.9が開発版として、同じ日に出た | nginx.org |
| NGINX Plus | F5の有料の版。対象の版がCVEごとに違うため、F5の告知で確認する、とIPAが書く | IPA |
| HTTP/2・HTTP/3 | ブラウザとの通信の方式。HTTP/3はQUICという別の仕組みの上で動く | Cloudflare |
| リバースプロキシ | 外からの要求を受けて、裏のサーバーへ転送する役目の部分 | IPA |
| オリジン | CDNや中継の裏にある、本体のサーバー。直接つながる道が残ると、前段の保護は効かない | Cloudflare |
| バックポート | 新しい版の修正だけを、古い版に移して配ること。版の番号が変わらないことがある | IPA |
| リロードと再起動 | 設定の読み直しと、プロセスの入れ替え。ブログは、修正の後はリロードでなく再起動と書く | Cloudflare |
| 解放後使用(use-after-free) | すでに手放したメモリを、あとで使ってしまう不具合の種類 | nginx.org |
「版の番号が同じ」と「修正が入っていない」は別
IPAのページは、OSやパッケージの提供元が配るパッケージでは、版の表記が違ったり、修正がバックポートされたりすることがあるため、番号だけで判断せず、提供元の情報を確認するよう求めている。nginx -vの表示が1.30.6のままでも、修正が入っているパッケージが、ありうる。逆に、表示が新しくても、構成の側の理由で当たることもある。版の番号は、確かめる入口であって、答えではない。
リロードと再起動は、別の操作
Cloudflareのブログは、修正の適用のあとは、設定の再読み込みではなく、nginxの再起動が必要と書く。入れ替えたのは、ファイルであって、動いているプロセスではない。更新のあと、プロセスの開始時刻が、更新の時刻より新しいかを見る。同じ考え方は、PHPやWebサーバーの更新でも使える。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲: 誰に関係する話か
この記事が対象にするのは、自分でnginxを入れたWebサイトの担当者と、運用を任せているサイトの窓口の人である。前段に別の中継があるサイトも含む。更新を行うのが事業者でも、nginxが居るかどうかを聞き、返事を記録に残す役割は、窓口の人に残る。nginxを使っていないと、はっきり分かっている場合は、その確認の記録だけを残す。
確かめていないこと
次のことは、読んだページから確かめられなかった。第1に、F5の告知の中身である。開けなかったため、NGINX Plusの対象の版や、F5の評価の詳細は、この記事には書けない。第2に、nginx.orgの個別の告知の中身である。一覧と変更履歴の見出しだけを読んだ。第3に、1.30.7の変更履歴のページは長く、先頭の部分だけを読んだ。第4に、Cloudflareのブログの公開の日付は、取得した結果からは確かめられなかった。第5に、実際に悪用が起きているかである。読んだページには、悪用の報告は書かれていなかったので、判断しない。IPAのページには、追記があれば随時更新するとあるので、再び開いて確かめる。
手順: 5つの順番で確かめる
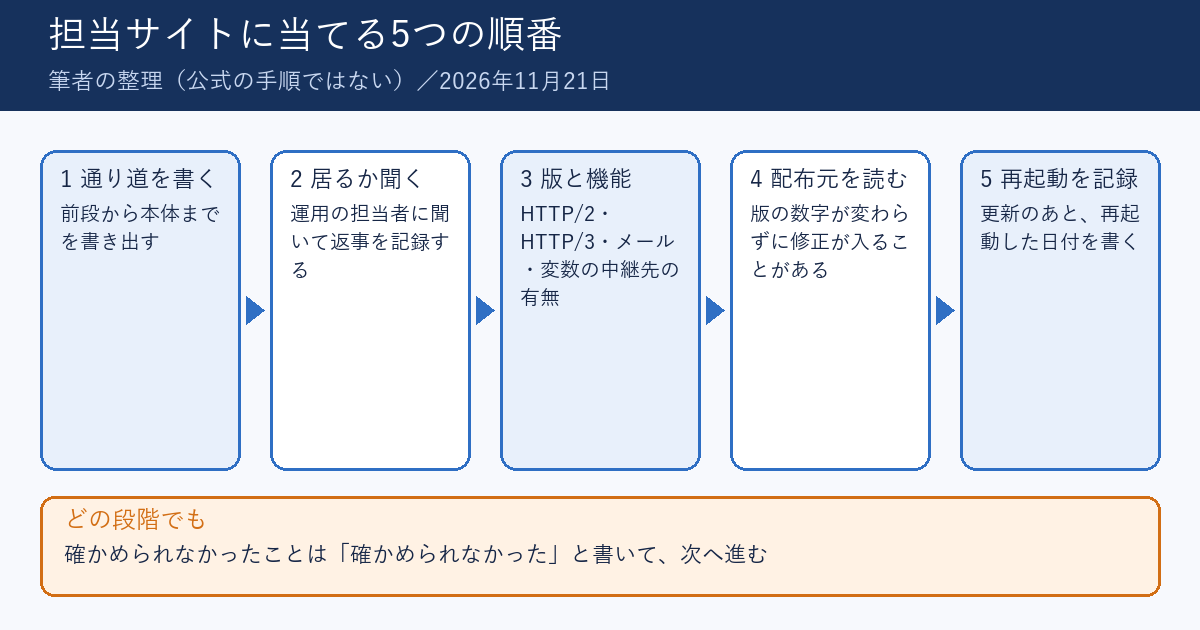
手順は筆者が整理したもので、公式の手順ではない。1つ目は、担当するサイトごとに、前段から本体までの通り道を書き出す。2つ目は、その途中に、nginxが居るかを、運用の担当者に聞く。3つ目は、居る場合に、版と、HTTP/2・HTTP/3・メールの中継・変数を使った中継先の有無を、確かめる。4つ目は、パッケージの提供元の情報で、修正の有無を確かめる。5つ目は、更新の担当と日を決め、更新のあとに再起動したかを記録する。どの段階でも、確かめられなかったことは「確かめられなかった」と書いて、次へ進む。
機能の有無を調べるコマンドの考え方
自分で管理しているnginxなら、管理者が、版と、組み込まれた機能を表示するコマンド(nginx -V)と、設定の全体を表示するコマンド(nginx -T)で、条件の機能を探せる。探す語は、http2、http3、quic、mail、proxy_pass、resolverの6つである。設定の表示には、パスワードやキーなどの秘密の値が混ざることがあるので、画面の共有や、チャットへの貼り付けは、しない。見つかった語の数と、置き場所の種類だけを、記録の表に書く。
実務のヒント
運用を任せている相手に聞くときは、「nginxを使っていますか」と聞くより、「前段から本体までの通り道に、nginxは居ますか。居る場合は、版の番号、HTTP/2とHTTP/3の有無、メールの中継の有無、最後に更新した日を教えてください」と聞く。1通で、5件の条件の大半が、返ってくる。
返事が来たときの読み方
返事が「更新済みです」だけのときは、何を、いつ更新したのかが読み取れない。更新した版かパッケージの名前と、更新した日、再起動した日の3つを聞き直す。「古い版なので関係ありません」という返事も、版の番号を聞いてから記録する。IPAの表のとおり、対象の版は、1.9.5や0.5.33のように、ずっと前から続いている。古いから関係ない、ではなく、古いほど対象の範囲に入りやすい。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、IPAのページ、nginx.orgのリリースの告知、運用の担当者の連絡先を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前は、サービスや時期で違うことがあるので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 担当しているサイトを1つ選び、前段から本体までの通り道(CDN・中継・本体のサーバー)を、紙かメモに書き出し、通り道の数を書く
- 書き出した通り道ごとに、運用の担当者へ「nginxは居るか」を聞く文を下書きし、聞く先の数を書く(分からなければ「不明」と書く)
- 担当の全サイトを一覧にして、nginxが「居る・居ない・不明」のどれかを列に書き、それぞれの数を書く
- nginxが居るサイトについて、版の番号を管理者から聞いて書き写し、IPAの表の「1.30.7・1.31.9より前」に当たるかを、「当たる・当たらない・読めない」で書く
- 配布元のパッケージを使っているサイトは、配布元の更新の情報の画面を開き、今回の修正が入ったかを、「入った・入っていない・書かれていない」で書く
- HTTP/2が有効かを、管理者に聞くか、設定の中の語(http2)を探して、「有効・無効・不明」で書く
- HTTP/3(QUIC)が有効かを、同じ方法で「有効・無効・不明」で書く
- メールの中継の機能を使っているかを、管理者に聞いて「はい・いいえ・不明」で書く
- 変数を含む中継先と名前解決の設定を使っているかを、管理者に聞いて「はい・いいえ・不明」で書く
- 前段のCDNや中継の裏にあるサーバーへ、前段を経由しない道があるかを、運用の担当者に聞き、「ある・ない・不明」で書く
- 更新済みのサイトについて、nginxのプロセスの開始時刻が、更新の時刻より新しいかを、管理者に聞いて「新しい・古い・不明」で書く
- IPAのページと、F5の告知を開き、開けたか開けなかったかを、2つそれぞれに書く(開けなければ「開けなかった」と書く)
- ここまでの結果を、確かめた日付と一緒に、「当たる」「当たらないと読める」「判断できない」の3つに分け、それぞれのサイトの数を書く
06 代替・他の選択肢 — 更新できないときの手段は、守れる範囲が違う
手段を並べる
表は、IPAのページと、Cloudflareのブログに書かれた手段を、筆者が整理したものである。どれを選ぶべきかを決める文は、どちらのページにも無い。
| 手段 | 守れると書かれたもの | 注意すること |
|---|---|---|
| 修正版へ更新して再起動する | 修正の対象の件すべて(恒久の対策) | 配布元のパッケージは、番号が同じまま修正が入ることがあるので、提供元の情報で確かめる |
| HTTP/2を無効にする | CVE-2026-123007とCVE-2026-123633の2件 | HTTP/3・変数の中継先・メールの3件には効かない。IPAも、5件すべての対策にならないと書く |
| HTTP/3の待ち受けを外す | CVE-2026-121810 | 外した結果、使えなくなる機能がないかを、先に担当者に聞く |
| メールの待ち受けを信頼できるネットワークに限る | CVE-2026-113425 | メールの中継を使っていないサイトでは、関係しない |
| 前段のCDNや中継を通す | ブログによると、HTTP/2とHTTP/3の接続の2件は、前段で終えるので保護される | 前段を経由しない道が残ると効かない。変数の中継先とメールの件は、設定や機能で決まる |
WAFでは、守れないと書かれている
Cloudflareのブログは、これらはプロトコルの層の脆弱性で、文字の並びを見て止める型のWAFのルールでは対処できないため、管理ルールを公開していない、と書く。WAFを入れているから、これらの件は止まっている、とは言えない。HTTP/2とHTTP/3の件が守られるのは、前段が接続を終えているからで、ルールが働いているからではない。CloudflareのWAFの更新の表を、動作と既定の状態で読み分ける方法は、CloudflareのWAF更新で、PHPの5つのルールは検知が更新されてもBlockのままで、Nuxt Image / IPXの新しいルールは既定で無効だったが扱っている。
一時策は、期限を決めて使う
IPAのページは、修正を適用できない場合の暫定策を案内している。ただし、一時策は、5件のうちの一部にしか効かないものが多い。一時策を入れた日と、修正版へ更新する予定の日を、一緒に記録に書く。期限が書かれていない一時策は、いつまでも残り、あとで読む人には、恒久の設定に見える。
実務のヒント
一時策を入れるときは、元に戻す方法を、同じ記録に書く。HTTP/2やHTTP/3を止めると、通信の方式が変わる。止める前後で、主要なページの表示の時間と応答の状態を、無料のツールで比べておくと、戻すかどうかを、数字で決められる。
外から見える情報には、限りがある
外から見える応答の情報で、nginxの有無や版が分かることがある。ただし、前段の中継が応答を書き換える場合や、版の表示を隠している場合は、分からない。外から見えた情報は、管理者に聞くときの材料にとどめる。自分のサイトの公開ページの状態を、更新の前後で比べるには、🔧 WEBサイト総合分析・レポートツールが使える。自分が運用を任されたサイトについて、外から見える状態を確かめるには、🔧 WEBサイトの外からできるセキュリティ対策監査ツールが使える。どちらも、今回の5件の対象かどうかは、判定しない。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月21日の時点で確かめていないこと
この記事は、公式のページを2026年11月21日に読んで書いた。当サイトの運営の側で、05章の項目を行った結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から順に、当サイトで行い、結果をこの章の末尾に日付つきで追記する。書くのは、「当たる」「当たらないと読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類だけにする。確かめられなかった項目は、確かめられなかったと書く。
実務のヒント
確かめた結果は、見つけた日と、確かめた人の役割だけを書く。「いつ、誰の役割が、何を見たか」の3つがあれば、あとから読み返せる。版の番号や設定の中身を、共有の資料に書くかどうかは、公開の範囲を見て決める。
08 このテーマの、ここまで — 「更新の知らせを、自分の担当に当てる」を、当サイトが扱ってきた記録
修正の知らせを、自分のサーバーに当てた記録
当サイトは、サーバーの部品の修正を、自分のサイトに当てる記事を、何本か書いてきた。記事のチェック項目を自分のサイトに当てたら、自分のサーバーが対象だったは、ウェブサーバーの更新の知らせを、記事を公開した日に当てた記録である。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版の番号でなく、条件で当てる読み方を扱った。今回のnginxの5件も、条件の機能が決め手になる点で、同じ読み方が使える。
Webサーバーの重大な修正を、知った日のうちに当てたは、更新から再起動までの流れと、前後で応答と画面を比べる方法を扱った。PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、版の番号が同じでも修正が入ることがある場合に、値で確かめる方法を扱った。今回のIPAの注意も、パッケージによっては、版の表示が変わらないことがあると書いており、同じ問いに戻る。
当サイトのほかの記事との対応
Webサーバーの更新の知らせの読み方は、Apache HTTP Server 2.4.71は11月11日に出て、mod_http2の重大な1件を含む3件を直した。対象の版の範囲は3件で違うが扱った。版と構成で対象かが決まる読み方は、KUSANAGIのHTTPヘッダーインジェクション(CVE-2026-117477)は、版と構成で対象かが決まり、JVNはApache httpdの環境を対象外と書くが扱っている。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、更新の順番と、更新のあとに確かめることを、まとめた。この記事は、そのどれとも違い、前段や裏側に居るnginxを探し出すところに絞っている。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。5件の脆弱性が、どのように悪用されうるかは、この記事では扱わない。確認の項目は、読んだページの内容から筆者が選んだもので、公式が確認項目として出したものではない。
2026年11月21日 — この記事の確認日
この記事の内容は、2026年11月21日に、ページを開いて読み、日本語でまとめた。F5の告知は開けず、Wizの記事は開いていない。nginx.orgの変更履歴は、長いページの先頭の部分だけを読んでいる。次に確かめる日は、IPAのページに追記があった日、またはnginx.orgに新しい版が出た日のどちらか早い日を目安にする。
このサイトで書いている人