WEBサイト
WordPress 7.1.3の7件の修正は、それぞれ別の機能に当たる ── 自社のWordPressで使っている機能と突き合わせて確かめる13項目(2026年10月時点)
WordPress 7.1.3の7件の修正は、それぞれ別の機能に当たる ── 自社のWordPressで使っている機能と突き合わせて確かめる13項目(2026年10月時点)
目次
- 01 何が起きたか — WordPress 7.1.3が10月6日に出て、7件のセキュリティ修正が入った
- 02 なぜ・背景 — 7件は別々の機能に当たり、告知は深刻度や悪用の有無を書いていない
- 03 用語 — 読み違えやすい言葉を先にそろえる
- 04 型別 — 7つの修正を、自社が使っている機能と突き合わせる順番
- 🅰 適用範囲 — 影響を受けるのは、WordPressで動いているサイト
- 🅱 公式が書いていないこと
- この記事が確かめていないこと
- 🅲 手順1 — 版と自動更新を確かめる
- 🅲 手順2 — 更新の前に、バックアップを取る
- 🅲 手順3 — 7つの修正を、機能ごとに見る
- 修正1 — 保留中のコメントと、管理画面のコメントの一覧
- 修正2 — 外部への通信の部品(WP_Http)
- 修正3 — エクスポート(WXR)の書き出し
- 修正4 — Authorロールと、固定表示
- 修正5 — 非公開・未公開の投稿のコメント
- 修正6 — Imgurの埋め込み
- 修正7 — {status}_{type}フック(開発側の話)
- 🅲 手順4・5 — 担当者に聞いて、結果を日付つきで残す
- 05 自分のサイトで確認するチェックリスト
- 06 代替・他の選択肢 — 更新を今すぐできないときと、更新後に確かめること
- 07 当サイトで確かめたこと
- 08 このテーマの、これまで
- 09 この記事のまとめ
01 何が起きたか — WordPress 7.1.3が10月6日に出て、7件のセキュリティ修正が入った
2026年10月6日に出たWordPress 7.1.3の告知
WordPressの公式ニュースに、2026年10月6日付で「WordPress 7.1.3 Maintenance and Security Release」(訳: WordPress 7.1.3の保守とセキュリティのリリース)が載った。2026年10月7日に告知の本文を開いて確かめた。冒頭の文は、次のとおりである。
"This security and maintenance release features 7 security fixes and 4 bug fixes."
(訳: このセキュリティと保守のリリースには、7件のセキュリティ修正と、4件のバグ修正が含まれる。)
続く文は、更新を急ぐように求めている。
"Because this is a security release, it is recommended that you update your sites immediately."
(訳: これはセキュリティのリリースなので、サイトを直ちに更新することを勧める。)
この記事は、更新を後回しにしてよいとは書かない。告知は「直ちに更新」を勧めている。そのうえで、7件の修正がそれぞれ別の機能に当たることを使って、「自社のWordPressで、その機能を誰がどう使っているか」を確かめる手順を整理する。
7件の修正を、機能の名前で並べる
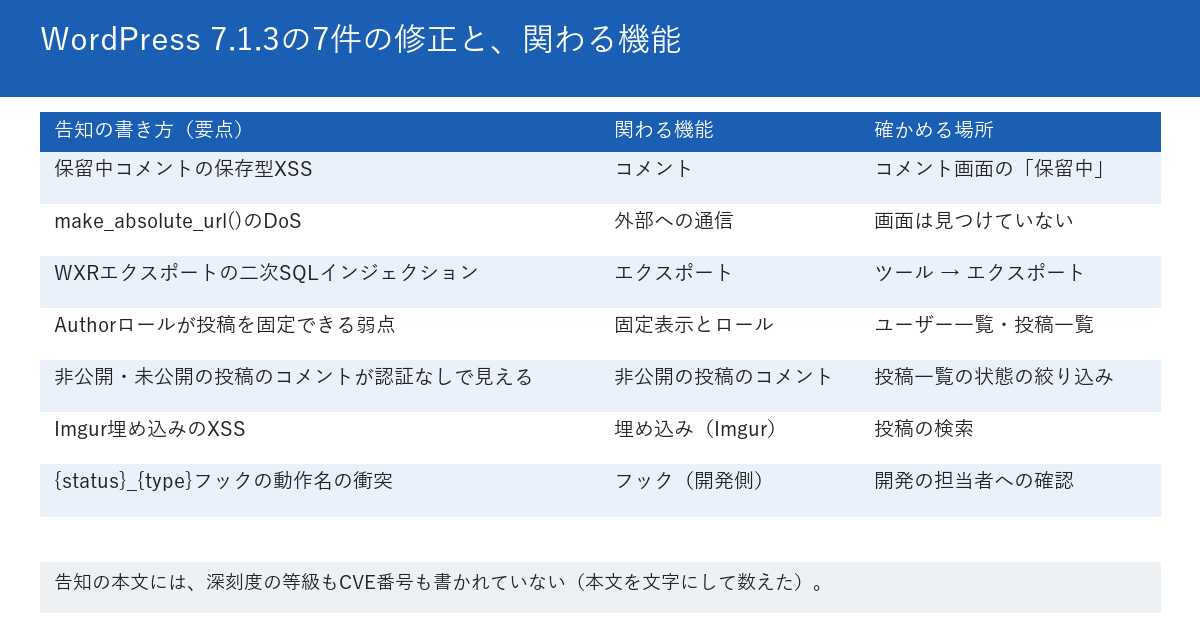
告知に書かれた7件を、関わる機能の名前で並べると、次の表になる。表の左の列は告知の書き方の要点で、真ん中の列は機能の名前、右の列は管理画面で確かめる場所である。
| 告知の書き方(要点) | 関わる機能 | 確かめる場所 |
|---|---|---|
| コメントの管理画面での保存型XSS。保留中のコメントを通じて起こせる | コメント | コメント画面の「保留中」 |
| WP_Http::make_absolute_url()のDoS | 外部への通信 | この記事では、利用者の側で確かめる画面を見つけていない |
| WXRエクスポートでの二次SQLインジェクション | エクスポート | ツール → エクスポート |
| Authorロールのユーザーが、投稿を固定できる弱点 | 固定表示とロール | ユーザー一覧・投稿一覧 |
| 非公開・未公開の投稿のコメントが、認証なしで見える | 非公開の投稿のコメント | 投稿一覧の状態の絞り込み |
| Imgurの埋め込みにXSSの弱点がある | 埋め込み(Imgur) | 投稿の検索 |
| {status}_{type}フックに渡す値が偽装でき、動作名が衝突しうる | フック(開発側) | 開発の担当者への確認 |
告知が書いていないこと
告知の本文を開いて、「CVE」「severity」(訳: 深刻度)「critical」(訳: 重大)の3つの語を探したところ、どれも0件だった(本文を文字にして数えた)。7件それぞれの深刻度の等級も、悪用が確認されたかどうかも、利用者側でできる回避策も、告知の本文には書かれていない。4件のバグ修正の内容も、本文には書かれていない。この記事も、書かれていないことを推測では埋めない。
02 なぜ・背景 — 7件は別々の機能に当たり、告知は深刻度や悪用の有無を書いていない
「版を見る」だけでは、足りないところがある
7.1.3に更新できたかどうかは、版の数字を1つ見れば分かる。ただし、版の数字からは、更新の前の期間に、その機能が使われていたかは分からない。たとえば、「非公開の投稿のコメントが認証なしで見える」という修正は、非公開の投稿にコメントが付いていたかどうかで、見直す範囲が変わる。
そこで、この記事は、7件の修正を、自社のWordPressで使っている機能の側から見直す作り方にした。当サイトの記事「WordPressは5日の間に、セキュリティ更新が2回出た ── 担当サイトの版・自動更新・バックアップを一覧で確かめる13項目(2026年10月時点)」は、版・自動更新・バックアップの3つを確かめる記事である。この記事は、その続きとして、機能の使われ方を確かめる。7.1.1と7.1.2の中身は、書き直さない。
古い版のサイトは、修正の到着を待つ形になる
告知は、古い版の扱いについて、次のように書いている。
"As a courtesy, the security fixes are being backported, where necessary, to all branches eligible to receive security fixes (currently through 4.7). As a reminder, only the most recent version of WordPress is actively supported. The backports are in progress and will ship as they become ready."
(訳: 好意として、セキュリティ修正は、必要な場合に、セキュリティ修正を受けられるすべての枝に、移植されている(現在は4.7まで)。念のために言うと、積極的にサポートされているのは、WordPressの最新の版だけである。移植は進行中で、準備ができたものから出る。)
読み取れるのは、修正が4.7までの古い版にも、必要なら移植されること、積極的にサポートされるのは最新の版だけであること、移植は「進行中」で出そろっていないことである。担当サイトが古い版に留まっている場合は、その版の修正が出ているとは限らない。
公式のリリースの一覧ページ(2026年10月7日に確認)は、7.1の枝について、次のように書いている。
"Only the most recent in the 7.1 series is safe to use and actively maintained."
(訳: 7.1の系列で、安全に使えて、積極的に保守されるのは、最新の版だけである。)
同じページには、7.1.3が2026年10月6日、7.1.2が9月22日、7.1.1が9月17日、7.1が8月19日と載っている。
「自動更新で届く」と「届いたと確かめた」は、別のこと
告知は、自動更新についても書いている。
"If you have sites that support automatic background updates, the update process will begin automatically."
(訳: 自動のバックグラウンド更新に対応しているサイトでは、更新の処理が自動で始まる。)
「始まる」と書かれているだけで、「完了した」とは書かれていない。更新が実際に終わったかは、自社の管理画面で版を見るまで分からない。確かめ方は、手順1に書いた。
03 用語 — 読み違えやすい言葉を先にそろえる
XSS・DoS・SQLインジェクション
用語
XSS(クロスサイトスクリプティング):サイトのページや管理画面に、攻撃者が用意したスクリプトを紛れ込ませ、見た人のブラウザで動かす弱点である。「保存型」は、そのスクリプトがサイトの中に保存されて、あとで見た人に届く形を指す。DoS:サイトや機能を、使えない状態や、極端に遅い状態にする攻撃である。SQLインジェクション:データベースへの問い合わせの文に、攻撃者が用意した文字列を紛れ込ませる弱点である。告知の「二次(second-order)」は、入り込む場所と、問題が起きる場所が別だという意味で使われることが多いが、7.1.3の告知はその中身を説明していない。
WXR・oEmbed
用語
WXR:WordPressの「エクスポート」の機能が作る、XMLの書き出しファイルの形式(WordPress eXtended RSS)である。公式の説明は、投稿・固定ページ・コメント・カスタムフィールド・カテゴリー・タグ・ユーザーなどが入ると書いている。oEmbed:他のサービスのURLを貼ると、そのサービスの表示の部品が埋め込まれる仕組みである。公式の説明は、WordPress本体が、埋め込める先を決めた内部のリストを持つと書いている。
Authorロールと、固定表示
用語
Author(投稿者):WordPressの標準のロールの1つで、公式の説明は、自分の投稿を公開して管理できる人と書いている。固定表示(Sticky):投稿を、フロントページの投稿の先頭に置き続ける機能である。公式の説明は、新しい固定の投稿が公開されるまで、その位置にとどまると書いている。
04 型別 — 7つの修正を、自社が使っている機能と突き合わせる順番
🅰 適用範囲 — 影響を受けるのは、WordPressで動いているサイト
7.1.3の告知が対象にしているのは、WordPressで動いているサイトである。WordPressではないCMSや、静的なサイトには、この告知は関係しない。担当サイトがWordPressかどうかは、外からも確かめられる。管理画面の入口、REST APIの入口、HTMLの中のwp-contentという道筋の3つを開いて、返事を見る方法がある。ただし、入口を移してあるサイトもあるため、「見つからなかった」だけでは、WordPressではないとは言い切れない。
🅱 公式が書いていないこと
次のことは、告知の本文には書かれていない。この記事も、断定しない。
- 7件それぞれの深刻度の等級と、CVE番号。
- 7件のうち、実際に悪用された例があるか。
- 修正が入る前に、利用者の側でできる回避策。
- WP_Http::make_absolute_url()のDoSが、どの機能の操作で引き起こされるか。
この記事が確かめていないこと
7件の弱点の中身(どういう入力で、何が起きるか)は、告知に書かれていないため、確かめていない。また、実際に更新を行って、動作を見ることもしていない。管理画面の名前は、公式のドキュメントの書き方に合わせたため、お使いの画面と表示が違う場合がある。
🅲 手順1 — 版と自動更新を確かめる
最初に、7.1.3に更新できているかを確かめる。管理画面のダッシュボードの「更新」の画面を開くと、いまの版が分かる。サイトヘルスの「情報」の画面にも、使っているWordPressの版の欄がある、と公式の説明に書かれている。
自動更新が働いているかは、サイトヘルスの「ステータス」の画面が手がかりになる。公式の説明は、重要な問題の例として、次の項目を挙げている。
"Background updates are not working as expected."
(訳: バックグラウンド更新が、期待どおりに動いていない。)
公式の説明は、その意味を、次のように書いている。
"Background updates ensure that WordPress can auto-update if a security update is released for the version you are currently using."
(訳: バックグラウンド更新は、いま使っている版にセキュリティ更新が出たときに、WordPressが自動で更新できることを保つものである。)
この項目が出ていなければ、出ていないことをメモに書く。出ていても、原因はサイトごとに違うため、この記事では、原因の切り分けまでは書かない。
🅲 手順2 — 更新の前に、バックアップを取る
手動で更新する場合も、自動更新が終わったあとに戻したい場合も、バックアップが要る。公式の説明は、次のように書いている。
"Back up your database regularly, and always before an upgrade."
(訳: データベースを定期的にバックアップし、アップグレードの前には必ず取る。)
公式の説明は、バックアップには「データベース」と「ファイル」の2つが要り、両方がそろって初めて、典型的なサイトを復元できる、とも書いている。取った日時と置き場所を、メモに残す。
🅲 手順3 — 7つの修正を、機能ごとに見る
ここからは、表の7件を、1件ずつ見る。どの項目も、「自社がその機能を使っているか」を、数字か「ある・ない」で書き出すのが目的である。
修正1 — 保留中のコメントと、管理画面のコメントの一覧
1件目は、コメントの管理画面での保存型XSSで、「保留中のコメントを通じて起こせる」と告知に書かれている。公式の説明は、コメントの確認の仕組みを、次のように書いている。
"If a comment fails one of these tests, it is not displayed immediately on the site but is placed in a queue for moderation, the process of manual approval or deletion by the blog's administrator."
(訳: コメントがこれらの検査のどれかに引っかかると、すぐにはサイトに表示されず、承認待ちの列に入る。そこでブログの管理者が、手作業で承認か削除を行う。)
確かめるのは、保留中のコメントが溜まっているかである。コメントの画面で、保留中の件数を数える。コメントを受け付けていないサイトなら、件数は0になる。設定の「ディスカッション」の画面で、承認の条件を選べる、と公式の説明に書かれている。
修正2 — 外部への通信の部品(WP_Http)
2件目は、WP_Http::make_absolute_url()のDoSで、告知にはこの名前しか書かれていない。公式のリファレンスは、この部品を「Converts a relative URL to an absolute URL relative to a given URL」(訳: 相対のURLを、与えられたURLを基準にした、絶対のURLに変える)と説明している。同じリファレンスのソースの中では、リダイレクトを追う処理が、この部品を呼んでいる(2026年10月7日に確認)。
ただし、告知は、この弱点がどの機能の操作で引き起こされるか、利用者が何をすれば避けられるかを書いていない。リファレンスから分かるのは、部品の役割と、呼ばれている場所の1つまでである。そのため、この項目は「更新で修正される」ことだけを確かめる。
修正3 — エクスポート(WXR)の書き出し
3件目は、WXRエクスポートでの二次SQLインジェクションである。公式の説明は、エクスポートについて、次のように書いている。
"Exporting your WordPress data (posts, pages, custom post types, comments, custom fields, categories, tags, custom taxonomies, and users) is sometimes necessary and useful."
(訳: WordPressのデータ(投稿・固定ページ・カスタム投稿タイプ・コメント・カスタムフィールド・カテゴリー・タグ・カスタムタクソノミー・ユーザー)を書き出すことは、ときに必要で、役に立つ。)
確かめるのは、エクスポートを使う運用があるかである。引っ越しやバックアップのために、ツールの「エクスポート」を使ったことがあるかを、担当者に聞く。使ったことがあれば、書き出したファイルがどこに残っているかも聞く。書き出したファイルには、コメントやユーザーの情報も入りうる。
修正4 — Authorロールと、固定表示
4件目は、Authorロールのユーザーが、投稿を固定できる弱点である。公式の説明は、ロールを次のように書いている。
"somebody who can publish and manage their own posts"
(訳: 自分の投稿を公開して管理できる人。)
告知は、「Authorロールのユーザーが投稿を固定できる弱点」としか書いていない。確かめるのは2つで、Authorロールのユーザーが何人いるかと、固定表示になっている投稿が何本あるかである。Authorのユーザーが0人なら、この項目の確認は、ほぼ終わる。覚えのない固定の投稿があれば、固定した人を別に調べる。
修正5 — 非公開・未公開の投稿のコメント
5件目は、非公開や未公開の投稿のコメントが、認証なしで見える弱点である。公式の説明は、非公開の投稿を、権限のある人だけが見られるものと説明している。
確かめるのは、非公開・下書き・承認待ちの投稿に、コメントが付いているかである。投稿の一覧を、状態で絞り込み、コメントの欄の数字が1以上の投稿の本数を数える。社内向けの下書きに、取引先の名前を書いたコメントを付けて、やり取りしているサイトでは、更新の前に見えていた可能性を、担当者と話しておく。
修正6 — Imgurの埋め込み
6件目は、Imgurの埋め込みにXSSの弱点がある、という内容である。公式の埋め込みの説明は、Imgurを、画像の埋め込みの対応先として挙げ、WordPress 3.9から対応していると書いている(2026年10月7日に確認。ページの最終更新は2026年4月15日)。
確かめるのは、Imgurの埋め込みを使っている投稿があるかである。投稿の一覧の検索窓に「imgur」と入れて検索し、出てきた投稿の本数を数える。ただし、検索に出た投稿のうち、埋め込みか、ただのリンクかは、1本ずつ開いて見分ける。
修正7 — {status}_{type}フック(開発側の話)
7件目は、{status}_{type}という形のフックに渡す値が偽装でき、動作の名前が衝突しうる、という内容である。告知は、どのコードが影響を受けるかを書いていない。
この項目は、更新で本体側が直る話である。自社が独自の投稿タイプや投稿の状態を追加している場合に、同じ形の名前を使っていないかを、開発の担当者に聞くところまでを扱う。衝突が実際にどう起きるかは、告知に書かれていないため、確かめていない。
🅲 手順4・5 — 担当者に聞いて、結果を日付つきで残す
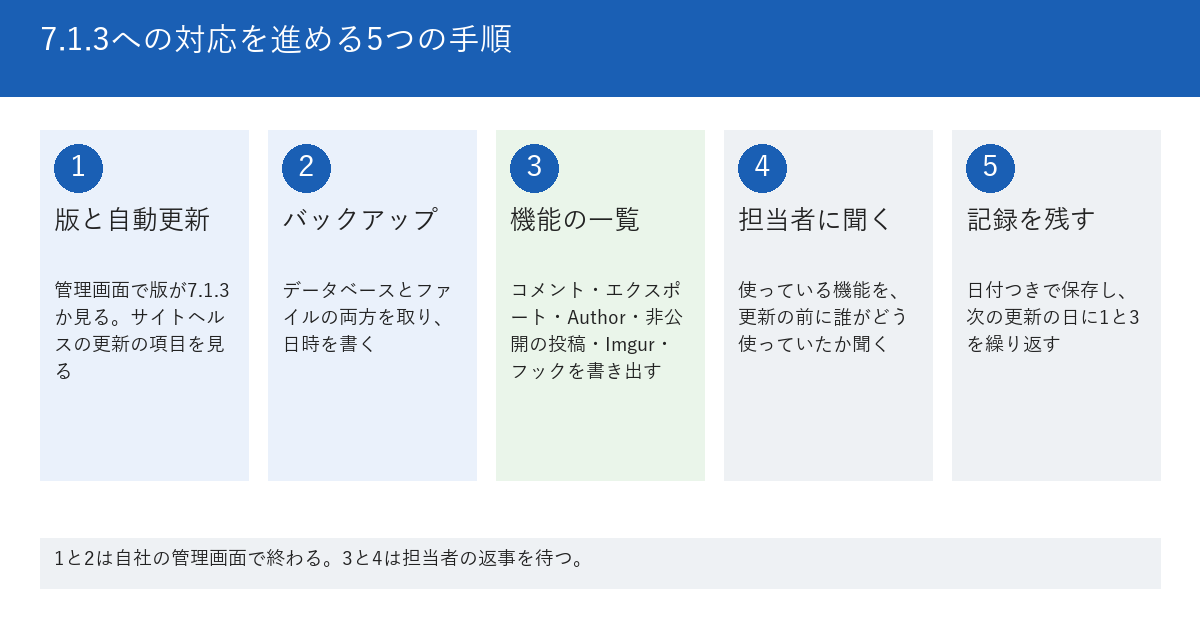
手順3で「使っている」と分かった機能は、更新の前の期間に、どう使われていたかを、担当者に聞く。聞く内容は、3つに絞る。誰が使っているか、いつからか、使っていた内容に外へ出せない情報が入っていないか、である。結果は、日付をつけて1つのファイルに保存し、次のWordPressの更新が出た日に、同じ手順を繰り返す。
05 自分のサイトで確認するチェックリスト
下の13項目は、1項目5分ほどでできる作業である。項目1〜4が手順1、項目5が手順2、項目6〜12が手順3、項目13が手順4・5に対応している。チェックの状態はブラウザの中にだけ保存され、サーバーには送られない。
- 管理画面のダッシュボードの「更新」の画面を開き、表示されているWordPressの版の数字を、そのままメモに書く(7.1.3なら「7.1.3」と書く)
- サイトヘルスの「情報」の画面を開き、WordPressの版と、有効なプラグインの数と、有効なテーマの数を、メモに書き足す
- サイトヘルスの「ステータス」の画面を開き、「バックグラウンド更新が期待どおりに動いていない」という趣旨の項目が、出ているかを「あり」か「なし」で書く
- 管理者のメールの受信箱で、WordPressの自動更新の知らせ(成功か失敗か)を探し、見つけた最新の1通の日付を書く(見つからなければ「なし」と書く)
- 更新の前に、データベースとファイルの両方のバックアップを1つずつ取り、取った日時と置き場所をメモに書く
- コメントの画面で、保留中と承認済みのコメントの件数を数えて書き、設定の「ディスカッション」の画面で、承認が必要な設定のチェックの有無を「あり」か「なし」で書く
- 独自の投稿タイプや投稿の状態を追加するコードが、自社のプラグインやテーマにあるかを、開発の担当者に聞いて「あり」「なし」「不明」で書く
- 投稿の一覧を、非公開・下書き・承認待ちの状態で絞り込み、コメント欄の数字が1以上の投稿の本数を数えて、書く
- ツールの「エクスポート」を使った覚えがあるかを担当者に聞いて「ある」か「ない」で書き、ある場合は書き出したファイルの置き場所を書く
- ユーザーの一覧で、ロールがAuthor(投稿者)のユーザーの人数を数えて書き、1人ずつ「今も必要」か「不要」かを書く
- 投稿の一覧で、先頭に固定されている投稿の本数を数えて書き、固定した覚えがあるかを、1本ずつ「ある」か「ない」で書く
- 投稿の検索窓に「imgur」と入れて検索し、出てきた投稿の本数を書いて、そのうちImgurの埋め込みを貼っている投稿の本数を、1本ずつ開いて数える
- 次のWordPressの更新が出た日に、項目1と項目3を繰り返す予定を、カレンダーに1つ登録して、登録した日付を書く
時間が限られているときは、項目1・3・5・6の4つだけでも、「更新できたか」「自動更新に問題はないか」「戻せるバックアップがあるか」「コメントが溜まっていないか」は分かる。
06 代替・他の選択肢 — 更新を今すぐできないときと、更新後に確かめること
更新をすぐにできない事情があるとき
告知は、更新を待つ間の回避策を書いていない。更新をすぐに行えない事情があるときは、待つ理由と、いつまで待つかを、担当者と書き出して決めるのが現実的である。その間、コメントの受け付けを止める、不要なAuthorのアカウントを止める、といった対応が、実際に効くかどうかは、告知からは読み取れない。この記事は、それらを回避策として勧めない。
手動で更新するとき
自動更新が使えないサイトでは、手動で更新する。公式の更新の説明は、ダッシュボードの「更新」の画面にある「Update Now」(訳: 今すぐ更新)のボタンを、一番簡単な方法として挙げている。
プラグインの自動更新は、別の設定
公式のプラグインの説明は、プラグインの自動更新が、WordPress 5.5で入ったと書いている。本体の公式の説明は、プラグインとテーマの自動更新について、こう書いている。
"By default, automatic background updates only happen for plugins and themes in special cases, as determined by the WordPress.org API response, which is controlled by the WordPress security team for patching critical vulnerabilities."
(訳: 既定では、プラグインとテーマのバックグラウンド更新は、特別な場合にだけ行われる。その判断はWordPress.orgのAPIの応答で決まり、その応答は、重大な脆弱性を直すために、WordPressのセキュリティチームが管理している。)
したがって、本体が7.1.3に上がっても、プラグインとテーマが自動で最新になっているとは限らない。
確認の手がかりになる、当サイトの無料ツール
外から見える状態を一覧で見たいときは、当サイトの無料ツール🔧 WEBサイト総合分析・レポートツールが使える。外からの点検は、ログインして使う🔧 WEBサイトの外からできるセキュリティ対策監査ツールが手がかりになる。どちらも、WordPress 7.1.3の7件の弱点の有無を判定するツールではない。
注意
非公開の投稿のコメントや、エクスポートしたファイルには、取引先や利用者の情報が入っていることがある。更新の前に外から見えていた可能性は、自分たちだけで判断せず、情報の扱いを決めている担当者に相談する。
ほかの外部の連携や権限の棚卸しは、当サイトの記事「サイトにつながる外部ツールと権限は、サービスごとに別々の画面で管理されている ── 計測・CMS・広告の連携を棚卸しする14項目(2026年9月時点)」で扱った。この記事は、その内容を繰り返さない。
07 当サイトで確かめたこと
当サイトは、WordPressではない
当サイトはWordPressで動いていない。そのため、「当サイトでWordPress 7.1.3に更新した」とは書けないし、書かない。代わりに、外から見て、WordPressだと判断される手がかりが無いかを、この記事の確認方法(手順の🅰)に沿って確かめた。
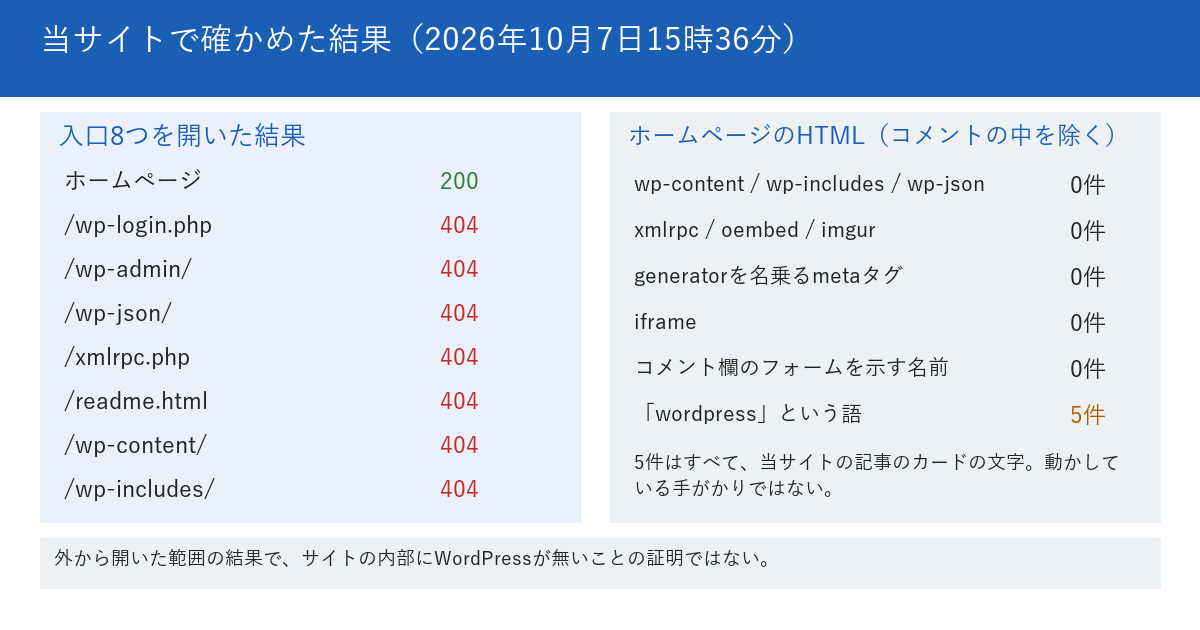
2026年10月7日15時36分に、当サイトの入口8つを、ふつうのブラウザに近い形で開いた。ホームページは200で返り、残りの7つ(/wp-login.php、/wp-admin/、/wp-json/、/xmlrpc.php、/readme.html、/wp-content/、/wp-includes/)は、7つとも404だった。
ホームページのHTMLの中を探した
ホームページのHTMLからコメントの中を除いて、次の語を、大文字と小文字を区別せずに数えた。wp-content、wp-includes、wp-json、xmlrpc、oembed、imgurはどれも0件だった。generatorを名乗るmetaタグも0件、iframeも0件、コメント欄のフォームを示す名前も0件だった。針の確認として、WordPressの典型的な書き方の短い文字列に同じ数え方を当てると、wp-contentは1件と数えられた。
一方、「wordpress」という語は、5件あった。中身を見ると、5件とも、ホームページの記事の一覧に出ている、当サイトの記事「WordPressは5日の間に、セキュリティ更新が2回出た ── 担当サイトの版・自動更新・バックアップを一覧で確かめる13項目(2026年10月時点)」のカードの文字だった。WordPressを動かしている手がかりではなく、WordPressについて書いた記事の題名である。
この結果から言えることと、言えないこと
言えるのは、外から開いた範囲では、当サイトにWordPressの手がかりは見つからず、コメントとImgurの埋め込みの入口も、ホームページのHTMLには見当たらなかったことである。言えないのは、サイトの内部にWordPressが無いことである。入口の名前を変えたWordPressは、同じ結果になりうるためである。また、当サイトの別のページに、埋め込みがあるかも、この記事では数えていない。確かめたのは、ホームページ1枚である。
この記事の7つの404は、当サイトの記事「外から取った画面は、目当ての画面とは限らない ── 遮断の画面を404と読み、引用符の違いでnoindexを「無い」と読みかけた」で書いた確かめ方に沿って、画面の題名と本文を先に見て、当サイト自身の「見つかりませんでした。」の画面であり、遮断の画面ではないことを確かめてから数えた。
08 このテーマの、これまで
7.1の系列の、日付つきの記録
| 日付 | リリース | 告知に書かれた内容(要点) |
|---|---|---|
| 2026年8月19日 | 7.1 | リリースの一覧ページに載っている日付 |
| 2026年9月17日 | 7.1.1 | コアのバグ修正17件、ブロックエディターのバグ修正19件、セキュリティ修正11件 |
| 2026年9月22日 | 7.1.2 | 重大な深刻度のセキュリティ上の弱点の修正 |
| 2026年10月6日 | 7.1.3 | セキュリティ修正7件とバグ修正4件 |
| 2026年10月7日 | — | この記事のために、告知と公式のドキュメントを開き、当サイトの入口を確かめた |
この表の2・3行目は、公式ニュースの「Security」の一覧に載っている、各告知の冒頭の文による。5日の間に2回出た7.1.1と7.1.2の内容は、当サイトの記事「WordPressは5日の間に、セキュリティ更新が2回出た ── 担当サイトの版・自動更新・バックアップを一覧で確かめる13項目(2026年10月時点)」で扱った。7.1.3は、7.1.2の2週間後である。
当サイトの、関連する過去の記事
- AIエージェントのコードに脆弱性が見つかった日 ── 発見と修正の記録 — 脆弱性が見つかった日の、発見と修正の記録。
- 「測定中」と書いてあると、誰も測らなくなる ── llms.txtの52日分のログを、宣言から15日後に初めて開いた — 「測定中」と書くと、誰も測らなくなるという話。
- 警告1,440件の中に、本物は2件だけだった ── 「報告は大げさ」は正しかったのに、記事ページは本当に遅かった — 警告の中から、本物だけを見つけた話。
- 記事に書いた弱点が、自分のサイトにあった ── 公開した日にチェック項目を当てたら、エラー画面の返し方と、サイトの名前の書き方がそろっていなかった — 記事に書いた弱点が、自分のサイトにもあった話。
- 外から取った画面は、目当ての画面とは限らない ── 遮断の画面を404と読み、引用符の違いでnoindexを「無い」と読みかけた — 外から取った画面が、目当ての画面とは限らなかった話。
現在の貴方のIPアドレス
このサイトで書いている人