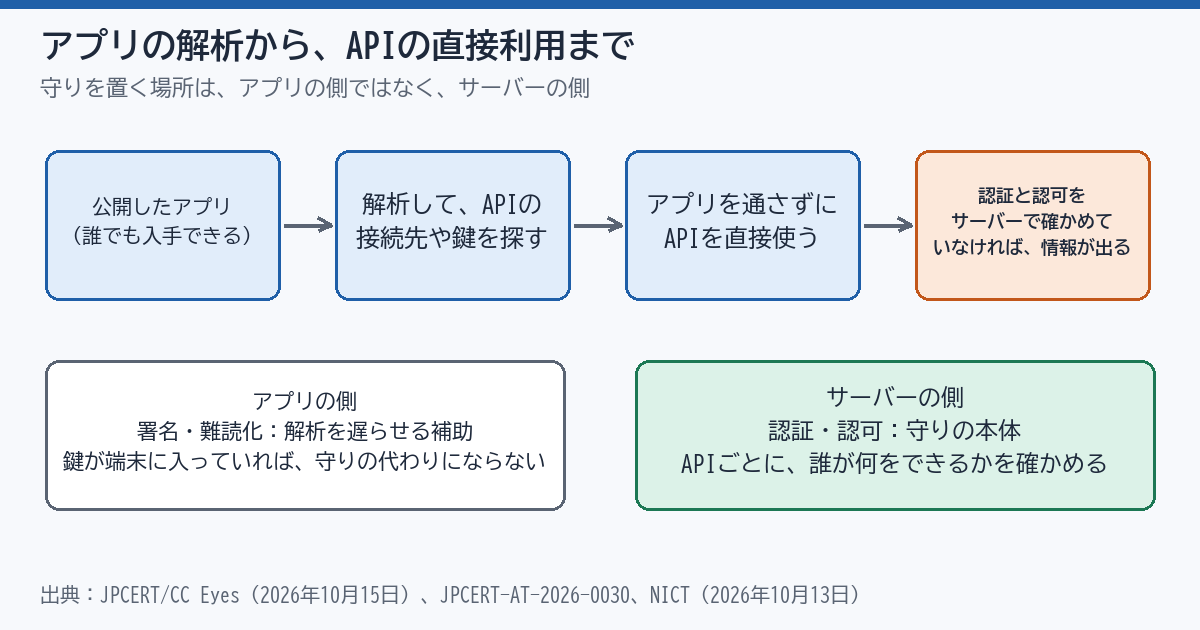
2026年10月23日 スマホアプリを解析してAPIを直接使う攻撃が報告されている。署名や難読化に頼らず、サーバー側で守る ── WebとアプリのAPIの台帳を作って確認する13項目(2026年10月時点) JPCERT/CCは、アプリを解析してAPIの接続先や鍵を見つけ、アプリを通さずにAPIを直接使う手口を報告した。署名や難読化に頼らず、サーバー側の認証と認可と、アプリに鍵を埋め込まないことを、API ... SEO技術
 WEBサイト