トップページ > タグ: CSRFの記事一覧|WEB運営者必須情報
既読記事数 0 / 0

テーマから探す(カテゴリ一覧) / キーワードから探す(タグ一覧)

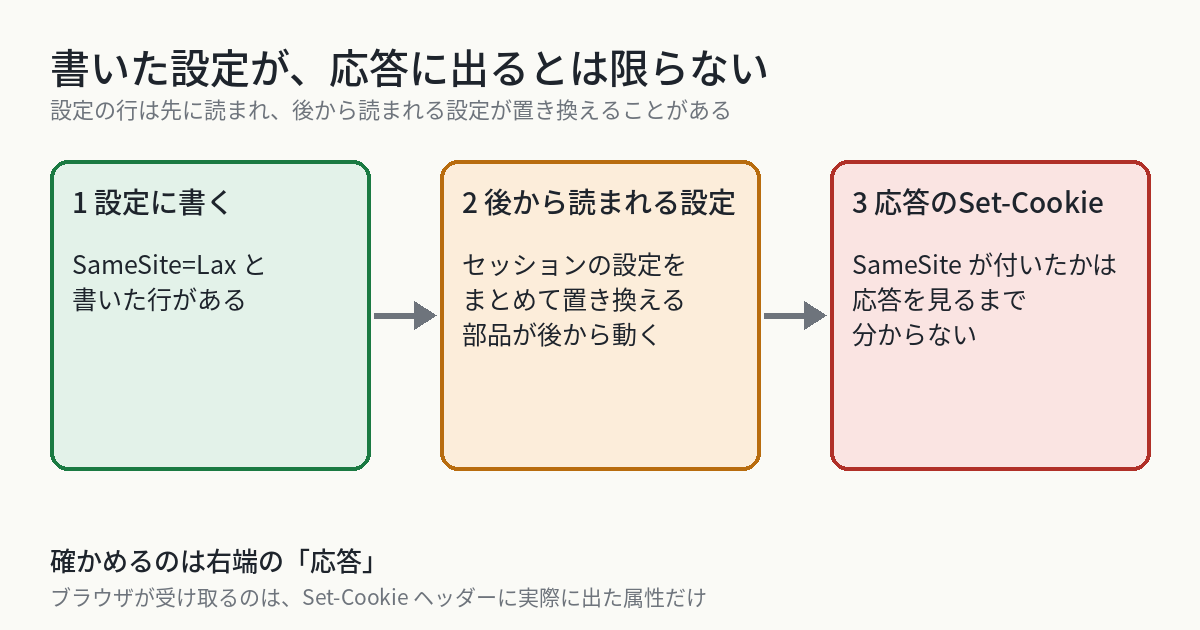
Cookieの設定にSameSite=Laxを書いても、後から読まれる設定に置き換えられて応答に付かないことがある ── ログインのCookieを応答のヘッダーで確かめる13項目(2026年11月時点)
2026年11月07日

Cookieの設定にSameSite=Laxを書いても、後から読まれる設定に置き換えられて応答に付かないことがある ── ログインのCookieを応答のヘッダーで確かめる13項目(2026年11月時点)

SameSite=Laxを設定に書いても、後から読まれる設定に置き換えられ、応答のSet-Cookieに付かないことがある。書いた設定ではなく応答で確かめる手順を13項目にまとめ、ログインのCooki ...
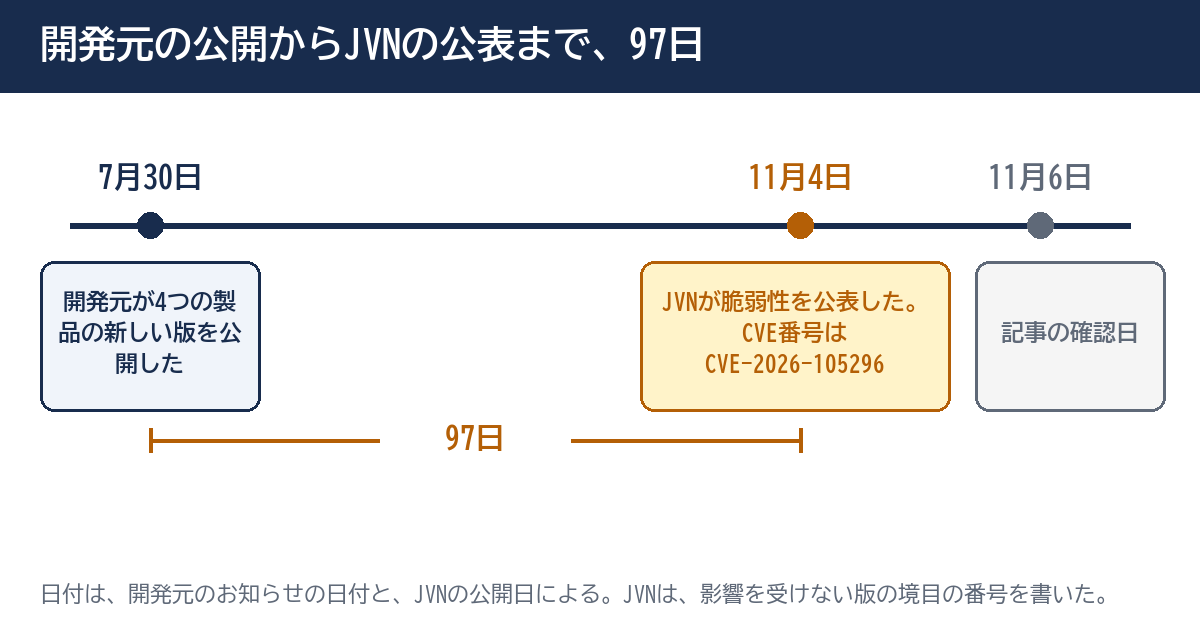
JVNは11月4日にAkeebaの4製品のCSRFの脆弱性(CVE-2026-105296)を公表した。影響を受けない版の境目は、開発元が7月30日に出した版と一致し、97日の差があった ── 担当サイトの版と、管理画面の使い方を確かめる13項目(2026年11月時点)
2026年11月06日

JVNは11月4日にAkeebaの4製品のCSRFの脆弱性(CVE-2026-105296)を公表した。影響を受けない版の境目は、開発元が7月30日に出した版と一致し、97日の差があった ── 担当サイトの版と、管理画面の使い方を確かめる13項目(2026年11月時点)

JVNは11月4日、Akeebaのバックアップなど4製品のCSRFの脆弱性を公表した。影響を受けない版の境目は開発元が7月30日に出した版と一致し、97日の差がある。担当サイトの版と、管理画面の使い方 ...
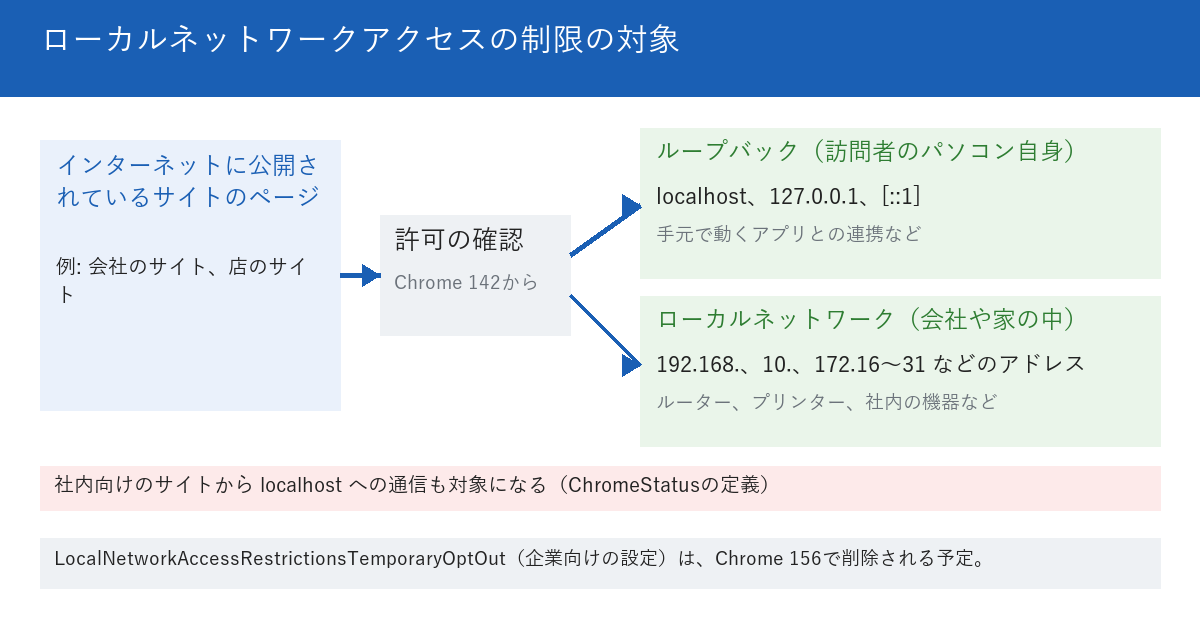
ローカルネットワークの制限を一時的に外す企業向けポリシーは、ChromeStatusではChrome 156で削除される予定 ── 自社サイトが訪問者のlocalhostや社内に通信していないか確認する13項目(2026年10月時点)
2026年10月07日

ローカルネットワークの制限を一時的に外す企業向けポリシーは、ChromeStatusではChrome 156で削除される予定 ── 自社サイトが訪問者のlocalhostや社内に通信していないか確認する13項目(2026年10月時点)

ChromeStatusは、ローカルネットワークの確認を一時的に外す企業向けポリシーをChrome 156で削除する予定と書くが、ほかの文書は版が違う。自社のコードと提供元の埋め込みが、訪問者のloc ...
2025/05/31
THU
00:00:00

ブラウザ・OS 最新バージョン

毎日更新:2026-11-22 調査更新済
  • Android(stable) 17
  • Chrome Android(stable) 159.0.8154.18
  • Chrome iOS(stable) 158.0.8127.35
  • Chrome(beta) 159.0.8154.13
  • Chrome(dev) 160.0.8171.0
  • Chrome(stable) 159.0.8154.13
  • Edge(stable) 158.0.4370.33
  • Firefox(stable) 160.0.1
  • Opera(stable) 140.0.6074.36
  • Safari iOS(stable) 27.2
  • Safari(stable) 27.2
  • iOS(stable) 27.2.1

このサイトで書いている人

株式会社ツクルン

株式会社ツクルン

Webアドバイジング・クリエイター
池田 南美夫
もうすぐ●●歳。ずっーと現役SE。日本にインターネットが上陸してから、ずっーと携わる。 ほんとは超アナログ人間のギター弾き、バンドマン。でも音楽活動とSE、案外似てる。