WEBサイト
OpenSSLの勧告3件は重大度がどれも「低」で、修正版は12月1日に出る予定 ── 自分の環境が条件に当たるかを確かめて、次の定期の更新に回してよいかを決める13項目(2026年11月時点)
目次
- 01 何が起きたか — OpenSSLの勧告3件は、どれも重大度が「低」で、修正版は12月1日に出る予定と書かれている
- 02 なぜ・背景 — 重大度が「低」は、放っておいてよいという意味ではなく、提供元の扱いの区分である
- 03 用語 — 今回の勧告を読むときに出てくる言葉
- 04 型別 — 適用範囲、確かめていないこと、確かめる手順
- 05 明日、担当サイトで確認できること
- 06 代替・他の選択肢 — 「低」の勧告への対応は、当てる時期と条件で選べる
- 07 当サイトで確かめたこと — この記事の時点では、確かめていない
- 08 このテーマの、ここまで — 「更新の知らせを、自分の担当に当てる」を、当サイトが扱ってきた記録
- 09 この記事のまとめ
01 何が起きたか — OpenSSLの勧告3件は、どれも重大度が「低」で、修正版は12月1日に出る予定と書かれている
出典について
この記事は、2026年11月21日に開いて読んだ次のページの内容を書いている。OpenSSLのセキュリティアドバイザリ(2026年11月17日付)、JVNのJVNVU#96847970、OpenSSLのセキュリティポリシーとリリース戦略のページ、Red Hatの重大度評価の説明、FIRSTのCVSS v4.0ユーザーガイド、Debianのセキュリティ追跡のページである。英語のページは、内容を日本語に読み替えて書いた。英語の原文の引用は、この記事には入れていない。ページの内容は、取得の道具が返した要約で読んだ部分が多く、各ページの細部を1文字ずつ照らしてはいない。
3件を、読んだとおりに並べる
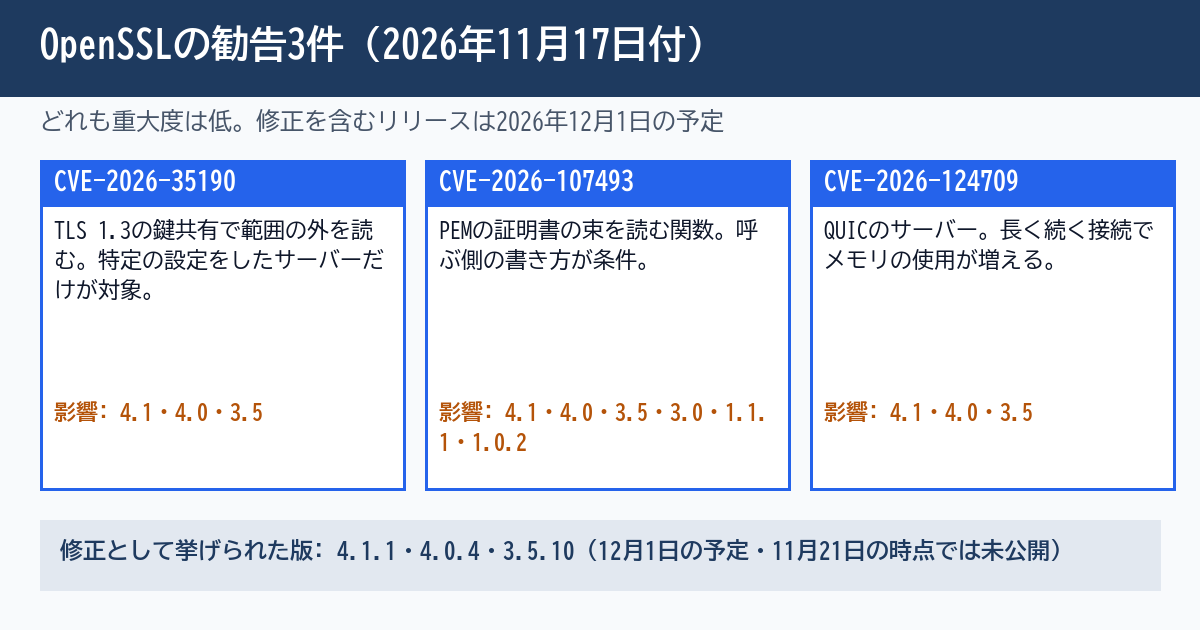
OpenSSLの2026年11月17日付のアドバイザリは、3件の脆弱性を扱っている。3件とも、重大度は「Low(低)」と書かれている。次の表は、アドバイザリの記載を日本語に読み替えて並べたものである。修正版は、まだ出ていない。アドバイザリの冒頭には、修正を含むリリースは2026年12月1日の予定と書かれている。表の「修正として挙げられた版」は、その予定のリリースの版の番号である。
| CVE番号 | 内容(読み替え) | 重大度 | 影響を受ける系統 | 修正として挙げられた版 |
|---|---|---|---|---|
| CVE-2026-35190 | TLS 1.3の鍵の共有を処理する部分で、範囲の外を読む。特定の設定をしたサーバーだけが条件に当たる | 低 | 4.1・4.0・3.5 | 4.1.1・4.0.4・3.5.10 |
| CVE-2026-107493 | PEM形式の証明書の束を読む関数の、読み込みが途中で失敗したときの解放後の使用。呼ぶ側のプログラムの書き方が条件に当たる | 低 | 4.1・4.0・3.5・3.0・1.1.1・1.0.2 | 4.1.1・4.0.4・3.5.10(有償のサポートの契約者向けに、3.0.24・1.1.1zk・1.0.2ztも書かれている) |
| CVE-2026-124709 | QUICのサーバーで、拒否されたストリームの扱いが原因で、長く続く接続でメモリの使用が増え続ける。サービス拒否になりうるが、増え方は緩やかと書かれている | 低 | 4.1・4.0・3.5 | 4.1.1・4.0.4・3.5.10 |
3件とも、FIPSの部分への影響は無いと書かれている。報告者の名前や報告の日付も書かれているが、この記事では使わない。どの件も、情報が漏れるとは書かれておらず、影響の中心は、プロセスの異常終了とメモリの使用量の増加である。
修正版は、まだ手に入らない
2026年11月21日から数えると、12月1日は10日後である。それまでの間、OpenSSLの公式の配布物には、3件の修正を含む版が無い。アドバイザリには、修正はすでに公開のリポジトリに反映されていると書かれている。配布元(OSやパッケージの提供元)が、独自に修正を取り込んだ更新を出すことはありうるが、それが出たかどうかは、使っている配布元のページで別に確かめる必要がある。
JVNは、何を書いているか
JVNのJVNVU#96847970は、「OpenSSLにおける脆弱性に対するアップデート(2026年11月17日)」という題で、公開日と最終更新日はどちらも2026年11月18日だった。対象製品や版の欄には、独自の記載は無く、OpenSSLのアドバイザリを参照するよう書かれているだけだった。つまり、JVNのページだけでは、自分の環境が対象かは決められない。決めるための材料は、OpenSSLのアドバイザリの本文にある。
02 なぜ・背景 — 重大度が「低」は、放っておいてよいという意味ではなく、提供元の扱いの区分である
OpenSSLは、「低」をどう扱うと書いているか
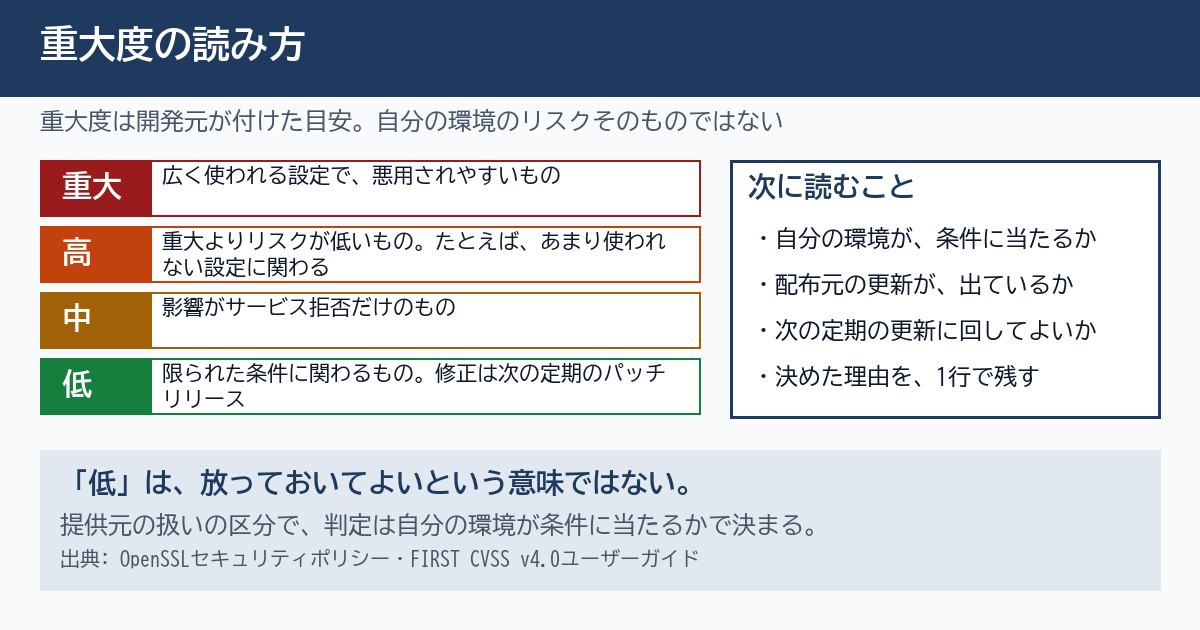
OpenSSLのセキュリティポリシーは、重大度を4つの段階に分けている。「低」は、たとえばopensslのコマンドラインの道具にだけ関わる問題のようなものを指す、と書かれている。ポリシーによると、「低」の問題は公開の場で直され、修正は次の定期のパッチリリースで出る。ある週に直された「低」の問題は、メーリングリストの週ごとのまとめで知らされる。組織への個別の事前の連絡は、重大度が「重大」「高」「中」を含む更新のときに行われ、「低」だけの更新は対象に入らない。今回の3件が、事前の通知なしに、日付の決まった定期のリリースを待つ形になっているのは、このポリシーのとおりの扱いである。
後で、重大度が「中」以上と判断し直された場合は、できるだけ早く新しいリリースを出す、とも書かれている。この記事の時点で、3件について重大度の見直しがあったかは、読んだページからは確かめられなかった。
配布元も、別に重大度を決める
OpenSSLの重大度は、OpenSSLの開発チームが付けたものである。Red Hatのように、配布元が自分の製品に当てて、別に重大度を決めている場合がある。Red Hatの説明では、「低」は、悪用に非常に限られた条件が要るか、成功しても影響が小さいものを指す。同じCVEでも、開発元と配布元で、重大度の言葉の定義が違うことがある。使っている配布元の説明を、1回は読んでおく。
重大度は、自分の環境のリスクそのものではない
FIRSTのCVSS v4.0のユーザーガイドは、CVSSの基本値は、時間や利用環境が変わっても一定の、脆弱性そのものの性質を表すもので、それだけでリスクを評価しないよう書いている。環境の分析や、悪用の状況などの脅威の情報で補う必要がある、という趣旨である。この記事では、CVSSの数値は扱わない。アドバイザリには、3件のCVSSの数値は書かれていなかったからである。重大度の言葉は、読む順番を決める材料であって、自分の環境の判定ではない。判定は、環境が条件に当たるかで決まる。
注意
「低」の勧告を読み飛ばして、記録も残さないと、あとで「あのとき、なぜ当てなかったか」が分からなくなる。当てないと決めた場合も、決めた日と理由を1行で残す。当てない理由が「低だから」だけだと、条件に当たる環境が1つでもあったときに、判断の根拠を説明できない。
03 用語 — 今回の勧告を読むときに出てくる言葉
この記事で使う言葉
表は、読んだページの説明をもとに、筆者が整理したものである。
| 言葉 | この記事での意味 | 読んだページ |
|---|---|---|
| OpenSSL | 通信の暗号化や証明書の扱いに使われる部品。Webサーバー、メールの仕組み、プログラムの実行環境などの中に入っていることがある | OpenSSL |
| 重大度 | OpenSSLのポリシーで、重大・高・中・低に分けた区分。低は、限られた条件でしか関わらない問題などを指す | OpenSSL |
| 系統 | 4.1・4.0・3.5・3.0のような、版の番号の頭の部分でまとまるグループ。系統ごとに、サポートの期限が決まっている | OpenSSL |
| LTS | 長期のサポートが決まっている系統。3.5が当たり、サポートの期限は2030年4月8日と書かれている | OpenSSL |
| パッチリリース | 修正を含んだ、小さな番号(4.1.1の末尾の1など)が上がるリリース | OpenSSL |
| 配布元 | OSやパッケージを提供している側。OpenSSLを自分で取り込んで、利用者に配る | Debian・Red Hat |
| バックポート | 新しい版の修正を、古い版の番号のまま取り込むこと。版の番号が変わらずに、修正だけが入ることがある | 筆者の整理 |
| サービス拒否(DoS) | サービスが止まる、または使えなくなること。今回の3件は、異常終了とメモリの増加が中心と書かれている | OpenSSL |
| QUIC | HTTP/3の土台になる通信の方式。OpenSSLには、QUICのサーバーの機能が含まれる | OpenSSL |
| PEM形式 | 証明書や鍵を、文字で書き表した形式。CVE-2026-107493の対象の関数が読む形式 | OpenSSL |
系統と版の読み方
OpenSSLの版は、4.1.1のように、点でつながった数字で書かれる。数字の並びを、頭から順に、桁ごとに比べる。3.5.10は、3.5.9より新しい。系統が違えば、同じ番号でも別のものである。たとえば、4.0.4は4.0の系統の修正版で、3.5の系統を使っている環境に、4.0.4を入れる、という話にはならない。自分の環境が使っている系統の修正版(4.1なら4.1.1、4.0なら4.0.4、3.5なら3.5.10)を、探す。
系統のサポートの状態
リリース戦略のページは、2026年5月7日が最終更新で、4.1のサポートの期限は2027年11月23日、4.0は2027年5月14日、3.5は2030年4月8日と書いている。3.0、1.1.1、1.0.2は、サポートが終わっていて、有償の延長のサポートがあると書かれている。今回のCVE-2026-107493は、サポートの終わった3.0以前の系統にも影響するとアドバイザリに書かれていて、その修正版は、有償のサポートの契約者向けに別の番号で書かれている。サポートの終わった系統を使っている環境では、無償の修正版が出ない可能性がある。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲: 誰に関係する話か
この記事が対象にするのは、自分が担当するサイトやサーバーで、OpenSSLを使うソフトを動かしていて、更新の順番を決める立場の人である。ホスティングやクラウドのサービスだけを使い、OpenSSLを自分で更新しない場合は、更新は事業者の仕事になる。その場合も、事業者に「3件の影響があるか」を聞く役割は、窓口の人に残る。
確かめていないこと
次のことは、読んだページから確かめられなかった。第1に、修正を含むリリースが、12月1日に実際に出たかである。この記事は、11月21日に書いたので、書かれた予定を読んだだけである。第2に、3件の重大度の見直しが、その後にあったかである。第3に、アドバイザリで分析の対象にしていないと書かれた系統(3.1・3.2・3.3・3.4・3.6)について、3件が当たるかである。第4に、配布元ごとの修正の取り込みの状況の全体である。Debianの1件のページを読んだだけで、ほかの配布元は読んでいない。第5に、3件が、実際の運用で悪用されているかである。読んだページには、書かれていなかった。
手順: 5つの順番で確かめる
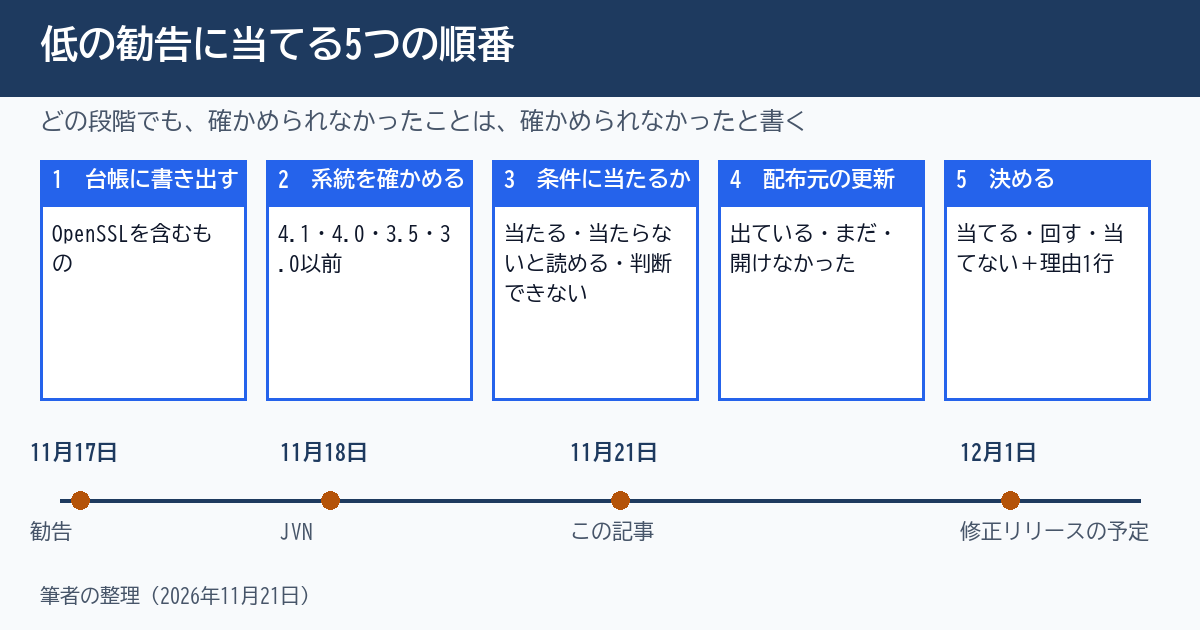
手順は、筆者が整理したもので、公式の手順ではない。1つ目は、自分の担当で、OpenSSLを含むものを台帳に書き出す。2つ目は、それぞれの系統を確かめる。3つ目は、3件の条件に当たるかを、行ごとに「当たる・当たらないと読める・判断できない」で書く。4つ目は、配布元の更新が出ているかを調べる。5つ目は、12月1日に当てるか、次の定期の更新に回すかを決める。どの段階でも、確かめられなかったら「確かめられなかった」と書いて、次の段階へ進む。
3件の条件を、設定の持ち主に聞く形
3件の条件は、設定やプログラムの書き方に関わるので、サーバーの管理者だけでは答えられないことがある。TLS 1.3の特定の設定は、通信の設定を決めた人に、QUICのサーバーの機能は、HTTP/3を有効にした人に、PEMを読む関数の呼び方は、プログラムを書いた人に聞く。1つの質問を、1人の持ち主に、「はい・いいえ・不明」で答えてもらう形にすると、返事が空欄にならない。
実務のヒント
聞くときは、「OpenSSLの件は大丈夫ですか」と聞くより、「このサーバーで、OpenSSLの系統は何か、QUICを有効にしているか、TLS 1.3で特別な設定を入れているか」と、3つに分けて聞く。3つが返ってくれば、アドバイザリの条件と並べて、自分でも確かめられる。
返事が来たときの読み方
返事が「更新済みです」だけのときは、どの版に、いつ更新したのかが読み取れない。更新後の版の番号と、更新した日の2つを聞き直す。配布元のパッケージは、版の番号が変わらずに修正が入ることがあるので、番号が同じだから未更新、とも決められない。その場合は、配布元のセキュリティ情報のページに、CVEごとの状態が書かれているかを見る。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、OpenSSLのアドバイザリ、JVNのページ、配布元のセキュリティ情報のページを開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前は、製品や時期で違うことがあるので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- OpenSSLのアドバイザリ(2026年11月17日付)を開き、3件のCVE番号と重大度の欄を、画面に出たとおりに記録の表へ書き写し、確認した日付も書く
- JVNのJVNVU#96847970を開き、対象製品や版の欄が書かれているかを、「書かれている」「書かれていない」のどちらかで記録の表に書く
- 自分の担当で、OpenSSLを含むもの(Webサーバー、中継の仕組み、メールの仕組み、プログラムの実行環境)を、台帳に1行ずつ書き出し、行の数を書く(分からないものは「不明」と書く)
- 台帳の各行について、OpenSSLの系統を、管理者への質問か、管理画面の表示で確かめ、4.1・4.0・3.5・3.0以前・不明のどれかを書く(ほかの人の機器は見ない)
- 系統が4.1・4.0・3.5の行の数と、3.0以前の行の数を、別々に書く
- CVE-2026-35190について、TLS 1.3を使うサーバーで、証明書の扱いに関する特別の設定(Suite Bのフラグ)を入れているかを、設定を決めた人に聞いて、行ごとに「はい・いいえ・不明」で書く
- CVE-2026-124709について、OpenSSLのQUICのサーバーの機能を使っているかを、行ごとに「はい・いいえ・不明」で書く
- CVE-2026-107493について、自分たちが書いたプログラムが、PEM形式の証明書の束を読む関数に、既存の入れ物を渡して呼んでいるかを、書いた人に聞いて、「はい・いいえ・不明」で書く
- 3件それぞれについて、行を「当たる」「当たらないと読める」「判断できない」の3つに分け、それぞれの数を書く
- 各行の配布元のセキュリティ情報のページで、3件の状態を探し、「更新が出ている」「まだ」「開けなかった」のどれかを書く
- 各行について、「12月1日以降に当てる」「次の定期の更新に回す」「当てない(対象外と読める)」の3つから1つを選び、選んだ理由を1行で書く
- 次の定期の更新の日付を1つ決めて記録に書く(決まらなければ「未定」と書き、決める人の名前を1人書く)
- 2026年12月2日に、OpenSSLのアドバイザリのページと配布元のページを開き直し、修正を含むリリースが出たか、書かれた版が変わっていないかを、確認日つきで記録の表に書く
06 代替・他の選択肢 — 「低」の勧告への対応は、当てる時期と条件で選べる
対応の選択肢を並べる
表は、一般的な運用を、筆者が整理したものである。公式の文書に、どれを選ぶべきという記述は無い。
| 選択肢 | 向いている場面 | 注意すること |
|---|---|---|
| 12月1日以降に、すぐ当てる | 条件に当たる行がある、または判断できない行が残る | 更新の後は、再起動が要るか、前後で応答と画面が同じかを確かめる |
| 次の定期の更新に回す | 条件に当たらないと読める。定期の更新の日が近く決まっている | 回すと決めた日付と理由を、記録に残す |
| 配布元の更新を待つ | OpenSSLを配布元のパッケージで使っている | 配布元の更新の予定が、書かれているかを見る。書かれていなければ、確認日を決めて、見に行く |
| 当てない(対象外と読める) | 3件のどの条件にも当たらないと、持ち主が答えた | 誰が、いつ、何で確かめたかを、1行で書く。サポートの終わった系統は、別に扱う |
| サポート中の系統へ上げる | 3.0以前を使い続けている | 系統を上げると、動作が変わることがある。上げる前に、試験の環境で確かめる |
配布元の状態は、ページごとに違う
Debianのセキュリティ追跡のCVE-2026-35190のページを、2026年11月21日に開いた。リリースごとに、状態の欄が分かれていて、修正済みと書かれた行、脆弱と書かれた行、修正が入っていないと書かれた行が混ざっていた。3.0の系統を使うリリースは、このCVEが3.5以上にだけ影響するため、影響なしの扱いだった。同じCVEでも、使っているリリースによって、状態は違う。自分の配布元のページで、自分のリリースの行を見る。この要約は取得の道具の読み取りによるもので、行ごとの版の番号は、この記事には書かない。
外から見える情報には、限りがある
OpenSSLの系統は、外からの応答だけでは、読み取れないことが多い。外から見えた情報は、管理者に聞くときの材料にとどめる。自分のサイトの公開ページの状態を見るには、🔧 WEBサイト総合分析・レポートツールが使える。自分が運用を任されたサイトについて、外から見える状態を確かめるときは、🔧 WEBサイトの外からできるセキュリティ対策監査ツールが使える。どちらも、今回の3件の対象かどうかは、判定しない。
実務のヒント
更新を依頼するときは、依頼の文に、更新の前後に比べてほしいもの(版の番号、最後の更新の日付、使っている人が最初に開く画面)を書く。依頼の側で決めておけば、「更新しました」と返ってきたときに、何を見て更新済みと言ったのかが、分かる。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月21日の時点で確かめていないこと
この記事は、公式のページを2026年11月21日に読んで書いた。当サイトの運営の側で、OpenSSLを使う部品が3件の条件に当たるかを、05章の項目で確かめた結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から13項目目までを、当サイトで順に行い、結果を、この章の末尾に日付つきで追記する。書くのは、「当たる」「当たらないと読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類(管理者に聞いた、管理画面を見たなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。12月1日のリリースの予定を過ぎたら、その結果も追記する。
08 このテーマの、ここまで — 「更新の知らせを、自分の担当に当てる」を、当サイトが扱ってきた記録
知らせを自分のサイトに当てた記録
当サイトは、更新の知らせを、自分のサイトに当てる記事を、何本か書いてきた。Webサーバーの重大な修正を、知った日のうちに当てたは、知った日と、実際に当てた日の間の日数を、記録として残した記事である。期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版の番号だけでなく、対象になる条件で当てる読み方を扱った。今回の3件も、重大度は低でも、条件で当てる点は同じである。
待っていた圧縮の部品の修正版が、配布元に出ていた朝は、配布元に出た修正版を、版の番号ではなく変更の記録で確かめた記録である。PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、修正が入ったかを、版の番号以外の値で確かめた記録である。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、期限を自分の期限に読み替える方法を扱った。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、更新の順番と、更新の後に確かめることをまとめた記事である。
当サイトのほかの記事との対応
重大度が「低」「中」の修正をどう読むかは、当サイトの記事「Apache HTTP Server 2.4.69が10月1日に出た。セキュリティの修正は20件で、重大度は「中」5件・「低」15件」が、別の製品で扱った。期限の読み方は、当サイトの記事「CISAの悪用確認リストにPHPの2件が載り、期限の欄は10月29日だった。拘束されるのは米国の連邦機関で、一般のサイトは優先順位の目安として読む」が扱っている。版と構成で対象かが決まる読み方は、当サイトの記事「KUSANAGIのHTTPヘッダーインジェクション(CVE-2026-117477)は、版と構成で対象かが決まり、JVNはApache httpdの環境を対象外と書く」が扱った。この記事は、そのどれとも違い、重大度が「低」の勧告を、次の定期の更新に回してよいかを、条件で決めるところに絞っている。
この記事の位置
この記事は、公式が書いていること、書かれていないこと、運用者が確かめることを、混ぜずに分けるための記事である。3件が、どのように悪用されうるかは、守る側の記事として書かない。確認の項目は、読んだページの内容から筆者が選んだもので、公式が確認項目として出したものではない。
2026年11月21日 — この記事の確認日
この記事の内容は、2026年11月21日に、ページを開いて読み、日本語でまとめた。OpenSSL、JVN、Red Hat、FIRST、Debianのページは、内容を日本語で読み取って書いた。英語の原文の引用は、この記事には入れていない。次に確かめる日は、修正を含むリリースの予定の2026年12月1日の翌日、12月2日を目安にする。
このサイトで書いている人