WEBサイト
WAFがPHPの重大な脆弱性を止められるのは一部で、新しい3つの規則は既定が記録だけだった ── 守れる範囲と守れない範囲を担当サイトで確かめる13項目(2026年11月時点)
目次
01 何が起きたか — 11月19日にPHPの修正版が出て、WAFの側は同じ日に規則を足した
出典について
この記事は、2026年11月21日に開いて読んだ次のページの内容を書いている。Cloudflareの技術ブログHow Cloudflare WAF helps protect against phpAfterShell and other critical PHP flaws(ページの公開日時は世界時の2026年11月20日20時で、日本時間では11月21日の朝にあたる)と、IPA(情報処理推進機構)のPHPの脆弱性対策についての注意喚起(2026年11月20日付)である。PHP本体の告知(php.net)は、直接は開いていない。PHPの版や脆弱性の中身は、Cloudflareの記事とIPAのページが書いたものを日本語に読み替えた。英語の原文の引用は、この記事には入れていない。Cloudflare以外のWAFの製品の説明は読んでいない。
11月19日に出た修正版と、同じ日に足された規則
Cloudflareの記事によると、2026年11月19日にセキュリティ企業のdepthfirstが、PHPの標準のファイル型セッション処理にある脆弱性phpAfterShell(CVE-2026-126714)を公表した。評価はCVSS 4.0で9.2、つまり「重大(Critical)」である。PHPのプロジェクトは同じ日に、8.2.36、8.3.37、8.4.28、8.5.13、8.6.0を出した。同じリリースでほかに16件の脆弱性も直され、そのうち6件も重大と評価されている。IPAの注意喚起も、修正版が11月19日に出たこと、8.2.36・8.3.37・8.4.28・8.5.13が修正済みの版であることを書いている。
Cloudflareは同じ11月19日に、自社のWAFの規則を更新した(規則の変更は、同社のWAFの変更の記録に載る。そのページは今回は開いていない)。WAFは、サイトの前に置いて、怪しい通信を止めたり記録したりする仕組みである。10月21日にphp2shellの件で作った規則を、phpAfterShellにも効くように直し、さらに新しい規則を3つ足した。この記事は、その規則が何を止め、何を止めないのかを、担当サイトの側から確かめる手順にするための記事である。PHPの修正そのものの扱いは、本番に出ている別の記事に任せる。
7件の重大な脆弱性と、規則の有無
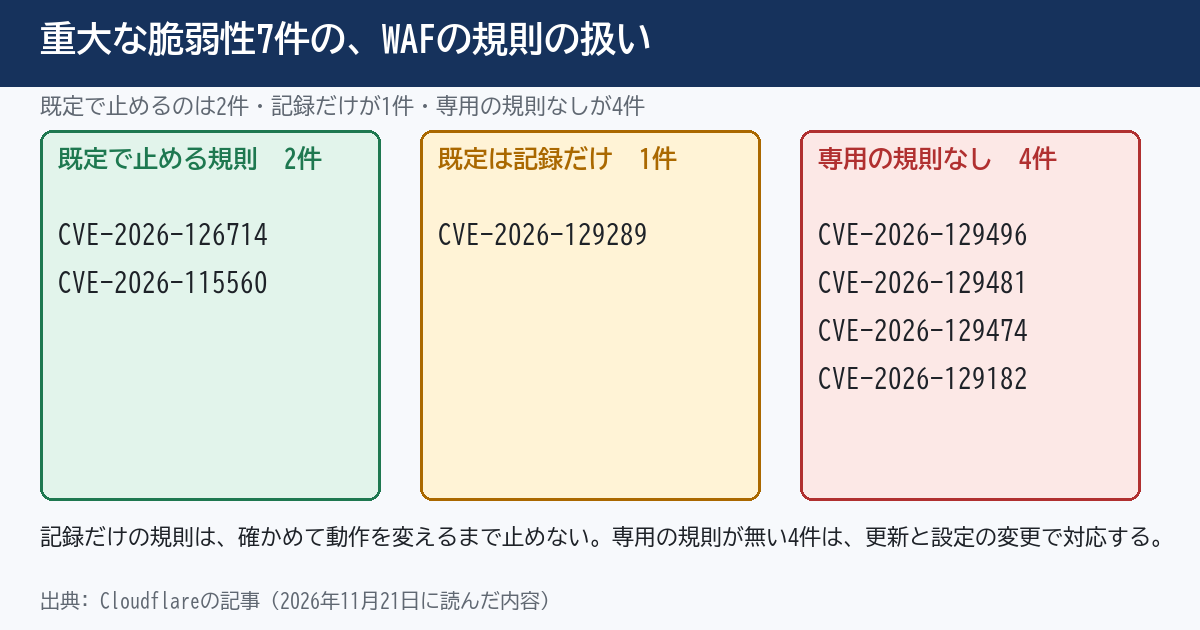
Cloudflareの記事は、今回の重大な脆弱性を7件並べている(phpAfterShellと、同じリリースで直された6件)。そのうち、WAFの規則の説明に名前が出てくるのは3件である。次の表は、記事の記載を並べたものである。「規則の対象」は、記事の規則の説明にCVE番号が書かれているかどうかを指す。
| CVE番号 | PHPのどの部分か | 規則の対象 | 既定の動作 |
|---|---|---|---|
| CVE-2026-126714 | セッション(phpAfterShell) | あり(PHP Remote Code Execution Attack #6) | 止める |
| CVE-2026-115560 | セッションの書式の食い違い | あり(同じ規則) | 止める |
| CVE-2026-129289 | PHP-FPM(FastCGIの要求の密輸) | あり(新しい規則) | 記録するだけ |
| CVE-2026-129496 | タイムゾーンの記憶領域 | なし | — |
| CVE-2026-129481 | セッションの終了処理 | なし | — |
| CVE-2026-129474 | 致命的エラーの追跡表示 | なし | — |
| CVE-2026-129182 | 致命的エラーの追跡表示 | なし | — |
表のとおり、7件のうち、既定で止める規則があるのは2件、記録するだけの規則があるのは1件、専用の規則が無いのは4件である。「WAFを入れているから、PHPの重大な脆弱性は大丈夫」という読み方は、この表の時点で成り立たない。Cloudflareの記事自身も、WAFは追加の層であり、修正の代わりではないと書いている。
02 なぜ・背景 — 「WAFがあるから」は、規則の中身を見ないと言えない
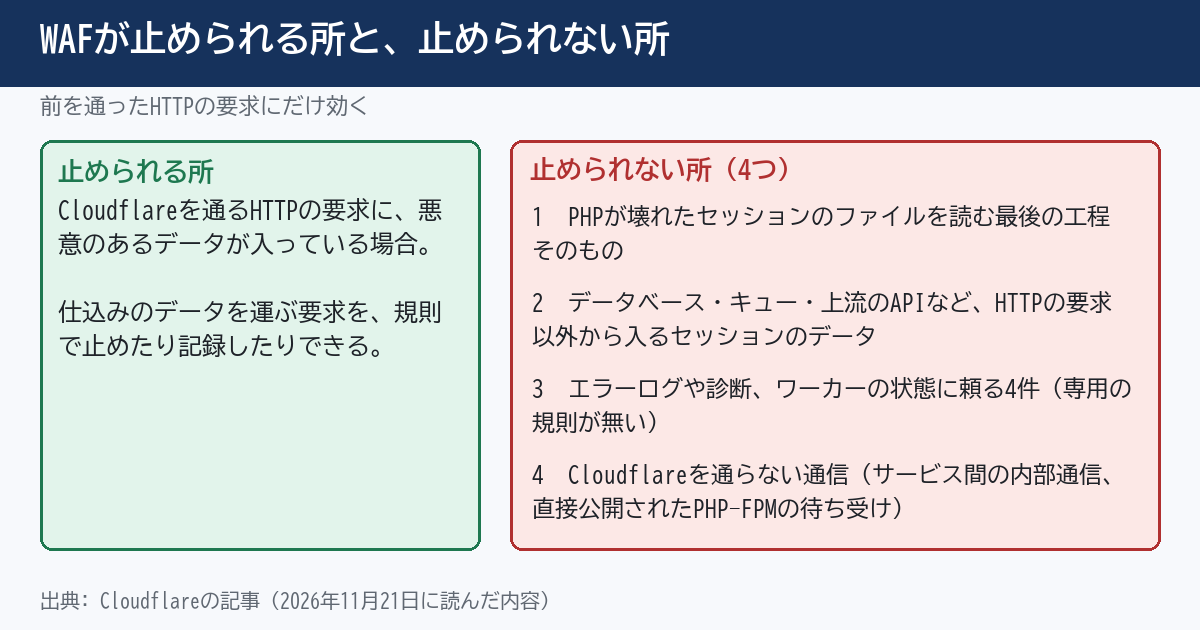
WAFは、前を通った通信にしか効かない
WAFは、サイトの前に置かれて、そこを通る通信の中身を見る。前を通らない通信は、見えない。Cloudflareの記事は、WAFが止められるのは「悪意のあるデータが、WAFを通るHTTPの要求に入っているとき」に限ると書く。担当サイトの前にWAFが置かれていても、サーバーのIPアドレスに直接届く通信や、社内の別のサービスからの通信は、そこを通らないことがある。
この「通らない道」は、担当者が気づきにくい。サイトの表示を確かめるときは、いつも前を通って開くからである。WAFの画面で「規則が有効」と出ていても、その規則が見ているのは、前を通った通信だけである。
phpAfterShellは、最後の工程がPHPの中で起きる
Cloudflareの記事によると、PHPは標準では、セッションの内容をファイルに保存する。リクエストが終わるとき、更新した内容を同じファイルに書き戻す。この書き込みが途中で止まると、ファイルには「新しい内容の前半と、古い内容の後半」が混ざって残ることがある。次のリクエストでPHPがそのファイルを読み込むとき、混ざった内容を元のオブジェクトに戻す処理(デシリアライズ)が走る。古い内容を外から操作されていたら、選ばれたオブジェクトが戻されるおそれがある。
Cloudflareの記事が引くPHPの告知は、外から操作できるデータをセッションに入れる手段として、2つを挙げている。1つは、ファイルのアップロードの進み具合をセッションに書く機能(session.upload_progress)。もう1つは、利用者が操作できる大きな文字列をセッションに保存するアプリケーションである。Cloudflareの記事は、コードが実行されるには、書き込みが適切な場所で止まることと、アプリケーション側に条件が合う部品の連なりがあることも要る、とPHPが書いていると説明している。
ここで大事なのは、最後の工程が、WAFの見えないPHPの内側で起きることである。WAFが止められるのは、仕込みのデータを運ぶ要求であり、PHPがファイルを読む動作そのものではない。
規則の既定が「記録するだけ」になる理由
新しい3つの規則は、既定の動作が「記録するだけ」である。Cloudflareの記事は、その理由を、規則が探す通信の形が、正規の通信にも現れることがあり、既定で止めると業務に支障が出るおそれがあるからだと説明している。つまり、既定が記録だけの規則は、確かめて、動作を変えるまで、止めない。記録を見て止める設定に変えるのは、サイトを預かっている側の仕事になる。
注意
「規則が有効」と「規則が通信を止めている」は、別のことである。動作が「記録するだけ」の規則は、有効でも、通信を止めない。画面で動作の欄を見て、止める・記録だけ・無効のどれかを書き写す。
03 用語 — WAFの画面と記事に出てくる言葉
WAF・管理された規則・動作
用語
WAF(ウェブアプリケーションファイアウォール)は、サイトの前に置いて、通信の中身を見て止めたり記録したりする仕組み。管理された規則の一式(Cloudflareでは「Managed Ruleset」)は、提供元が用意して更新する規則のまとまり。動作は、規則に当たった通信をどうするかの設定で、この記事で出てくるのは「止める」と「記録するだけ」の2つである。
管理された規則は、提供元が脆弱性の公表に合わせて足したり直したりする。利用者の側で規則を書かなくても、更新が自動で入る。その代わり、どの規則がどの動作になっているかは、利用者が画面で確かめるものである。有料の契約では、規則の一式をどのサイトの前に有効にするかを選べるため、全部のサイトで有効とは限らない、とCloudflareは別の記事(Rubyの件)で書いている。
セッション・デシリアライズ
用語
セッションは、ログイン中の利用者の状態などを、サーバー側に保存しておく仕組み。デシリアライズは、保存してあった文字の並びを、プログラムが使えるオブジェクトに戻す処理。信頼できない内容をオブジェクトに戻すと、意図しない動作を呼び出されるおそれがある。
配信元(オリジン)・攻撃スコア
配信元(オリジン)は、WAFや配信の仲介の後ろにある、実際にページを作るサーバーのこと。攻撃スコアは、Cloudflareが、1つ1つの要求を、機械学習で攻撃らしさの点数にする機能である。規則に当たらない変形や、侵入された後の通信を見つける助けになる、とCloudflareは書く。ただし、使えるかどうかは契約の種類で違うこと、規則だけでは見つけきれない通信を補う層であることを押さえておく。
04 型別 — 適用範囲、確かめていないこと、確かめる手順
適用範囲
この記事の「規則の既定」の話は、Cloudflareのマネージド規則の説明を読んだ内容である。ほかのWAFの製品が、同じ脆弱性にどんな規則を用意し、既定をどうしているかは、この記事では読んでいない。ただし、確かめる問いは製品が違っても使える。「どの規則が有効か」「その動作は止めるのか記録だけか」「前を通らない道は無いか」の3つである。
規則の種類と既定は、次の表のとおりである。Cloudflareの記事の表を、読んだとおりに並べた。
| 規則の名前(記事の記載) | 対象のCVE番号 | 既定の動作 | 使える契約 |
|---|---|---|---|
| PHP Remote Code Execution Attack #6 | CVE-2026-109618、CVE-2026-109619、CVE-2026-115560、CVE-2026-126714 | 止める | 無料を含む全部 |
| PHP-FPM | CVE-2026-129289 | 記録するだけ | 有料の契約 |
| PHP SOAP | CVE-2026-15353 | 記録するだけ | 有料の契約 |
| PHP SOAP | CVE-2026-129506 | 記録するだけ | 有料の契約 |
この記事が測っていないこと
この記事は、規則が実際にどんな通信を止めるのか、試していない。他人のサイトや他人の契約の画面を、外から試すことはしていない。また、Cloudflareの記事は規則の検知の中身を書いていないので、「この形の通信は止まる」とも書けない。さらに、Cloudflareの記事は、11月19日の時点で、17件の脆弱性のどれもが、CISAの悪用確認リスト(KEV)に載っておらず、読んだ情報源には実際の悪用の報告も無かったと書く。11月21日に、KEVを開き直してはいない。
IPAの注意喚起のページには、WAFへの言及が無かった。代わりに、修正が難しい場合の対応として、個別の告知にある回避策や緩和策、外部からのアクセスの制限、影響を受ける機能の利用の制限、十分な暫定対策ができない場合の外部公開の停止を挙げている。
確かめる手順
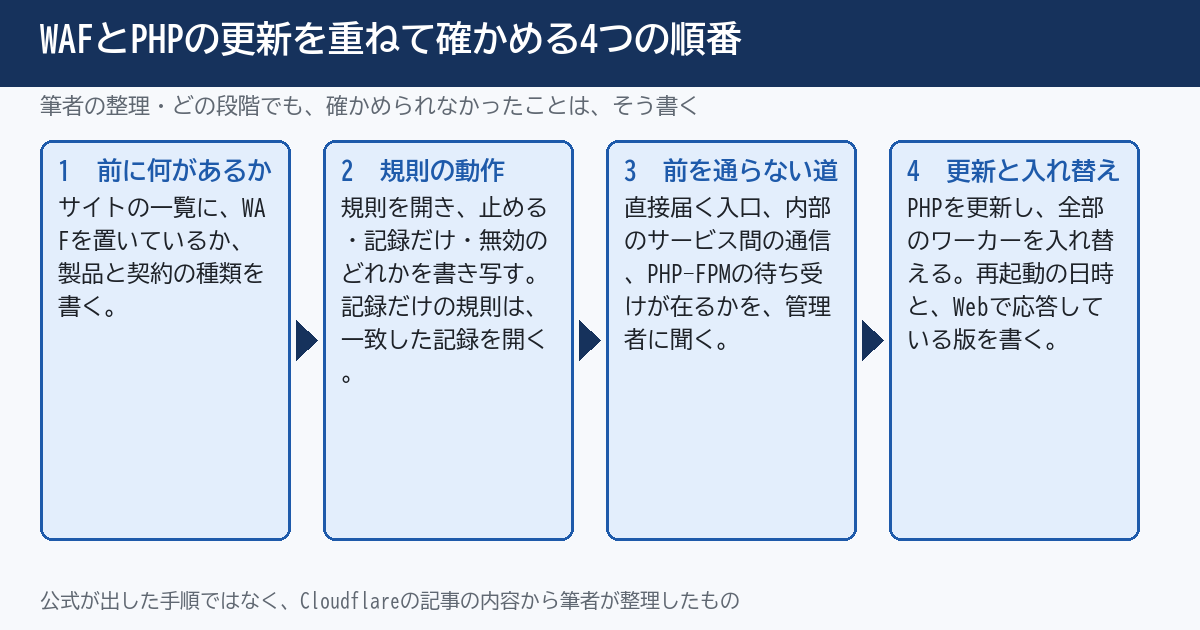
手順は、筆者が整理したもので、公式の手順ではない。1つ目は、担当サイトの前に何が置かれているかを一覧にする。2つ目は、置かれているWAFの規則を、管理画面で開く。3つ目は、規則の動作(止める・記録だけ・無効)を書き写す。4つ目は、前を通らない道が無いかを、管理者に聞く。5つ目は、PHPを更新して、全部のプロセスを入れ替える日を決める。どの段階でも、確かめられなかったことは「確かめられなかった」と書いて、次へ進む。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、WAFの管理画面、サイトの一覧、サイトの管理者の連絡先を開いた状態で、上から順に進める。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前は、製品や時期で違うので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 担当サイトの一覧から、PHPで動いているサイトを書き出し、行の数を書く(分からないサイトは「不明」と書く)
- それぞれのサイトの前にWAFか配信の仲介を置いているかを、管理者に聞き、「置いている・置いていない・不明」の3つで書く
- 置いているサイトについて、WAFの製品名と契約の種類を、1サイトにつき1行で自分用の台帳に書く
- WAFの管理画面で、PHPの重大な脆弱性に関する規則を4つ(04章の表の4行)探し、有効か無効かを書く(見つからない規則は「見つからない」と書く)
- 見つけた規則ごとに、動作の欄を書き写す(止める・記録だけ・無効のどれか)
- 動作が「記録だけ」の規則があれば、一致した通信の記録を直近7日分開き、一致した件数を書く
- 一致した記録のうち10件を開き、自社の管理画面や連携先からの正規の通信が混ざっていないかを確かめ、混ざっていた件数を書く
- 規則の動作を「止める」に変えてよいかを、サイトの管理者に聞き、返事の日付を書く(変更は返事の後にする)
- WAFを通らずにサーバーへ直接届く入口(IPアドレスで公開された入口・内部の別サービスからの通信・PHP-FPMの待ち受け)が在るかを、管理者に聞き、在る数を書く
- セッションの保存先(ファイル・データベース・外部の保存先)を管理者に聞き、ファイル以外から値が入る経路が「在る・無い・不明」のどれかを書く
- php.ini・FPMの設定・バーチャルホストの設定の3か所を開き、セッションのアップロード進捗が明示的に有効になっていないかを確かめ、見つかった数を書く
- 利用中のPHPの系統を書き、8.2.36・8.3.37・8.4.28・8.5.13のどれにも届いていないサイトの数を書く(配布元のパッケージは、版の番号が同じまま修正が入ることがあるので、配布元の告知と照らす。系統ごとのサポートの終わりの日は、PHPの公式のページで見る)
- 更新したサイトごとに、PHPを動かすサービスを再起動した日時と、Web経由で応答しているPHPの版を書く。更新が済むまでWAFだけに頼るサイトには「WAFのみ」と印をつけ、更新の予定日を1つ書く
リストの後で
13項目を終えたら、サイトごとに「規則で止まる・記録だけ・規則なし」の3つのどれかを書いた表ができる。「記録だけ」と「規則なし」の行が、PHPの更新を急ぐ順番の先頭になる。表を、管理者との共有の資料にしておくと、更新の予定日を聞くときに、同じ表を見ながら話せる。
06 代替・他の選択肢 — 守る層は、1つで足りるとは書かれていない
層ごとに、止められるものと止められないもの
Cloudflareの記事は、規則・攻撃スコア・設定の変更・PHPの更新を、重ねて使う形で書いている。次の表は、記事の記載を、層ごとに並べたものである。「止められないもの」の欄は、記事が書いたものだけを書いた。
| 層 | 止められるもの | 止められないもの | 注意 |
|---|---|---|---|
| 管理された規則 | WAFを通るHTTPの要求に入った、仕込みのデータ | PHPの内側の読み込み、WAFを通らない通信 | 動作が「記録だけ」の規則は止めない |
| 攻撃スコア | 侵入後の通信や、規則に当たらない変形の一部 | 1回の要求から全部を見分けること | 契約の種類で使えるかが違う |
| 設定の変更(暫定) | アップロード進捗の機能を使った経路など、一部 | 修正そのもの | 記事は「露出を減らすもので、直すものではない」と書く |
| PHPの更新と再起動 | 脆弱性そのもの | — | 全部のワーカーが新しいものを読み込む必要がある |
設定の変更でできる暫定策
Cloudflareの記事は、すぐに更新できない場合の暫定策を5つ挙げている。セッションのアップロード進捗を無効にして、セッションに入れる信頼できないデータを減らす。FastCGI接続の再利用をやめる。PHP 8.5では、致命的エラーの追跡表示を無効にする。起動時の警告を出す設定の誤りを直すか、PHPのエラーをファイルではなくsyslogへ送る。PHP-FPMの待ち受けを、信頼できないネットワークから離す。記事は、これらは露出を減らすもので、脆弱性を直すものではないと明記している。
実務のヒント
更新の後に、セッションのアップロード進捗の設定が、設定ファイルのどこかで有効のまま残っていないかを確かめる。Cloudflareの記事は、明示した設定は新しい既定値より優先されるので、残っていると効くことがあると書いている。php.ini・FPMの設定・バーチャルホストの3か所を、1か所ずつ開く。
前を通らない道を、閉じる
Cloudflareは別の記事(Rubyの件)で、配信元がWAFや配信の仲介からの通信だけを受けるようにする構成を勧めている。IPアドレスに直接届く道を閉じる考え方である。この考え方は、PHPの件でも、WAFの規則が効く範囲を広げる。ただし、どの方法で閉じるかは、サイトの作りによって違う。管理者に「直接届く入口は在りますか」と聞いて、在る数を書くところまでを、明日の仕事にする。
更新したあとに、入れ替わったかを確かめる
Cloudflareの記事は、PHPの更新のあと、PHP-FPMの親のプロセスやApacheを再起動して、全部のワーカーが新しい実行ファイルを読み込むようにし、Webの要求に実際に応答している版を確かめるよう書いている。コンテナで動かしているサイトは、イメージを作り直す必要もある。更新の作業が「パッケージを入れた」で終わっていると、古いプロセスが古い版のまま動き続けていることがある。05章の最後の項目が、再起動した日時と、Webで応答している版を書かせるのは、そのためである。書く場所は、更新の記録の表に1列足せば足りる。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月21日の時点で確かめていないこと
この記事は、公式のページを2026年11月21日に読んで書いた。当サイトの運営の側で、05章の13項目を行った結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章を当サイトで行ったかどうかも、確かめていない。当サイトの構成や製品名、版の番号は、この記事には書かない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の項目のうち当サイトに当てはまるものを順に行い、結果をこの章の末尾に日付つきで追記する。書くのは、「当たる」「当たらないと読める」「判断できない」の3つのどれか、確かめた日、確かめ方の種類(管理者に聞いた、管理画面を見たなど)だけにする。確かめられなかった項目は、確かめられなかったと書く。
実務のヒント
確かめた結果は、「いつ、誰の役割が、何を見たか」の3つを書く。規則の名前や動作の欄の書き写しは、共有の資料には、公開の範囲を見てから載せる。規則の設定は、サイトの守りの中身にあたるからである。
08 このテーマの、ここまで — 「WAFは更新の代わりにならない」を、当サイトが扱ってきた記録
WAFの規則と、PHPの更新を並べた記事
当サイトは、WAFとPHPの更新の関係を、何度か書いてきた。PHPの脆弱性にWAFの保護が入っても、PHPの更新は要る。Cloudflareは「追加の層」と書いたは、WAFの保護が入っても、PHPの更新が要ることを扱った。CloudflareのWAF更新で、PHPの5つのルールは検知が更新されてもBlockのままで、Nuxt Image / IPXの新しいルールは既定で無効だったは、規則の既定の動作が、規則ごとに違うことを扱った。CloudflareはWAFを突破できるか試す公開の催しを始め、同じ記事に「更新の代わりにならない」と書いたも、同じ「追加の層」の話である。今回の記事は、それらの続きにあたり、新しい規則の既定が「記録だけ」だったことと、7件のうち専用の規則が無い4件があることを、担当サイトで確かめる手順にした。
PHPの更新を、記録に残した記事
PHPの更新の側は、別の記事で扱った。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、自分のサイトが関係あるかの見方と、更新の順番を扱った。PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、修正が入ったことを、版の番号以外で確かめる方法を扱った。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、期限の日に自分のサイトで確かめたことを扱った。Webサーバーの重大な修正を、知った日のうちに当てたは、更新の後に再起動して、前後で応答を比べる手順を扱った。
この記事の位置
この記事は、WAFの規則が「ある」ことと、「止めている」ことと、「前を通らない道が無い」ことを、混ぜずに分けるための記事である。規則の中身や、実際にどんな通信が止まるかは、読んだページに書かれていないので、判断しない。確認の項目は、読んだページから筆者が選んだもので、公式の確認項目ではない。次に確かめる日は、PHPの次の修正版が出た日、またはCloudflareの規則の更新の記録に、PHPの規則の変更が載った日のどちらか早い日を目安にする。
このサイトで書いている人