WEBサイト
ImageMagickを使うアプリの任意ファイルの読み書きは、更新だけでは足りない場合があり、使う形式を絞る設定と隔離も要る。CERT/CCの表で、WordPressは「不明」 ── 画像を受け付けて変換する裏を確かめる13項目(2026年11月時点)
目次
01 何が起きたか — ImageMagickを使うアプリで、更新だけでは足りない場合があると公表された
出典について
この記事は、2026年11月18日に開いて読んだページの内容を、日本語でまとめたものである。読んだのは、CERT/CCの脆弱性ノート VU#580079(公開と最終更新は2026年11月12日)、JVNのJVNVU#95718857(2026年11月13日)、JPCERT/CCの週報(2026年11月18日号)、ImageMagickのセキュリティポリシーの説明(更新日の表示はない)、Ruby on Railsのアドバイザリ(2026年11月4日)である。英語の原文は引用せず、読んだ内容を日本語でまとめた。ページに書かれていないことは、書かれていないと書き、この記事では確かめていない。
公表された内容を、一言で言うと
CERT/CCは2026年11月12日に、ImageMagickを使うアプリケーションで、任意のファイルを読んだり書いたりできてしまう問題を公表した。ノートの題は、既定の設定のまま動いているアプリケーションを対象にしている。ノートは、この一連の問題を総称して「ImageTragick2」と呼ぶ。日本ではJVNが翌13日に同じ内容を案内し、JPCERT/CCの週報も、11月18日号の項目として取り上げた。
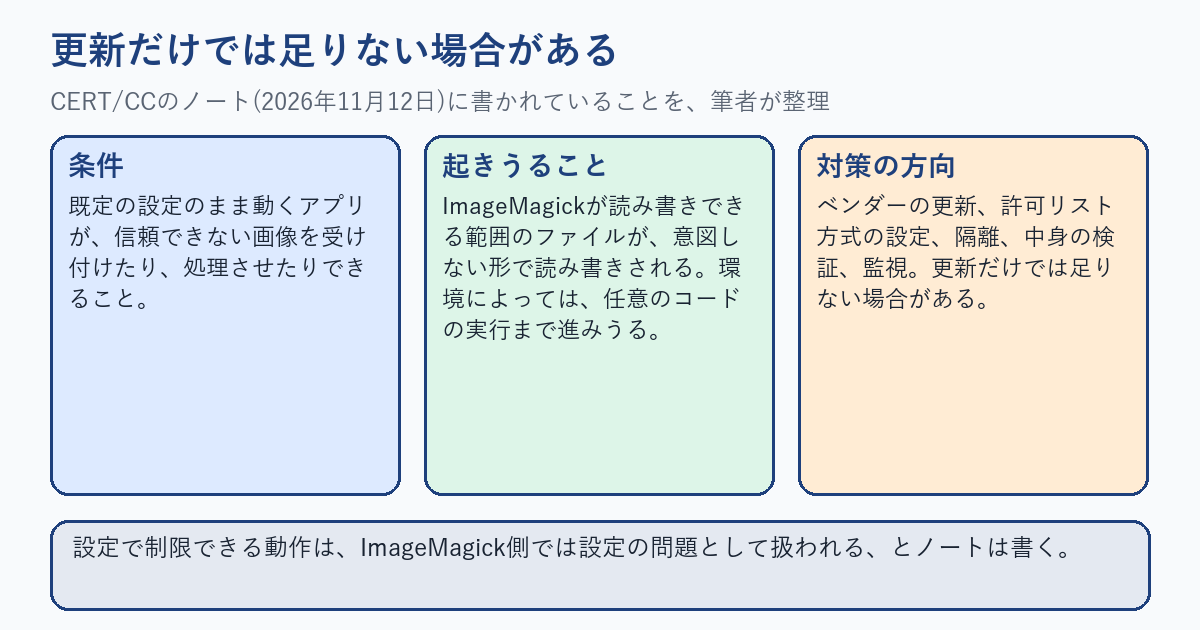
ノートが書く条件は、画像を受け付けたり、処理させたりできる状況で、ImageMagickの安全の設定が足りていないことである。ImageMagickに読み書きが許されている範囲のファイルが、意図しない形で読まれたり書かれたりする。環境によっては、複数の問題の組み合わせで、任意のコードの実行まで進みうる、とノートは書く。この記事は守る側の記事なので、問題が起きる細かい仕組みや、画像に仕込む形は書かない。
「ImageMagick本体の問題」ではなく「設定の問題」と扱われている点
ノートで目を引くのは、ImageMagickの開発側の立場の書き方である。ノートによると、安全の設定ファイルで制限できる動作は、ImageMagickの側では「設定の問題」として扱われる。そのため、どんな設定で動かすかを決める責任は、ImageMagickを組み込んだアプリケーションの作り手や、配布元にある、と読める。つまり、ImageMagickを更新したのに安全になっていない、という状態が起こりうる。ノートも、本体の更新だけでは不十分な場合があると書いている。
この点は、サイトの運営の側から見ると、少し見えにくい。画像を受け付けるサイトは、制作会社やホスティング事業者が選んだ仕組みの上で動いていることが多い。画像の変換が、ImageMagickで行われているのか、別の仕組みで行われているのかを、担当のWEBディレクターが知らないことも珍しくない。この記事は、その「裏が何か」を知るところから始める。
日本語の公式の案内で、確かめられること
JVNのページは、2026年11月18日に開いた時点で、内容の本文をCERT/CCのノートに委ねていた。影響を受けるシステム、想定される影響、対策の欄は、いずれもCERT/CCのアドバイザリを見るよう案内する形である。JPCERT/CCの週報は、修正版の適用や、適切なセキュリティポリシーの設定などで対策できると書き、詳細はCERT/CC、JVN、製品の開発者の情報を見るよう案内している。日本語だけで読める範囲では、設定の中身まで書かれていないので、この記事は、CERT/CCのノートを読んだ内容を土台にしている。
02 なぜ・背景 — 画像を受け付ける窓口は、思っているより多い
画像を扱う入口は、アップロード画面だけではない
画像を受け付ける、というと、会員がアイコンを登録する画面や、問い合わせフォームの添付を思い浮かべる。しかし、サイトの裏側で画像を処理している場面は、もっと広い。商品や記事の画像を、管理画面から登録するときの縮小。複数の大きさに自動で作り分ける処理。PDFや文書から、プレビューの画像を作る機能。外部のサイトから画像を取り込んで、表示用に変換する機能。これらのうち、信頼できない人や、信頼できない外部のサービスから渡された画像を扱うものが、今回のノートの関心の中心である。
ノートは、画像の処理を含むAIのサービスにも、追加のリスクがあると書く。信頼できない入力を前処理に通す形になるためである。コンテナで動かしている場合は、書き込める共有の場所や、認証情報、成果物が近くにあると、影響が大きくなりうるとも書く。サイトの運営の外に見える話だが、画像の受け付けがある限り、裏の処理の作りが問われる点は同じである。
「既定の設定」が、安全とは限らない理由
ImageMagickの安全の設定の説明ページを読むと、評価の仕組みが書かれている。既定の考え方は、拒否されないものは許可するというものである。設定は、複数の規則を上から順に当てはめ、最後に一致した規則が優先される。そのため、はじめに広く拒否してから、必要なものだけを許可する書き方が、この仕組みに合う。説明ページは、この許可リスト方式という言葉を使って推奨しているわけではない。ただ、評価の順序を読むと、その書き方が自然だと筆者は考えた。
この説明ページには、組み込みの設定の型が4つ書かれている。広く許す「open」、バランスをとる「limited」、厳しい「secure」、公開のウェブサイト向けの「websafe」である。これらの区別は、ImageMagickの比較的新しい版からの説明で、古い版や、配布元が独自に作った設定には当てはまらないことがある。自分のサイトで有効な設定がどれなのかは、画面の名前や版では分からず、実際に有効な設定を出して確かめるしかない。
ベンダーの状態が、そろっていない
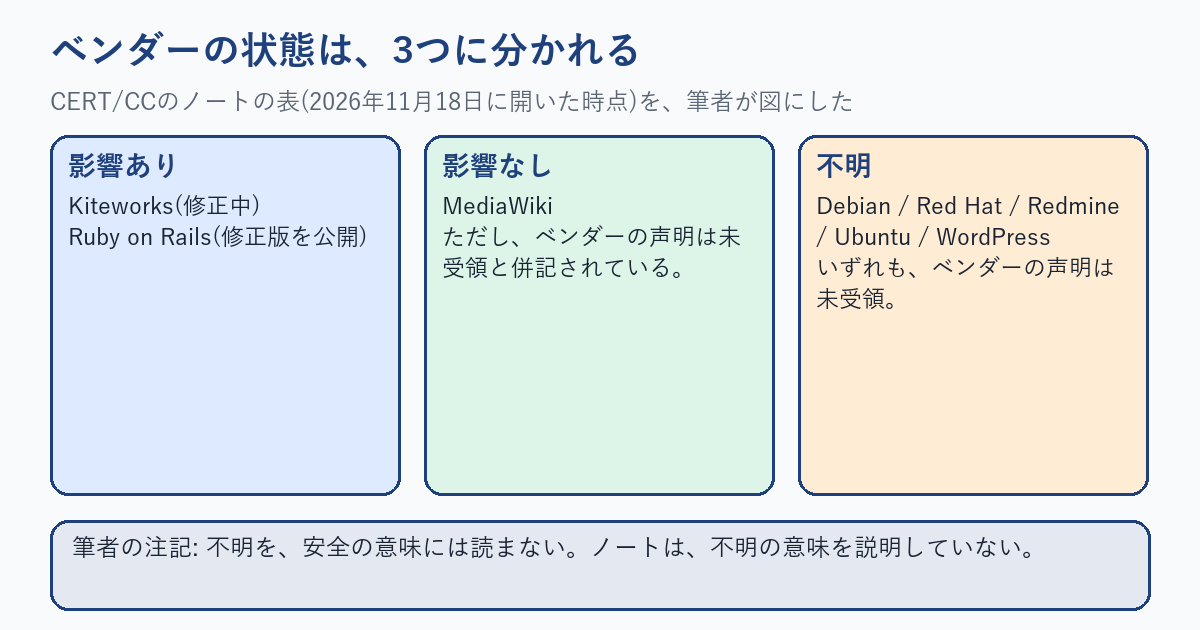
CERT/CCのノートには、ベンダーごとの状態の表がある。2026年11月18日に開いた時点の表は、次のように読める。表で「影響あり」とされているのは、Kiteworks(修正中)と、Ruby on Rails(修正版を公開)である。「影響なし」とされているのは、MediaWikiを作るWikimedia Foundationだが、同じ欄に、ベンダーからの声明は受け取っていないとも書かれている。Debian、Red Hat、Redmine、Ubuntu、WordPressは、「不明」で、いずれもベンダーからの声明は未受領である。ノートには、「不明」の意味を説明する文は無い。筆者は、声明が未受領の行が「不明」になっていると読み、不明を安全の意味には読まない(これは筆者の注記で、ノートの文ではない)。
ノートの説明の節は、Ruby on Rails、WordPress、MediaWiki、ownCloud Classic、Redmineなどの、WebやコンテンツのアプリケーションがImageMagickを使いうる、という趣旨でこれらの名前を挙げている(英語の原文を開いて確かめた)。また、謝辞の節には、別の調査チームが、問題の2つのうち2つ目を独自に見つけ、WordPressに報告したという記載がある。WordPressを使うサイトの読者は、WordPressの公式の案内が出るまで、「不明」を「関係ない」と読まず、画像を処理する裏の部品を事業者に確かめるのが安全である。問題の仕組みは、ここには書かない。
注意
「不明」を「影響なし」と読み替えない。不明は、ベンダーからの返事が表にまだ載っていないと、筆者は読む。逆に、「影響なし」の欄に声明未受領の注記がある行は、根拠を自分で確かめるまで、安心の材料にしない。担当サイトの仕組みが「不明」の製品の上にあるときは、事業者や制作会社に、確認の依頼を出すのが先になる。
03 用語 — 設定の話に出てくる言葉を、先に分けておく
この記事で使う言葉
表は、読んだページの説明を、筆者が日本語にまとめたものである。ページによって呼び方が違うものは、右の列で、どのページの言葉かを分けた。
| 言葉 | 読んだページでの意味 | 読んだページ |
|---|---|---|
| ImageMagick | 画像の変換や加工に使われる、広く普及した部品。アプリケーションの裏で動くことが多い | CERT/CC |
| ImageTragick2 | 今回の一連の問題の総称。ノートが使っている呼び方 | CERT/CC |
| コーダー | 画像の形式ごとの読み書きを受け持つ部分。形式を止める設定は、この単位で行う | ImageMagickの説明 |
| デリゲート | ImageMagickが、外部のプログラムに処理を渡す仕組み。全部を止める設定もある | ImageMagickの説明 |
| 安全の設定(policy.xml) | 使ってよい形式、操作、場所、資源の量を決める設定ファイル。置き場所は環境で違う | CERT/CC・ImageMagickの説明 |
| 許可リスト方式 | 必要なものだけを許可し、残りは止める書き方 | CERT/CC |
| ベンダーの状態 | 影響あり・影響なし・不明の3つ。「不明」の意味の説明は、ノートには無い(筆者は、声明が未受領の状態と読む) | CERT/CC(表) |
| 隔離 | 信頼できない画像を、触れるファイルが少ない専用の環境で処理すること | CERT/CC |
| ポリシー違反の監視 | 止めた形式の使用や、想定外のファイルの生成を見張り、知らせる設定 | CERT/CC |
「コーダー」と「デリゲート」を分けて考える
設定の説明には、この2つの言葉が何度も出てくる。コーダーは、画像の形式ごとの読み書きの部品で、デリゲートは、外部のプログラムに仕事を渡す仕組みである。形式を止めるのがコーダー、外のプログラムへの受け渡しを止めるのがデリゲートと覚えると、設定の項目が読みやすい。ノートが、不要な形式として挙げているのは、MSL、MVG、PS、EPS、PDFなどである。これらを止める設定が、書かれた対策の中心である。
「更新」と「設定」と「隔離」は、別の層
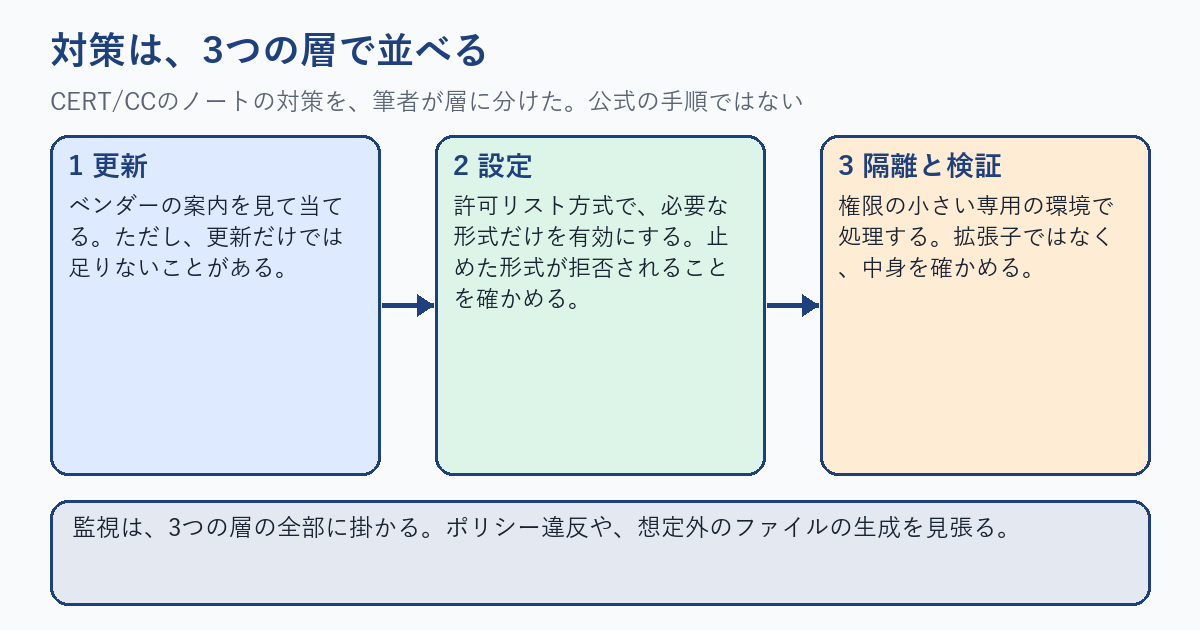
3つの言葉は、似ているようで違う。更新は、部品そのものを新しくすること。設定は、部品の動き方を絞ること。隔離は、部品が間違った動きをしても、被害が届く範囲を狭くすること。ノートが並べた対策は、この3つの層に分かれているので、どれか1つが済んだら終わり、という読み方をしない。次の章で、この層ごとに、誰が担当するかを考える。
用語
許可リスト方式は、使ってよいものを先に書き出し、それ以外を止める考え方である。逆の、止めたいものを1つずつ列挙する方式は、列挙から漏れたものが通る。ノートが許可リストを勧めるのは、この漏れを避けるためと読める。
04 型別 — 適用範囲、書かれていないこと、確かめる順番
適用範囲: どんなサイトの担当者に関係するか
この記事の確認が当てはまるのは、画像のアップロード、リサイズ、形式の変換のいずれかを持つサイトを担当している人である。CMSの管理画面から画像を登録する、会員が画像を投稿する、外部の画像を取り込んで表示する、文書から画像を作る、のどれでも対象になりうる。画像の処理が1つも無い、静的な紹介サイトなら、この記事の確認の多くは要らない。ただし、静的に見えるサイトでも、裏の管理画面で画像を登録している場合は、その管理画面が対象になる。
ホスティング事業者のサービスや、CMSの提供元のサービスを使っている場合は、画像の処理を行うのが事業者の側のこともある。そのときは、担当者が設定を直接触れないので、確認の依頼を出す側になる。依頼の形は、05章に書いた。
書かれていないこと
読んだページに書かれていないことを、先に分けておく。CERT/CCのノートは、個々のサイトの確かめ方を書いていない。ノートが示すのは、製品の側の状態と、一般的な対策の方向である。また、WordPressやDebian、Ubuntuなどが「不明」とされた理由、それぞれの製品の標準の設定が、問題の条件に当たるかどうかは、ノートには書かれていない。ImageMagickの設定の説明ページにも、特定の問題に当てはまる設定の例は、この記事で確かめた範囲では見つからなかった。
この記事も、確かめていないことがある。ImageMagickのどの版から問題が出るのか。ノートが「既定の設定」と書くとき、どの配布元のどの版の設定を指すのか。これらは、この記事を書いた時点で、確かめられていない。版の番号で当たるかどうかを決める書き方を、この記事ではしない。
確かめる順番: 裏が何か、設定は何か、隔離されているか
確かめる順番は、筆者が考えた4つの段である。この順番は、公式の手順ではない。
1つ目は、画像の処理が、どこにあるかを書き出すこと。アップロード、リサイズ、変換、取り込み。2つ目は、それぞれの裏が、ImageMagickなのか、別の部品なのか、外部のサービスなのかを調べること。3つ目は、ImageMagickなら、有効な安全の設定を出して、使っていない形式が止まっているかを見ること。4つ目は、画像の処理が、本体のサイトと同じ権限で動いていないかを見ること。どの段でも、分からないことは「分からない」と書き、事業者に聞く質問として残す。
設定の中身を出して確かめる作業は、手元のサーバーで行える場合と、事業者に依頼する場合がある。サイトの外から、画像のアップロードを試して確かめる方法は、この記事では勧めない。他人のサイトを外から試すことになる場合があるうえ、自分のサイトでも、本番で意図しない処理を呼ぶおそれがあるためである。外から確かめられる範囲を知りたいときは、🔧 外からできる範囲のセキュリティ対策の状況を、URLを与えて確認する監査ツールがある。ただし、このツールは、画像の処理の裏や、安全の設定の中身を調べるものではない。
実務のヒント
事業者に確認を依頼するときは、「画像を処理している部品の名前と、その安全の設定で止めている形式の一覧」を、書面で求めるとよい。「対応していますか」と聞くと「対応しています」の一言で返ってくる。部品の名前と、止めている形式の一覧を求めれば、返事の中身を後から読み返せる。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、担当サイトの画像の処理の一覧を作り、事業者や制作会社に確認の依頼を出し、安全の設定の中身を読む順に並べたものである。この13項目は、公式が出した確認項目ではなく、読んだページの内容から筆者が選んだものである。画面の名前や用語は、事業者によって違うことがあるので、近い意味のもので読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数や名前を書く項目は、記録の表に書き写す。
13項目
- 担当サイトで、画像のアップロード・リサイズ・形式の変換・外部の画像の取り込みがある画面や機能を、管理画面と公開側の両方から探し、見つかった数を記録の表に書く(無ければ0と書く)
- 見つけた機能ごとに、誰が画像を渡せるか(誰でも・会員だけ・管理者だけ)を、記録の表に1行ずつ書く
- 画像を処理している部品が何かを、制作会社か事業者に書面で聞き、返事に部品の名前があるかを、ある・無いで書く
- 返事の部品がImageMagickだったときは、その版の番号を、返事のとおりに記録の表に書き写す(版で当たるかどうかは決めない)
- 部品がImageMagickでない(別の部品や外部のサービス)と分かった機能は、その名前を書き、「今回のノートの対象外かは未確認」と添える
- CERT/CCのノートのベンダー表を開き、使っている製品(CMS・フレームワーク・OS)が、影響あり・影響なし・不明のどれに載っているかを、日付つきで書く
- 表で「不明」だった製品は、その製品の公式の案内を開いて、2026年11月18日以降に更新があるかを、あった・無いで書く
- ImageMagickを使っている場合は、実際に有効な安全の設定を出す作業を、事業者か担当の技術者に依頼し、出た内容の写しを受け取って保管する
- 受け取った設定の中で、MSL・MVG・PS・EPS・PDFの形式が、止まっているか許可されているかを、形式ごとに書き出す
- 画像の処理に、外部のプログラムへの受け渡し(デリゲート)が使われているかを、事業者に聞いて、使っている・使っていない・分からないで書く
- 画像の処理が、本体のサイトと同じ権限・同じフォルダで動いているかを、事業者に聞いて、同じ・別・分からないで書く
- アップロードされた画像を、拡張子や申告された種類ではなく、中身で確かめる仕組みがあるかを、制作会社に聞いて、ある・無い・分からないで書く
- ここまでの結果を、確かめた日付と一緒に記録の表にまとめ、「更新と設定と隔離のうち、確認が済んだ層」と「事業者に確認を依頼中の層」を、1行で書く
06 代替・他の選択肢 — 対策は、担当者が手を出せる範囲が違う
対策を、層ごとに並べる
ノートが書く対策は5つある。表は、それを層で分け、誰が手を出せるかを、筆者がまとめたものである。右の列の「担当」は、一般的な分担の見立てで、契約によって変わる。
| 対策 | ノートが書くこと | 多い担当(筆者の見立て) |
|---|---|---|
| ベンダーの更新 | 製品ごとの案内を見て当てる。ImageMagick本体の更新だけでは足りない場合がある | 事業者・制作会社 |
| 許可リスト方式の設定 | 必要な形式と操作だけを有効にし、MSL・MVG・PS・EPS・PDFなどを止める。同梱の安全なひな形でも足りないことがあるので、実際に有効な設定を確認し、止めた形式が拒否されることを確かめる | 事業者・制作会社の技術者 |
| 隔離 | 信頼できない画像は、ファイルへの触れ方を制限した、権限の小さい専用の環境で処理する | 事業者・制作会社の技術者 |
| 入力の検証 | ファイル名や拡張子、申告された種類ではなく、中身を確かめる | 制作会社(アプリの作り) |
| 監視 | ポリシー違反、想定外の形式やデリゲートの使用、異常な失敗、想定外のファイルの生成を見張り、知らせる | 運用の担当・事業者 |
Ruby on Railsの例から読めること
Railsの2026年11月4日のアドバイザリは、この種の問題で、アプリケーションの作り手が何をするかの具体例になっている。アドバイザリによると、影響を受けるのは、画像の処理にImageMagickを使う設定にしていて、関連する形式を拒否しない設定のもとで動き、信頼できない利用者からのアップロードを受け付けているアプリである。アドバイザリは、修正版(8.1.4.1と8.0.5.2)で、ImageMagickの安全の設定を同梱するようにした、と書く。修正版に上げれば、アプリの側から設定が当たる形になったということである。Railsのブログには、同じ日付(2026年11月4日)で、この2つの版のリリースの記事が載っており、セキュリティ更新だと書かれている。ブログの一覧から読めたのは題と概要までで、本文の全体は、この記事では読んでいない。
更新できない場合の方法も書かれている。同梱された設定の規則を、システム側のImageMagickの設定に写す。最低限、MSLの形式、Ghostscript系の形式、Ghostscriptのデリゲートを拒否する。PostScriptやPDFを描画しているアプリは、必要な形式やデリゲートを、システムの設定で改めて許可する必要がある。アドバイザリはまた、GraphicsMagickはImageMagickの設定を読み込まない、とも書く。どの部品が裏で動いているかで、設定を置く場所が変わるという点が、ここからも読める。これらは、Railsを使うアプリの作り手に向けた説明である。Railsを使っていないサイトは、同じ手順にならない。
画像の処理を、別の仕組みに任せる選択
画像の処理を、自分で動かさずに、外部の画像変換のサービスに任せる選択もある。その場合の問いは、ImageMagickの設定ではなく、委託先が裏でどんな部品を使い、どう隔離しているかに変わる。サービスの説明ページに書かれていなければ、問い合わせる。この記事は、特定のサービスの比較を行っていない。読んだページにも、サービスの比較は無かった。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月18日の時点で確かめていないこと
この記事は、公式のページを2026年11月18日に読んで書いた。05章の13項目を、当サイトで行った結果は、この記事を書いた時点では、ここに書く事実として確かめていない。当サイトの画像の扱いの中身は、この記事には書かない。書くのは、確かめた項目の数と、確かめられなかった項目の数だけである。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の1項目目から13項目目までのうち、運営の側で確かめられるものを行い、結果を、この章の末尾に日付つきで追記する。数だけを書き、設定や仕組みの中身は書かない。確かめられなかった項目は、確かめられなかったと書く。CERT/CCのノートで、WordPressなどが「不明」から変わったときは、その日付と変わった内容を、あわせて追記する。
実務のヒント
確かめた結果は、見つけた日と、確かめた人の役割だけを書く。「いつ、誰の役割が、何を見たか」の3つがあれば、後から読み返せる。設定の中身まで記録の表に書き写す場合は、表を見られる人を絞る。
08 このテーマの、これまで — 「更新したあとに、効いたかを確かめる」を、当サイトが扱ってきた記録
更新の「あと」を確かめた記録
当サイトは、修正を入れたあとに、本当に効いたかを確かめる話を、何度も書いてきた。PHPの修正を入れても、版の番号も「作った日」も入れ替える前と同じ文字だったは、版の表示が修正の証拠にならない場面を扱った。PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本では、自分のサイトが関係あるかを調べる順番を1本にまとめた。この記事の「版の番号で当たるかどうかを決めない」という書き方は、これらとつながっている。
期限が明日の脆弱性の知らせが届いた日、版の番号ではなく「対象の条件」で自分のサーバーを確かめたは、版でなく条件で確かめる話である。今回のImageMagickの件も、版ではなく、設定と隔離という条件が問われる。PHPの2件の脆弱性が悪用リストに載り、期限は10月29日だったは、外の期限を自分の期限に読み替える方法を書いた。
部品の中に入っているものを数えた記録
圧縮の部品(Brotli)の脆弱性は、縮めて送る側ではなく「元に戻す側」の話だったは、自分が直接入れていない部品が、別の部品の中に入っている話である。ImageMagickも、アプリケーションの中に組み込まれて動くことが多く、担当者から見えにくい。見た目では区別できないは、画像のファイルが運ばれてきたものかどうかを、記録の時刻で数えた記録で、画像を扱うときの確かめ方の例になる。
当サイトのほかの記事との対応
更新を種類ごとに決める考え方は、更新の自動化は、全部任せるか全部止めるかではなく種類ごとに決める。WordPressは公式が種類ごとに既定を書き、OSの更新は通知・取得・導入の3段に分けられるが扱っている。PHPの更新の話はWordPressの更新は要らないが、PHPの更新は要る。公式の記事が書いたこと、サーバーの外にある部品を台帳に足す話はJPCERT/CCはPHPの注意喚起を10月29日に更新し、ファイアウォール製品の特定の版で侵害の成功を示唆する痕跡が報告されたと追記したが扱った。画像そのものの検索面の話は画像SEOの基本である。この記事は、そのどれとも違い、画像を処理する裏の部品の設定と隔離に絞っている。
2026年11月18日 — この記事の確認日
この記事の内容は、2026年11月18日に、ページを開いて読み、日本語でまとめた。ImageMagickの設定の説明ページには、更新日の表示が見つからなかった。ほかのページの日付は、本文中に書いた。次に確かめる日は、CERT/CCのノートのベンダー表が更新されたとき、またはImageMagickの開発側から追加の案内が出たときの、どちらか早い日を目安にする。
現在の貴方のIPアドレス
このサイトで書いている人