WEBサイト
JPCERT/CCは、外部に頼んだインシデント調査の報告書を受け取る側が確かめるチェックリストを公開した。「痕跡は確認されなかった」は、調べた結果か、判断できなかったのかで意味が違う ── 調査を頼む前に決めることと報告書の読み方を確かめる13項目(2026年11月時点)
目次
01 何が起きたか — JPCERT/CCが、調査を頼む側と受け取る側のためのチェックリストを出した
出典について
この記事は、2026年11月18日に開いて読んだ次のページの内容を書いている。JPCERT/CC Eyesのインシデント調査報告書受領時のチェックリスト(記事の日付は2026年11月18日)、JPCERT/CCの公開のお知らせ(最終更新は2026年11月11日で、「本日公開した」と書かれている)、Weekly Report 2026-11-18(項目24)、GitHubで公開されているチェックリストの入口のページ、その中のユーザー向けチェックリストとレポーター向けチェックリストの本文である。報告書のサンプルのPDFは、この記事では開いていない。チェックリストの項目は、本文を開いて確かめたものだけを書いた。
公開されたものは3つ
JPCERT/CCが出したのは、「調査を依頼する組織(ユーザー)向け」と「調査を担当する組織(レポーター)向け」の2つのチェックリストと、報告書のサンプルである。解説のブログは、各コンテンツの主な用途を表にまとめている。
| コンテンツ | 主な用途(ブログの表の言い方) | 形式 |
|---|---|---|
| ユーザー向けチェックリスト | 調査を依頼する際の方針の合意と、受領した報告書の確認 | HTMLとMarkdown |
| レポーター向けチェックリスト | 調査開始前の合意、証拠保全、調査結果の整理、報告書の作成・最終確認 | HTMLとMarkdown |
| インシデント調査報告書サンプル | 報告書の構成や、調査結果・根拠の記載例の参照 |
この記事は、調査を依頼する側(ユーザー向け)を主に扱う。サイトの運用を任されたWEBディレクターは、制作会社や調査会社に調査を頼む立場になることがあり、報告書を受け取って、社内や取引先に説明する立場になることがあるためである。
お知らせが書く、公開の理由
公開のお知らせは、公開の理由を、こう書いている。外部の組織にインシデント調査を委託することが一般的になってきたが、初めてインシデントに対応する被害組織も多く、そのような組織では、外部の組織による調査の妥当性の評価やインシデント収束の判断に迷うことがある。そこで、調査を依頼する被害組織と報告書を作成する担当者が、共通認識を持って調査を進められるように作った、という。つまり、チェックリストは、報告書を採点する道具ではなく、頼む前と受け取るときに、双方の認識を合わせるための道具である。
02 なぜ・背景 — 「痕跡は確認されなかった」は、2通りの意味に読める
同じ一文が、2つの意味になる
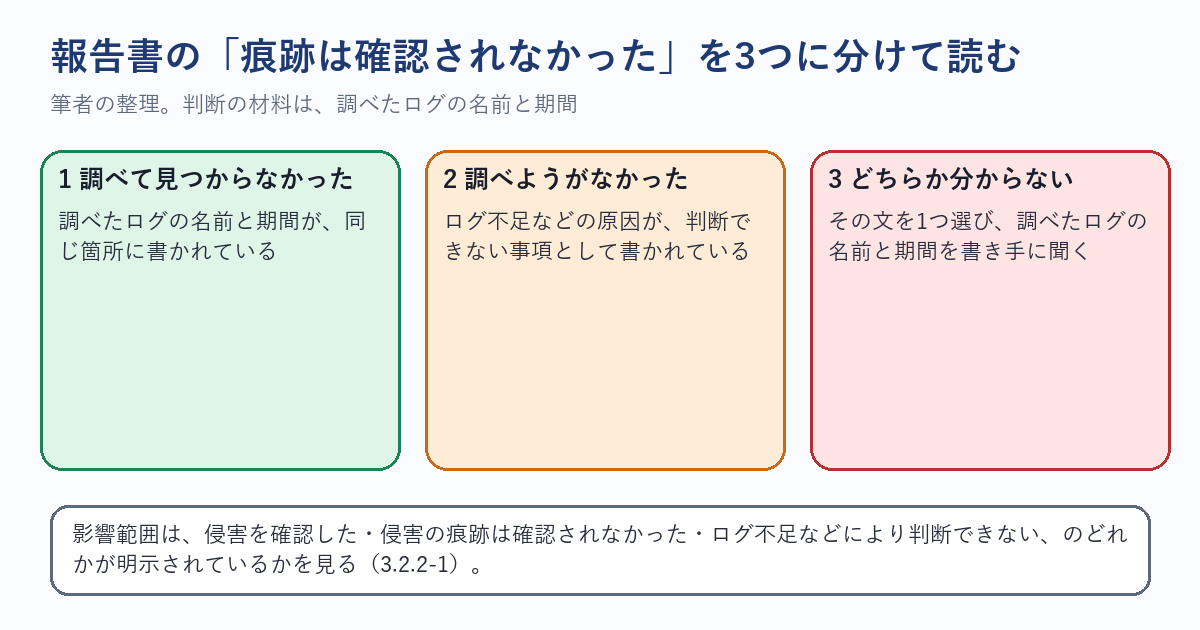
解説のブログは、報告書の読み方で大切な例を挙げている。「情報漏えいの痕跡は確認されなかった」という記述でも、関連するログを調査した結果なのか、必要なログが残っておらず判断できなかったのかによって、意味は異なる、という。そして、報告書には、何を確認した結果、何がわかり、何が判断できなかったのかを区別して記載する必要がある、と続く。1つ目は「調べて見つからなかった」、2つ目は「調べようがなかった」である。報告書の一文だけでは、この2つは区別できない。
ユーザー向けチェックリストは、この区別を、報告書の詳細確認の項目に落とし込んでいる。たとえば、影響範囲については、調査した各システムについて、「侵害を確認した」「侵害の痕跡は確認されなかった」「ログ不足などにより判断できない」のいずれかが明示されているかを確かめる、という項目(3.2.2-1)がある。情報漏えいについても、「漏えいを確認した」「漏えいした可能性がある」「漏えいを示す痕跡は確認されなかった」「判断できない」の4つのいずれかが明示されているかを確かめる(3.2.3-3)。
実務のヒント
報告書を受け取ったら、まず「痕跡は確認されなかった」「問題は見つからなかった」という言い方の文を、すべて探して線を引く。そのあとで、それぞれの文の近くに、調べたログの名前と期間が書かれているかを見る。名前と期間が無い文は、「判断できなかった」の可能性を残している。
ログが残っていないと、「判断できない」が増える
チェックリストの「調査で判断できない事項」の項目(1-5)は、判断できない可能性がある事項について、次の3つが説明されているかを確かめるよう求めている。1つ目は、判断できない原因(どのログ・システム・期間が不足しているか)、2つ目は、判断材料の不足が調査にどのような影響を与えるか、3つ目は、追加調査によって確認できる可能性があるか、である。ログの不足が原因になる、と例に挙がっている。サイトの運用者にとって、ログを保存しておく日数は、調査の結果に直結する。依頼する前に自分で確かめられる数少ない項目の1つである。
頼む前に決めないと、あとで食い違う
ブログは、調査の目的や報告書に求める内容を、調査開始前に双方で共有し、合意しておくことが大切だと書く。例として、侵入経路の特定と、情報漏えいの有無の確認では、必要な証拠や調査範囲が変わることがある、と挙げている。ここを決めずに頼むと、受け取った報告書が、自分の知りたかったことに答えていない、ということが起きる。報告書の品質の前に、頼み方で決まる部分がある。
03 用語 — 報告書によく出てくる言葉を、先に分けておく
この記事で使う言葉
表は、読んだチェックリストの項目と説明から、筆者が整理したものである。
| 言葉 | 読んだページでの意味や使われ方 | 読んだ箇所 |
|---|---|---|
| ユーザー | 調査を依頼する組織。調査を担当する側は「レポーター」と呼ばれる | ブログ・入口のページ |
| エグゼクティブサマリー | 報告書の概要。確認できた事項・可能性がある事項・判断できない事項が区別されているかを見る | ユーザー向け 3.1-4 |
| 初期侵入 | 最初にどこから入られたか。断定できないときは、不足している情報を書く | ユーザー向け 3.2.1 |
| 影響範囲 | 調査した各システムで、侵害の確認・痕跡なし・判断不能のどれか | ユーザー向け 3.2.2-1 |
| 証拠ID | 結論の根拠を追えるように、証拠ごとに付ける番号 | ユーザー向け 2-5・レポーター向け 2-8 |
| IoC | 調査で確認された、攻撃に関連するIPアドレス・ドメインなどの手がかり。種別・値・概要が書かれているかを見る | ユーザー向け 2.3 |
| 判断できない事項 | ログ不足などで、調べても分からなかったこと。原因と影響と追加調査の可能性を書く | ユーザー向け 1-5 |
「報告書」は1種類ではない
ユーザー向けチェックリストの「報告書の必要性と形式」の項目(1-3)は、報告書の用途が決まっておらず、インシデント調査から確認したい事項が明確な場合は、口頭説明や簡易報告で足りることがある、と書く。一方で、監督官庁・保険会社・取引先・親会社などへの説明、被害公表・法的対応・経営判断・監査、将来の再調査や再発防止策の管理のような用途が決まっているなら、正式な報告書の作成を考える、とも書く。どの形式にするかを、頼む前に決めるのが、ここでの要点である。
用語
痕跡は、侵害の証拠になる記録の跡のことである。ログの記録、残されたファイル、通信の記録などを指す。「痕跡が無い」は、侵害が無かったことの証明ではなく、調べた記録の範囲では見つからなかったという意味である。範囲がどこまでかは、報告書の調査対象の欄で確かめる。
04 型別 — 適用範囲、チェックリストが言っていないこと、見る順番
適用範囲: 誰に関係する話か
チェックリストの入口のページは、対象を、マルウェア感染などをともなうネットワーク侵害だと書く。そのうえで、内部不正を疑うインシデントなどの場合は、適用できない項目がある、とも書いている。ブログも、すべての項目を一律にチェック対象とするのではなく、事案の内容や調査目的、契約内容に応じて調整して使うよう求めている。Webサイトの改ざんや、アカウントの不正利用のように、ネットワーク侵害に当たる事案なら、使える項目が多い。
チェックリストが言っていないこと
ユーザー向けチェックリストの冒頭は、位置づけを、こう書いている。
「インシデント調査や報告書の完全な正しさをチェックできるものではありません。」
続けて、調査そのものの技術的な品質、調査範囲の選定、調査目的と調査結果の整合性、エビデンスの妥当性、再発防止策の妥当性などの精査には、専門的な知識が必要だと書き、懸念がある場合は、JPCERT/CCなどの専門家への相談を考えるよう案内している。つまり、全部の項目が「ある」でも、調査の中身が正しいとは限らない。このチェックリストでできるのは、報告書に、確認すべき事項が書かれているかの確認までである。
見る順番: 頼む前の10項目と、受け取ったあとの9項目
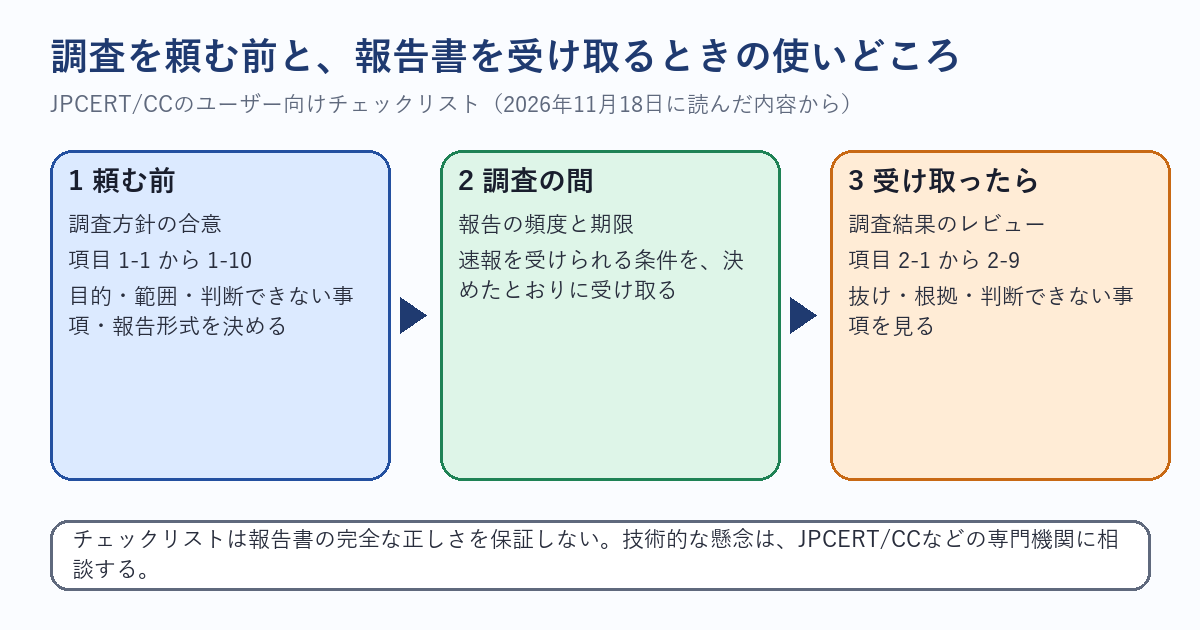
ユーザー向けチェックリストは、「1. 調査方針の合意」が1-1から1-10の10項目、「2. 調査結果のレビュー」が2-1から2-9の9項目である(2章には、このほかに、2.1 封じ込め・根絶・復旧、2.2 再発防止策、2.3 IoC、2.4 脅威インテリジェンス調査の小節もあり、2.1と2.4は「依頼している場合」に見る)。さらに、参考として「3. 報告書の詳細確認ポイント」がある。頼む前に決めておくことの要点を、表にする。項目の名前は、読んだ本文のとおりである。
| 項番 | 項目 | 本文が書く要点 |
|---|---|---|
| 1-1 | 調査目的と報告書の利用目的 | 何を明らかにする調査か。復旧判断・再発防止・経営判断・法令対応・関係者への説明・被害公表のどれに使うか |
| 1-2 | 優先確認事項 | 侵入経路・侵害範囲・情報漏えいの有無・封じ込め・復旧のうち、優先する事項。復旧を優先すると証拠が失われうる、という影響も確認する |
| 1-4 | 調査の範囲と調査手法の説明 | 調査対象システム・対象ログ・対象期間とその選定理由。その手法で確認できる事項と確認できない事項 |
| 1-5 | 調査で判断できない事項 | 判断できない原因・調査への影響・追加調査の可能性 |
| 1-6 | 報告項目と最低限必要な内容 | エグゼクティブサマリー・初期侵入原因・影響範囲・被害内容・再発防止策の5つ |
| 1-7 | 報告の形式、頻度、期限、手段 | 中間報告・最終報告・速報。新たな侵害対象の確認などの場面で速報を受けられるか |
| 1-9 | 提出物に関する問い合わせ対応 | 納品後に、どの範囲まで・いつまで・追加費用の有無で、問い合わせを受けられるか |
| 1-10 | 合意事項を文書として受領 | 口頭だけでなく、メール等の記録の残る形で受け取る |
表には、10項目のうち8項目だけを載せた(1-3の報告書の必要性と形式は03章で触れた。1-8の共有範囲は、監督官庁や保険会社への提供を想定するときに使う)。1-10の「記録の残る形で受け取る」は、1つ目から9つ目のすべてを、あとで確かめられる状態にするための項目である。
受け取ったあとの9項目は、「抜け」「根拠」「判断できない」の3つに分けて読める
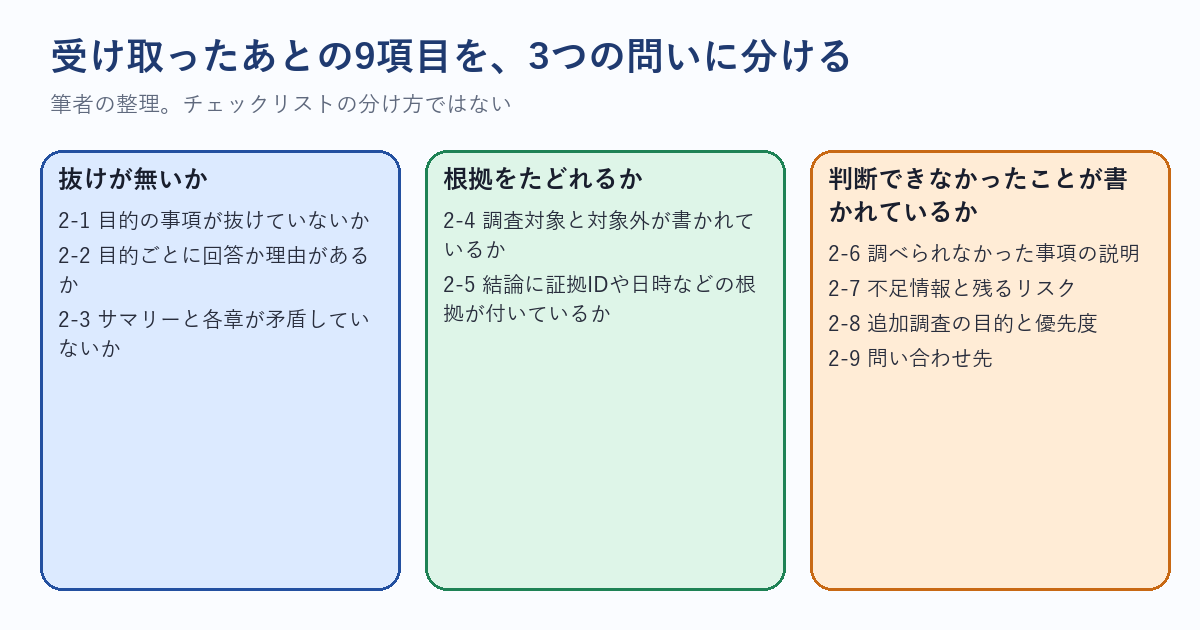
「2. 調査結果のレビュー」の2-1から2-9を並べて読むと、問いが3つの種類に分かれる。1つ目は抜けが無いかで、合意した調査目的の事項が報告書から抜けていないか(2-1)、目的ごとに回答または回答できない理由が書かれているか(2-2)、サマリーと各章やタイムラインが矛盾していないか(2-3)を見る。2つ目は根拠をたどれるかで、調査対象システム・対象ログ・対象期間と、対象外になった範囲が書かれているか(2-4)、主要な結論に、証拠ID・ログ抜粋・対象システム・日時などの根拠が付いているか(2-5)を見る。3つ目は判断できなかったことが書かれているかで、ログ不足・暗号化・ファイル削除などで調べられなかった事項の説明(2-6)、不足情報と残るリスク(2-7)、追加調査の推奨の目的と優先度(2-8)、問い合わせ先(2-9)を見る。この3つの分け方は、筆者が項目を並べて整理したもので、チェックリストが書いている分け方ではない。
報告書を書く側のチェックリストにも、同じ向きの項目がある
レポーター向けチェックリストにも、報告書を書く側が守る項目として、同じ向きの文が並んでいた。たとえば、「直接証拠がない事項を断定していないか」(3.5-3・区分は「必須」)、「初期侵入を断定できない場合、その理由を記載しているか」(3.5-6・区分は「必須」)、「情報漏えいの有無を記載する場合、調査したポイント・エビデンスを提示したうえで調査結果を記載しているか」(3.5-12・区分は「必須」)である。3.5-12の詳細には、情報漏えいの有無を確認できない場合でも、何を調査し、何が確認できなかったのかを記載する、と書かれている。依頼する側が見る点と、書く側が守る点は、同じ方向を向いている。そのため、報告書を受け取ったとき、この向きの記述が無ければ、書き手に聞いてよい。
実務のヒント
報告書への質問は、「痕跡は確認されなかったと書かれた文について、調べたログの名前と期間を教えてください」のように、文を1つ選んで具体的に聞く。全体について「根拠は十分ですか」と聞くより、答えが短く返ってくる。
05 明日、担当サイトで確認できること
このリストの使い方
このリストは、担当サイトの一覧表、サーバーや管理画面の画面、契約書やサービスの仕様書、過去に受け取った調査や点検の報告書(あれば)を開いた状態で、上から順に進める。13項目は、公式が出した確認項目ではなく、読んだチェックリストの内容から筆者が選んだものである。JPCERT/CCのチェックリストの項番は、括弧で添えた。画面の名前は、サービスによって違うので、近い名前の項目で読み替える。チェックの状態は、ブラウザに保存され、サーバーには送られない。数を書く項目は、記録の表に書き写す。
13項目
- 調査を頼む場面を1つ想像して、「何を知りたいか」を、侵入経路・影響範囲・情報漏えいの有無・復旧のどれかを選んで1文で書く(1-1・1-2)
- 報告書を何に使うかを、復旧判断・再発防止・経営判断・法令対応・関係者への説明・被害公表の6つから、当てはまるものに印を付けて書く(1-1)
- 担当サイトのログを、サーバー・管理画面・メール・外部サービスなどの種類ごとに書き出し、保存期間を日数で記録の表に書く(分からないものは「不明」と書く)
- 記録の表で、いちばん保存期間が短いログの種類と日数を1行で書き、その日数より前の期間は調べられないと読めるかを、読める・読めないで書く(1-5)
- ログを取り出せる人の名前と、取り出すまでにかかる連絡の相手を、ログの種類ごとに1行ずつ書く
- 事故のときに調査を頼む先(契約している事業者・制作会社・専門の調査会社・JPCERT/CCなど)を、連絡先つきで3つまで書き出す
- 契約書かサービスの仕様書を開き、調査の範囲と報告事項があらかじめ決まっているかを探して、ある・ないで書く(入口のページの案内)
- ユーザー向けチェックリストの1-1から1-10を開き、担当サイトで決まっている項目の数と、決まっていない項目の数を数えて書く
- 調査の連絡を、メールなど記録の残る形で受け取れるかを、受け取れる・受け取れないで書く(1-10)
- 過去に受け取った調査や点検の報告書を1つ開き、調査したシステム・ログ・期間と、対象外にした範囲を書いた欄が、あるかないかを書く(2-4)
- 同じ報告書で、「痕跡は確認されなかった」「問題は見つからなかった」と書かれた文を探し、数えて書き、そのうち調べたログの名前と期間が書かれている文の数も書く(3.2.2-1)
- 同じ報告書で、判断できなかった事項と、その理由・残るリスクを書いた欄を探し、あるかないかと、あれば不足していた情報を1行で書き写す(2-6・2-7)
- 報告書の結論を1つ選び、ログの抜粋・日時・対象システムのような根拠を追える情報が付いているかを、付いている・付いていないで書く(2-5)
報告書が手元に無い人は、10項目目から13項目目を、「報告書が届いたら行う」と書いて残す。9項目目までは、報告書が無くても行える。結果は、確かめた日付と一緒に、記録の表にまとめる。
06 代替・他の選択肢 — 報告書の形は、1つではない
頼み方の選択肢を並べる
表は、読んだチェックリストの内容を、筆者が整理したものである。公式の文書に、どれを選ぶべきという記述は無い。
| 受け取り方 | 向く場面(本文の書き方) | 決めておくこと |
|---|---|---|
| 口頭説明 | 報告書の用途が決まっておらず、確認したい事項が明確なとき | 最終成果物として共有する内容(1-3) |
| 簡易報告 | 同上。必要な項目と省く項目を前もって合意する | 省く項目の一覧(1-6) |
| 正式な報告書 | 監督官庁や取引先への説明、被害公表、法的対応、経営判断、監査などの用途が決まっているとき | 報告項目、共有範囲、納品後の問い合わせ(1-6・1-8・1-9) |
| 専門機関への相談 | 報告書の技術的な確認に懸念があるとき | 誰に相談するか。JPCERT/CCなどが挙がっている |
どの受け取り方を選んでも、選んだ理由と、最終成果物として何が共有されるかを、先に合意することが、本文の共通の要点である。正式な報告書を作らない場合も、その理由と共有される内容は合意する(1-3)。たとえば、「今回は口頭の説明だけにする。理由は、取引先への説明が不要で、確認したいのは侵入経路だけだから」と、メールに1行残しておけば、あとで「報告書が無い」と食い違うことを防げる。これも、1-10の「記録の残る形で受領する」の使い方の1つである。
ログを調べる道具を、手元に持っておく
調査会社に頼む前に、自分でアクセスログを見て、攻撃の兆候があるかを確かめることもできる。当サイトの無料ツールでは、🔧 IPA提供 攻撃兆候検出ツール iLogScannerで、アクセスログを分析するツールがある(ログインして使う)。ただし、これは自分のサイトのアクセスログを読む道具で、調査会社の報告書の代わりにはならない。調査の目的や範囲は、依頼の前に別に決める。
外から見える状態を、頼む前に確かめておく
事故の連絡を受けたとき、まず外から見える状態を記録しておくと、あとの調査の材料になる、というのは筆者の見方で、チェックリストが書いていることではない。当サイトの🔧 WEBサイトの外からできるセキュリティ対策監査ツールは、外から見える範囲の状態を調べる道具である。ただし、このツールで何も出なかったことは、調査が不要だという意味ではない。外から見えない範囲は、このツールでは調べられない。
07 当サイトで確かめたこと — この記事の時点では、確かめていない
2026年11月18日の時点で確かめていないこと
この記事は、公式のページを2026年11月18日に読んで書いた。当サイトのログの種類と保存期間を、05章の項目に沿って表に書き出した結果や、過去に受け取った報告書を05章の項目で読み合わせた結果は、この記事を書いた時点では、ここに書く事実として確かめていない。05章の13項目を、当サイトで行ったかどうかも、確かめていない。
これから確かめること
この記事を公開した日に、運営の担当者が、05章の項目のうち当サイトで行えるものを行い、結果を、この章の末尾に日付つきで追記する。数だけを書き、ログの置き場や設定の細かい値は書かない。確かめられなかった項目は、確かめられなかったと書く。
注意
ログの保存期間や置き場は、書き方によっては、外に出さないほうがよい情報である。この記事を読んだ人も、自分の確かめの結果を、社外に公開する文書に書くときは、日数だけを書き、置き場や設定は書かない。
08 このテーマの、ここまで — 「ログと痕跡を、どう読むか」を、当サイトが扱ってきた記録
痕跡とログの保存を扱った記録
当サイトの記事「PHPの脆弱性の「痕跡」は、ログに無いこともある」は、圧縮されたログ・エラーの出る先・回転の直後を落とさずに、件数で数える確認を扱った。当サイトの記事「IPAは、外部に公開しているアプリ・利用中の外部サービス・保有データの3つを速やかに点検するよう呼びかけた」は、管理画面の利用者・ログの保持日数・不要なデータを、一覧表にして確かめる記事だった。今回の記事は、その保持日数が、調査を頼んだあとの「判断できない」の数を決める点を、報告書の側から読み直している。
「0件」の意味を確かめた記録
当サイトの記事「「0件」に、探した数を書いていなかった」は、0件という結果の隣に、探した数を書く習慣を扱った。当サイトの記事「Google検索から来た訪問を数えたら0だった」は、0を信じる前に、在るはずのものを数え、応答の状態で割った7日間の記録である。報告書の「痕跡は確認されなかった」を、調べた範囲とセットで読むという今回の考え方は、この2本と同じ形をしている。
攻撃を受けたかの調べ方を書いた記録
当サイトの記事「PHPの重大な脆弱性「php2shell」を、初心者から上級者まで1本で」は、攻撃を受けたかの調べ方も扱った。当サイトの記事「「測定中」と書いてあると、誰も測らなくなる」は、記録がサーバーに残っていたのに、宣言から15日後まで開かなかった経験を書いた。当サイトの記事「JPCERT/CCはPHPの注意喚起を10月29日に更新し、ファイアウォール製品の特定の版で侵害の成功を示唆する痕跡が報告されたと追記した」は、JPCERT/CCの注意喚起に出てくる「痕跡」という言葉を扱った記事である。
この記事の位置
この記事は、調査を頼む前に決めることと、報告書を受け取ったときの読み方を、JPCERT/CCが公開したチェックリストの本文から、分けて書くための記事である。特定の事案が起きたときの対応の手順書ではない。実際に事案が起きたときは、契約している事業者や、JPCERT/CCなどの専門機関に連絡する。
現在の貴方のIPアドレス
このサイトで書いている人